10月29日,仿冒 Anthropic Claude Code 的恶意扩展在 Cursor 内置扩展市场上架流通,持续约11小时(PT时间02:27–13:35),版本号2.1.313,最多影响约5000名开发者。Cursor基于VSCode构建,兼容VSCode扩展,攻击者冒用Claude Code名义投放恶意包,Anthropic并未发布该版本。
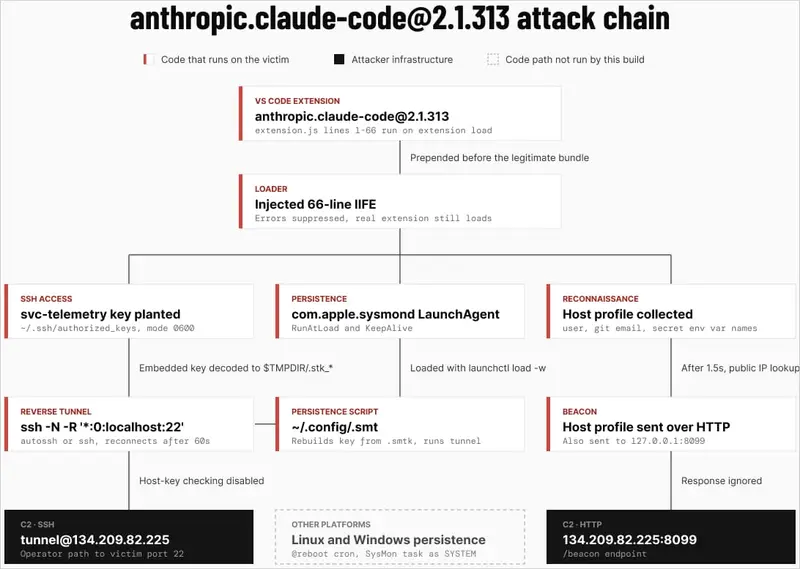
恶意植入方式:在extension.js头部插入JS加载器,原有合法扩展代码保留;扩展一旦加载恶意代码就自动执行,不需要用户主动和Claude Code交互。
恶意行为清单:
- 收集主机信息:用户名、主机名、公网IP、Git邮箱、敏感环境变量名;
- 写入攻击者控制的SSH密钥,尝试开启SSH、搭建反向隧道;
- 持久化驻留:macOS写入LaunchAgent,Windows依靠计划任务/启动脚本,每分钟重试隧道;
- 将侦察数据上报攻击者服务器
134.209.82[.]225。
一个关键细节:恶意代码本身存在缺陷,多数设备无法真正打通SSH远程访问
- macOS:调用
systemsetup -getremotelogin查询远程登录,但无管理员权限,命令报错,脚本判断逻辑失效,跳过开启SSH流程; - Windows:试图用
/bin/sh调用PowerShell部署OpenSSH,原生Windows不存在这个shell,SSH服务启动失败。
即便隧道无法连通,密钥依然会写入、持久化项会安装,设备信息照样外传。攻击者的计划是SSH连上主机之后再手动窃取凭证。
Cursor应急处置动作:
- 立即下架恶意扩展、临时关停整个扩展市场,审计全部扩展、轮换访问密钥;
- 联动服务商打掉攻击者服务器,切断数据上报和反向隧道;
- 初步结论:仅Cursor市场流出这个恶意包,微软VSCode Marketplace、Open VSX、npm未被波及;暂无证据说明其它扩展被篡改。
受感染主机排查与修复建议
- 检查是否存在
svc-telemetrySSH密钥; - 高危操作:隔离主机、轮换所有密钥/Token、销毁在线会话;
- 稳妥方案:从干净备份重建开发环境;
- 检查系统启动项、macOS LaunchAgent、Windows计划任务。
本次事件留下待解疑问:攻击者是如何绕过Cursor扩展市场审核、冒用Anthropic名义上架包,Cursor自身平台账号体系有没有被攻陷。
© 版权声明
文章版权归作者所有,未经允许请勿转载。