Aikido Security 推出开放权重安全模型 Altar-1,基于智谱GLM-5.3 做压缩改造,专门用于在客户自有基础设施中运行,驱动 Aikido 自主渗透测试设备,适配内网、空气隔离离线网络场景。模型权重已在 Hugging Face 公开,支持单节点 4 块英伟达H200 GPU 搭配 vLLM 部署。
- 模型:https://huggingface.co/AikidoSec/altar-1
核心压缩技术
两步无损感压缩
| 步骤 | 方法 | 效果 |
|---|---|---|
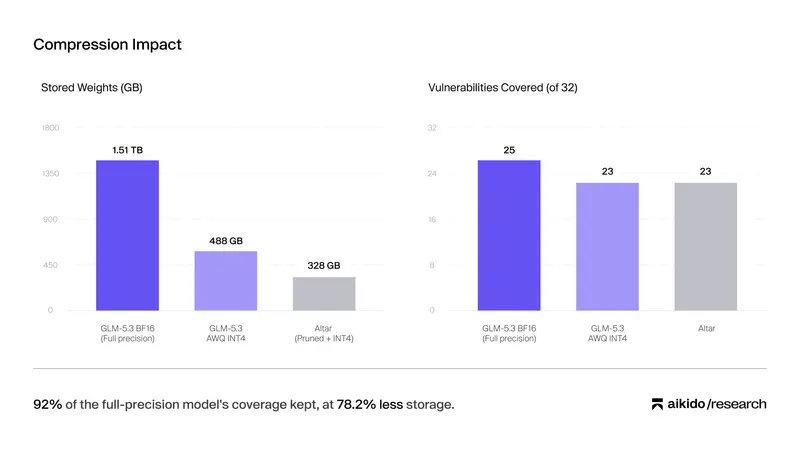
| 量化 | AWQ W4A16(路由专家 4-bit,注意力/共享专家/头 BF16) | 1,506.7GB → 488.2GB |
| 专家修剪 | Cerebras REAP(按路由权重×输出幅度评分,非频率) | 488.2GB → 328.0GB |
- 修剪细节:每层 256 专家保留 168 个(移除 34.4%),路由器仍选 8 个/token,活跃参数 ~40B 不变
- 校准数据:渗透测试轨迹 + 编码/工具调用/推理/多语言维基百科(无客户数据)
- 保真度:密封 25-prompt 面板 KL 散度 0.506 nats(vs BF16),优于 EXL3 同裁剪(0.511)
性能验证
内部 CVE 基准(30 仓库 / 32 漏洞 / 3 次运行)
| 模型 | 平均召回率 | 至少发现一次 |
|---|---|---|
| GLM-5.3 BF16 | 65.6% | 25/32 |
| GLM-5.3 AWQ INT4 | 61.5% | 23/32 |
| Altar-1 | 60.4% | 23/32 |
⚠️ 基准局限性:
- 仅测定向 CVE 重新发现,非盲发现/利用验证/修复建议
- 在管线内使用其他模型处理周边阶段
- “生产环境发现严重漏洞”为单一供应商报告结果
部署规格与要求
vllm serve AikidoSec/altar-1 \
  --tensor-parallel-size 4 \
  --trust-remote-code \
  --max-model-len 131072
| 项目 | 要求 |
|---|---|
| GPU | Hopper 架构(H100/H200);4×H100 80GB 不可行(仅 320GB < 328GB) |
| 显存分配 | 328GB 权重 + 128k 上下文 KV 缓存(生产批大小) |
| 推理引擎 | vLLM(自动选择 Marlin MoE 内核) |
| 许可证 | GLM-5.3 License:允许商用/修改/再分发;年收入 >$10B MaaS 需 Z.AI 安全审查 |
| 开源状态 | 开放权重,非 OSI 认证开源 |
适用场景
- 金融/医疗/政府等数据驻留合规环境
- OT/ICS 空气隔离网络渗透测试
- 本地化 AI 安全智能体(Aikido Machine/Attack/Code Analysis/Deep Review)
- 需长期上下文的安全分析(128k KV 缓存预留)
后续规划
Aikido 计划继续尝试 EXL3 等更低位量化方案,尽可能保留更多专家;同时针对安全工作流开展专项微调。Altar-1 同时支撑 Aikido Attack、AI 代码分析、Deep Review 多个安全产品。
© 版权声明
文章版权归作者所有,未经允许请勿转载。