微软近日详细阐述了 Microsoft Edge for Business 的最新安全增强功能,旨在应对日益复杂的网络威胁和影子 AI(Shadow AI)风险。此次更新不仅深化了与 Microsoft Defender 和 Purview 的原生集成,更引入了一项引人注目的新技术:基于计算机视觉的设备端 AI 模型,该模型能够实时“查看”屏幕内容以拦截恶意攻击。
核心亮点:能“看”屏幕的 AI 防御者
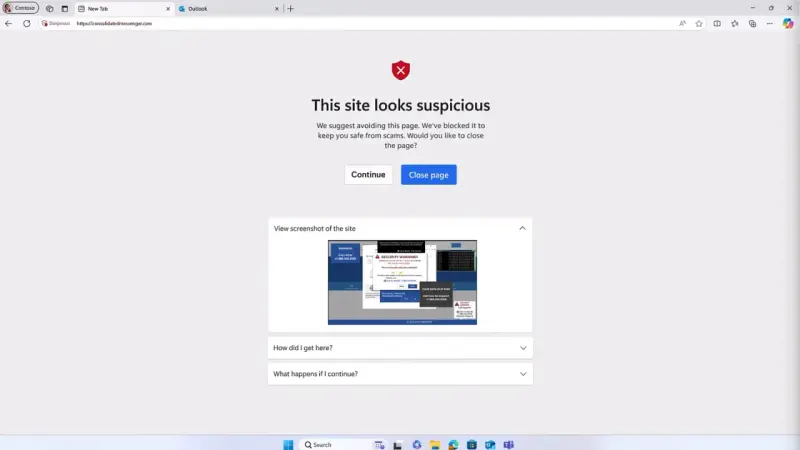
此次更新中最具创新性的功能是引入了一个设备端 AI 模型,用于检测恐吓软件(Scareware)和其他基于视觉的社会工程学攻击。
- 工作原理:该模型利用计算机视觉技术直接监控屏幕上显示的内容,而非仅仅依赖网站信誉或 URL 黑名单。这意味着即使攻击者使用全新的域名或绕过传统过滤器的内容,只要其视觉呈现符合恐吓软件的特征(如虚假的病毒警告、紧急弹窗),AI 就能立即识别并阻止。
- 隐私与性能:
- 本地运行:所有处理均在设备端完成,数据不会上传至云端,确保用户隐私。
- 硬件要求:由于涉及实时视觉分析,该功能默认仅在配备至少 2GB RAM 和 四个 CPU 核心 的设备上启用,以避免影响系统性能。
严控“影子 AI”与数据泄露
针对员工随意使用未经批准的生成式 AI 工具导致的数据泄露风险,Edge for Business 推出了更严格的管控措施:
- AI 边界管理:
- 通过数据防丢失(DLP)策略,Edge 可以限制员工访问未经批准的 AI 应用。
- 当用户尝试访问非受信任的 AI 服务时,浏览器会将其重定向至企业批准的方案(如 Microsoft 365 Copilot)。
- 结合 Purview,确保机密数据始终留在企业设定的 AI 安全边界内。此功能通过即用即付许可提供。
- 承包商专属 DLP 策略:
- 针对通过签约公司 Entra ID 加入工作配置文件的承包商,Edge 实施了更细粒度的控制。
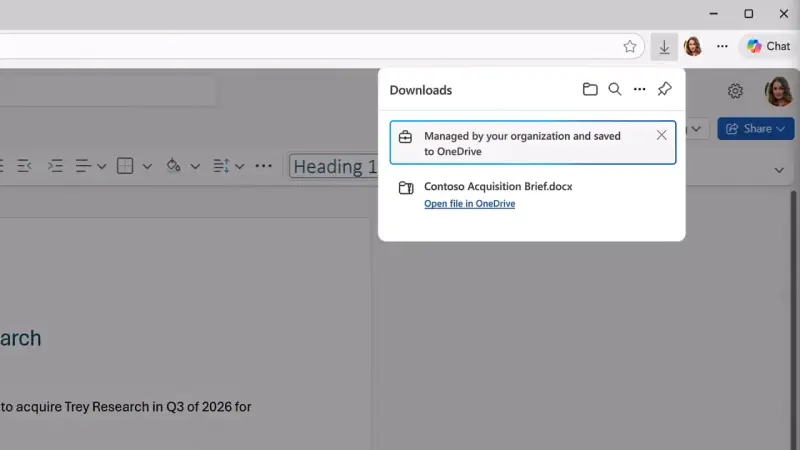
- 禁止本地下载:承包商在客户设备上工作时,文件无法保存到本地硬盘,而是强制保存至其签约公司的 OneDrive 中,从源头切断数据留存风险。
- 剪贴板与截图管控:
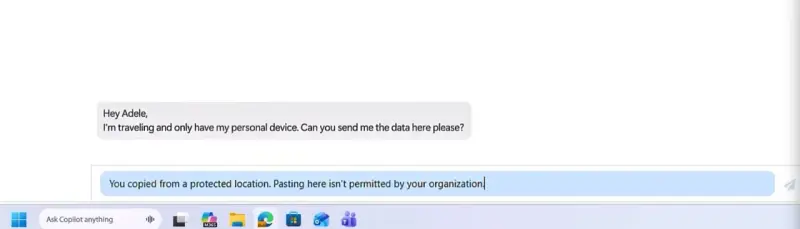
- 禁止从非托管位置或非受信任应用进行复制粘贴操作。
- IT 管理员可配置颗粒度极高的 DLP 策略,限制特定场景下的截图或文件下载行为。
扩展与脚本管理
为了减少攻击面,Edge for Business 加强了对浏览器扩展和脚本的控制:
- 安装限制:默认阻止从外部位置安装扩展、托管应用、主题和脚本。
- 白名单机制:IT 管理员可以启用特定扩展的安装,或允许用户提交访问请求,实现逐案审批管理。
- 工作配置文件:即使在非托管设备上,也可以通过专用工作配置文件隔离企业数据与应用,确保会话受控。
© 版权声明
文章版权归作者所有,未经允许请勿转载。