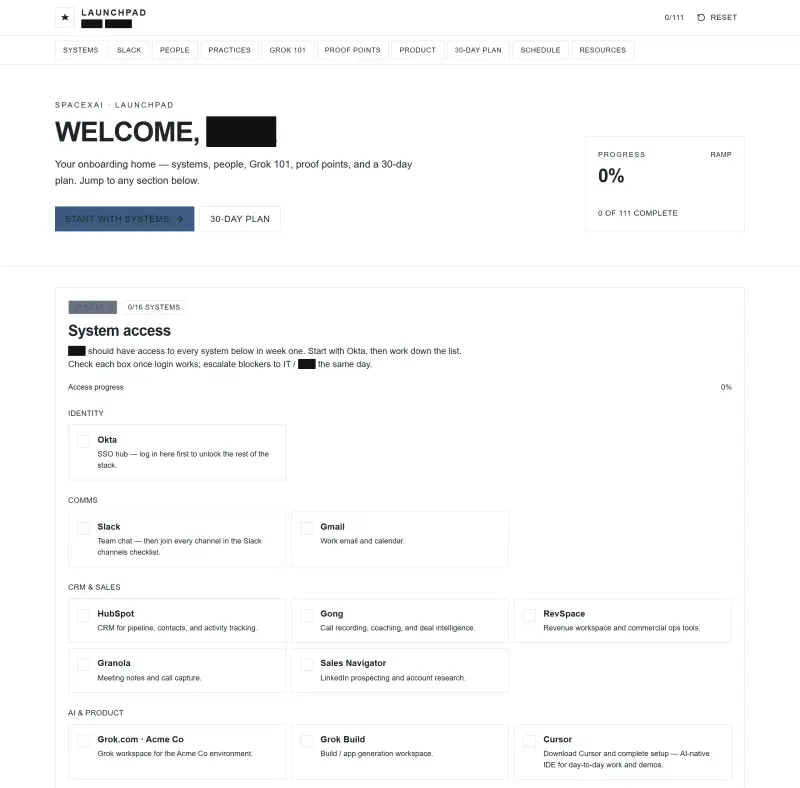
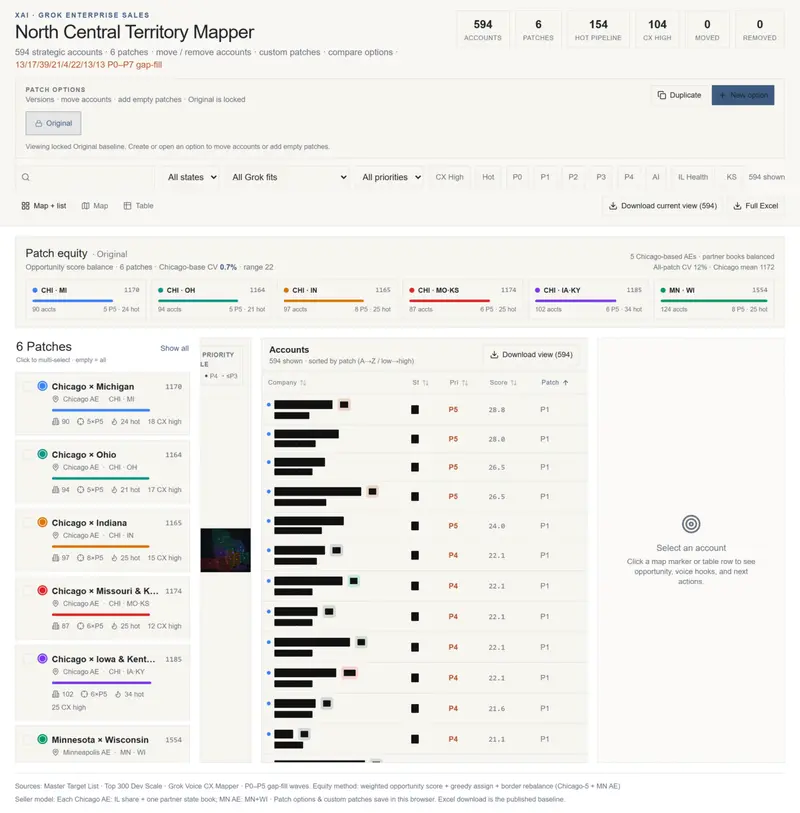
安全研究机构 Claroc 发现,埃隆·马斯克旗下 xAI(现与 SpaceX 合并为 SpaceXSI)推出的编码智能体平台 Grok Build 存在严重的安全漏洞。由于链接生成机制的设计缺陷,超过 35,000 个由用户创建的应用处于完全公开状态,任何掌握链接的人均可访问其中存储的数据。泄露信息涵盖内部商业计划、医疗记录、员工名册及国防承包商的技术文档,甚至包括 SpaceXSI 自身的机密销售策略和入职计划。
漏洞根源:DNS 枚举与“基于能力”访问控制的失效
Grok Build 允许用户通过语音或文本快速生成应用,并通过分享链接供他人测试。其链接格式为 https://[随机词组].grok.me,例如 https://cinder-crane-sand-frost.grok.me。这种设计旨在通过高熵值(约 38 位,相当于数十亿种组合)的随机短语实现“基于能力的访问控制”(Capability-based Access Control),即拥有 URL 即视为拥有访问权限。
然而,SpaceXSI 的实现方式存在致命逻辑错误:
- 随机性位置错误:Google 等行业标准做法是将随机标识符置于域名之后的路径中(如
docs.google.com/document/d/[随机ID]),这样 DNS 服务器只能解析到主域名,无法窥探具体资源 ID。而 Grok Build 将随机短语作为子域名置于左侧。 - 被动 DNS 泄露:当用户或系统首次访问某个 Grok Build 链接时,本地 DNS 服务器会向根服务器发起查询以解析该子域名的 IP 地址。这一查询行为会被全球各地的被动 DNS(Passive DNS)监控服务捕获并收录至公共数据库。
- 可枚举性:攻击者只需查询被动 DNS 数据库中所有以
grok.me结尾的记录,即可轻松枚举出所有活跃的应用链接。Claroc 的研究显示,通过此方法检索到的 43,601 个链接中,近 95%(超过 35,000 个)默认设置为“任何有链接的人可见”,且未采取额外的身份验证措施。
泄露数据范围与影响
泄露的数据不仅涉及普通用户,更波及多家财富 500 强企业、国防承包商及政府相关机构。部分典型案例如下:
| 受影响实体 | 泄露数据类型 | 敏感程度 |
|---|---|---|
| SpaceXSI (xAI/SpaceX) | 机密销售团队入职计划、594 个账户的销售区域地图、内部系统地址、广告提案 | 极高(专有商业机密) |
| 特斯拉 (Tesla) | 服务中心记分卡、22 名技术人员姓名及其生产力与奖金状态 | 高(内部 HR 数据) |
| 美国海军船舶工程承包商 | 海军后勤支持合同涉及的 108 人名册 | 极高(国防安全相关) |
| 某知名豪华邮轮公司 | 厨房检查清单、船员全名及员工 ID | 高(隐私与运营安全) |
| 秘鲁建筑公司 | 职业健康仪表板、3,784 名工人的医疗检查结果 | 极高(个人医疗隐私) |
| 挪威-芬兰航空航天集团 | 美国工厂爆炸物建筑的装载程序、HSE 培训矩阵 | 极高(工业安全与国防) |
| 其他企业 | 包括医疗保健、IT 服务、家庭建筑、汽车运输等行业在内的客户名单、报价单、机密提案及利润数据 | 高(商业竞争情报) |
值得注意的是,Claroc 在发现漏洞后曾尝试联系 SpaceXSI,但在初期未获回应。直至研究人员在社交平台 X 上公开标记马斯克及 Grok 经理 Matt Palmer 后,SpaceXSI 才开始行动。在媒体问询后的几小时内,涉事的 24 个 SpaceXSI 内部应用链接被移除,返回“app not found”错误。
行业对比与其他平台的风险
Claroc CTO Asaf Aprozper 指出,虽然 Lovable、Bolt 和 Replit 等其他 AI 应用构建平台也采用类似的子域名分享机制,面临相同的 DNS 枚举风险,但 Grok Build 是目前发现泄露敏感企业数据规模最大的平台。
相比之下,遵循最佳实践的平台如 Claude Artifacts (claude.ai/public/artifacts/)、ChatGPT Shared Chats (chatgpt.com/share/) 和 Gemini (gemini.google.com/share/),均将随机标识符置于 URL 路径中。这意味着 DNS 查询仅涉及主域名,外部观察者无法通过被动 DNS 监控获取具体资源的访问链接,从而有效避免了此类大规模枚举攻击。
尽管 Cursor(近期被 SpaceXSI 收购)代表声称 Grok Build 应用“默认私密”,但实际测试表明,用户在创建应用后必须手动将权限从默认的“任何有链接的人”更改为“受邀用户”或“仅你”,否则数据将对持有链接的任何公众开放。
建议与后续
目前,绝大多数泄露链接仍处于可访问状态。专家建议所有使用 Grok Build 的用户立即检查其应用共享设置,除非有意公开,否则应将权限调整为“邀请他人”或“仅自己”。对于已泄露敏感数据的企业,应尽快评估潜在损失并采取相应的数据安全补救措施。SpaceXSI 尚未就为何默认设置如此宽松、是否故意暴露内部信息以及如何通知受影响客户做出正式回应。(信息来源)
© 版权声明
文章版权归作者所有,未经允许请勿转载。