Cisco Foundation AI 正式发布了 Antares,这是一系列专为漏洞定位(Vulnerability Localization)设计的轻量级开放权重语言模型。通过针对性的后训练和智能体循环优化,仅拥有 10 亿参数的 Antares-1B 在真实代码库的漏洞文件定位任务中,表现优于参数量高达 7530 亿的 GLM-5.2 以及 GPT-5.5 等顶级通用模型。
- 官方介绍:https://blogs.cisco.com/ai/introducing-antares-the-most-efficient-open-weight-ai-models-for-vulnerability-localization
- 模型:https://huggingface.co/collections/fdtn-ai/antares
Antares 的核心理念是:在狭窄且定义明确的安全任务中,专用的后训练策略比单纯的参数规模扩展更有效。
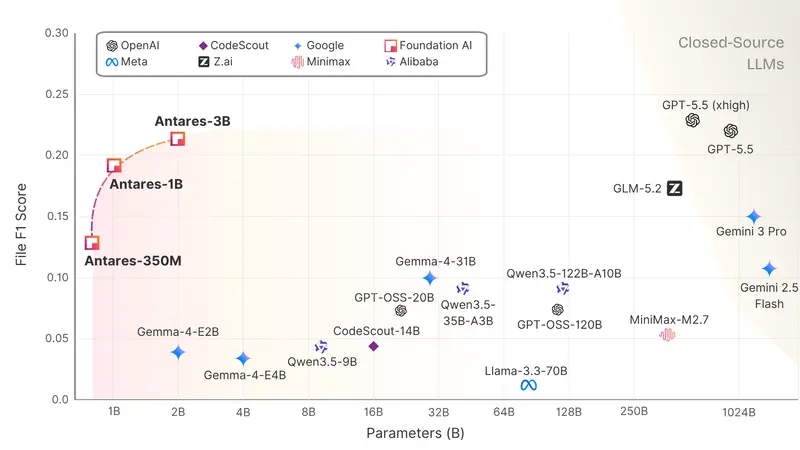
核心突破:以小博大的性能表现
在 Cisco 发布的 Vulnerability Localization Benchmark (VLoc Bench) 评估中,Antares 展现了惊人的效率与精度:
| 模型 | 参数量 | 文件 F1 分数 | 备注 |
|---|---|---|---|
| GPT-5.5 | – | 0.229 | 当前最强通用模型之一 |
| Antares-3B | 3B | 0.223 | 未发布,接近 GPT-5.5 |
| Antares-1B | 1.6B | 0.209 | 已开源,超越 GLM-5.2 |
| GLM-5.2 | 753B | 0.186 | 超大参数开放模型 |
| Gemini 2.5 Flash | – | 0.102 | – |
| Semgrep (静态分析) | – | 0.086 | 传统规则扫描器 |
- 成本优势:在单个 H100 GPU 上完成一次完整的 500 任务扫描,Antares-1B 的成本低于 1 美元,而 GPT-5.5 高达 141 美元。
- 高召回率:Antares-1B 记录了所有评估系统中最高的召回率(0.224),意味着它能发现更多潜在的漏洞文件。
技术架构:从 Granite 到 Antares
Antares 系列基于 IBM Granite 4.0 检查点初始化,采用 Decoder-only Transformer 架构,共享分词器、分组查询注意力(GQA)、SwiGLU MLP 等组件。
- Antares-350M:3.5 亿参数,上下文 32K。
- Antares-1B:16 亿参数,上下文 128K(已开源)。
- Antares-3B:30 亿参数,上下文 128K(暂未开源)。
关键训练策略:SFT + GRPO
未经训练的 Granite 基础模型在该任务上的得分几乎为 0。能力的提升主要源于两阶段后训练:
- 监督微调 (SFT):使用包含网络安全推理、代码搜索轨迹的语料库,将模型从“无知”提升至具备基本工具调用能力。
- 组相对策略优化 (GRPO):通过可验证的程序化奖励(而非学习的奖励模型),进一步提升了 11%-25% 的性能,并将运行间方差降低了 42%-65%,显著提高了结果的稳定性。
智能体工作流:受限循环中的自主探索
Antares 并非简单的文本生成模型,而是一个嵌入在智能体循环中的系统:
- 输入:仅接收 CWE(常见弱点枚举)类别描述,无具体公告或文件提示。
- 环境:在禁用网络的 Docker 沙箱中运行,对目标仓库进行只读访问。
- 工具调用:模型可发出终端命令(如
grep,find),输出被截断为 2000 字符以防止信息过载。 - 预算限制:每个任务最多 15 次终端调用。
- 提交:最终提交一个排名后的易受攻击文件列表,或声明未发现漏洞。
VLoc Bench:基于真实世界补丁的基准测试
Cisco 同时开源了 VLoc Bench,这是一个包含 500 个任务的评估基准,源自 290 个真实世界的 GitHub 仓库(涵盖 npm, pip, Maven, Go, Rust, Composer 等生态系统):
- 阶段 A(定位):在易受攻击的代码快照上评分,衡量模型找到正确文件的能力(文件 F1)。
- 阶段 B(防误报):在已打补丁的代码快照上评分,衡量模型是否会在修复后错误地标记文件(真阴性率)。
战略意义与应用场景
Cisco 强调,Antares 并不旨在替代现有的应用安全工具链(如 SAST/DAST 扫描器、秘密扫描等),而是作为补充:
- 降低噪音:传统静态分析工具往往产生大量误报,Antares 可以通过理解仓库上下文和调用路径,更精准地定位真正受影响的文件。
- 加速响应:在面对新的 CVE 时,安全团队可以利用 Antares 快速筛选出需要人工审查的高风险文件,大幅缩短修复时间。
- 低成本集成:由于模型小巧且开源,企业可以轻松将其集成到本地的 CI/CD 管道中,无需依赖昂贵的云端 API。
© 版权声明
文章版权归作者所有,未经允许请勿转载。