Anthropic 似乎正在为其最具争议也最强大的模型 —— Claude Mythos 的公开发布做最后准备。这款此前因具备“高度专业的网络攻击能力”而被严格限制访问的模型,近期已在 Claude Code 和 Claude Security 的公开版本中短暂现身,暗示其正式登陆已近在咫尺。
Mythos 的双重面孔:最强 coder 与潜在威胁
今年 4 月,Anthropic 以早期预览版形式发布了 Mythos,称其在代码推理和自主性上远超旗舰模型 Opus 4.7。然而,这种强大的能力是一把“双刃剑”:
- 极致效率:Mythos 能够以专家级水平自动开发功能性代码,极大提升开发效率。
- 安全风险:Anthropic 发现,该模型能自动生成复杂的网络攻击载荷,对全球数字基础设施构成严重威胁。
- 防御滞后:若过早公开,攻击者可能利用流行应用中大量未修补的漏洞发起攻击,而防御者尚未准备好应对手段。
因此,Anthropic 决定暂缓公开推出,直到建立起强大的防护系统。
最新迹象:集成在即,防护就绪?
近期出现的信号表明,Anthropic 可能已经解决了安全顾虑:
- 代码库踪迹:用户在 Claude Code 和 Claude Security 的公开版本中发现了名为
claude-mythos-1-preview的模型引用。 - 短暂开关:部分用户曾在界面中看到启用 Mythos 的开关,虽随后被下线,但这证实了集成工作已进入最终测试阶段。
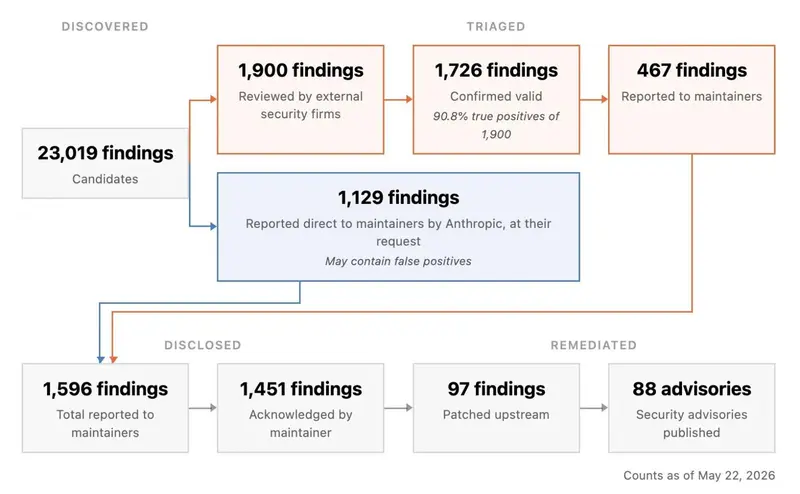
- Glasswing 项目成果:Anthropic 确认正在开展名为 “Glasswing” 的合作项目,利用未发布的 Mythos 模型帮助保护关键软件。
- 惊人战绩:在推出的第一个月,Mythos 就协助合作伙伴发现了 10,000 个 高严重性或致命性漏洞。
- 生态合作:已有高达 50 家组织参与该项目,共同构建针对 AI 驱动漏洞利用的防御体系。
未来展望:防御者的优势
Anthropic 认为,虽然短期内攻击者可能获益,但长期来看,防御者将更有效地利用这些模型来修复错误。
- 事前防御:在新代码发布前,使用 Mythos 进行自动化安全审计,提前拦截漏洞。
- 资源引导:帮助安全团队将资源集中在最关键的威胁上。
目前尚不清楚 Mythos 将在哪些订阅层级中可用,考虑到其高风险特性,可能会采取分级授权或企业级专属策略。
当前模型
在 Mythos 正式加入之前,Anthropic 提供的模型包括:
- Claude Opus: 4.7, 4.6, 4.5
- Claude Sonnet: 4.6
- Claude Haiku: 5.5
© 版权声明
文章版权归作者所有,未经允许请勿转载。