在 AI 驱动的网络安全领域,微软自主代码安全团队(ACS)正式发布了名为 MDASH(Microsoft Security Multi-Model Agent Scanning Framework)的多模型智能体扫描框架。这套系统不仅在权威的 CyberGym 公开基准测试中以 88.45% 的成功率位居榜首(超越 Anthropic Mythos 及 OpenAI GPT-5.5),更在实战中协助微软工程团队发现了 16 个此前未知的 Windows 高危漏洞,其中包括 4 个严重的远程代码执行(RCE)漏洞。
- 官方介绍:https://www.microsoft.com/en-us/security/blog/2026/05/12/defense-at-ai-speed-microsofts-new-multi-model-agentic-security-system-tops-leading-industry-benchmark
- 申请地址:https://aka.ms/AI-drivenScanningHarness
MDASH 的核心突破在于摒弃了传统的“单一模型扫描”模式,转而采用 100+ 专用 AI 智能体协作 的策略。它证明了在复杂的安全审计中,围绕模型构建的工程化系统比模型本身更重要。
核心亮点:多智能体协作、零误报、自动证明
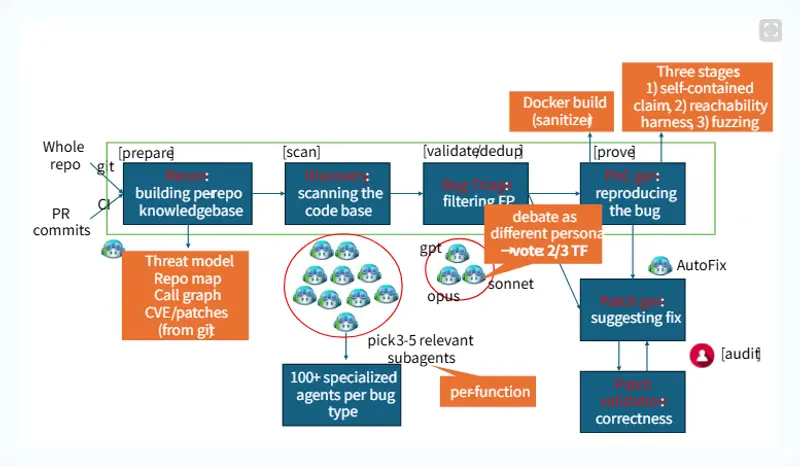
1. 100+ 专用智能体,分工明确
MDASH 集成了超过 100 个基于不同前沿大模型或轻量化蒸馏模型构建的专用 Agent,形成一条完整的自动化流水线:
- 准备阶段:构建语言感知索引,绘制攻击面与威胁模型。
- 扫描阶段:审计 Agent 运行候选代码路径,输出带证据的假设。
- 验证阶段:辩论者 Agent 对每个发现进行正反辩论,评估可达性与可利用性。
- 去重阶段:合并语义等价的发现。
- 证明阶段:证明者 Agent 构造并执行触发输入,动态验证漏洞存在性。
2. “辩论”与“证明”机制,实现零误报
- 模型辩论:当审计 Agent 标记可疑点时,辩论者 Agent 会尝试反驳。若无法反驳,则后验可信度提升。
- 自动证明:对于可触发的漏洞,系统会自动生成概念验证(PoC)输入。例如,针对 CLFS 文件系统,MDASH 拥有专属插件,能根据候选发现构造合法的触发日志文件。
- 实战成绩:在包含 21 个植入漏洞的私有驱动测试中,MDASH 实现了 100% 识别率且零误报。
3. 基准测试全面领先
- CyberGym 榜首:在包含 1,507 个真实世界漏洞的测试集中,成功率达 88.45%,比第二名高出约 5 分。
- 历史召回率优异:
- clfs.sys:对过去五年 MSRC 确认的 28 个漏洞,召回率达 96%。
- tcpip.sys:对过去七年 MSRC 确认的 7 个漏洞,召回率达 100%。
实战案例:MDASH 如何发现单模型无法察觉的漏洞?
MDASH 在本次 Patch Tuesday 中发现的 16 个 CVE 中,有两个典型案例展示了其跨文件推理与并发分析能力:
1. CVE-2026-33827:tcpip.sys 中的远程未经身份验证释放后使用(UAF)
- 漏洞本质:IPv4 接收路径中,因引用计数管理不当导致的竞争条件 UAF。
- 难点:释放与重用被复杂的控制流分隔,且依赖并发子系统的交互。单模型往往因上下文窗口限制或无法追踪跨函数所有权而遗漏。
- MDASH 优势:通过跨文件推理,识别出类似模式的偏差,并将所有权违规、并发模型与外部触发器连接成完整的利用链。
2. CVE-2026-33824:IKEv2 服务中的别名双重释放
- 漏洞本质:IKEEXT 服务在处理 IKE_SA_INIT 分片时,因浅拷贝导致两个上下文持有同一指针,引发双重释放。
- 难点:漏洞跨越六个源文件,需对比正确与错误的处理模式才能发现。
- MDASH 优势:审计 Agent 专门设计用于揭示此类比较,辩论阶段迫使模型经受盘问,最终确认为 LocalSystem 权限下的预认证 RCE。
架构哲学:系统 > 模型
微软 ACS 团队强调,MDASH 的成功源于以下三大设计理念:
- 组合胜过单一提示:复杂漏洞(如竞争条件、别名链)无法通过单次 Prompt 解决。MDASH 通过序列化跨文件比较、多步可达性分析及 Agent 间辩论,实现了单模型无法企及的深度。
- 验证即产品:扫描器产生候选,但只有经过辩论、去重和证明的发现才是可操作的工程成果。验证管道是日常投入最多的部分。
- 模型无关性与可移植性:定位、验证、证明阶段与模型解耦。当新模型出现时,只需更改配置即可 A/B 测试,客户在插件、上下文和校准上的投资得以保留。
获取方式
目前,MDASH 已在微软内部广泛使用,并面向受限客户开启 内部预览测试。感兴趣的企业可通过微软官方渠道注册参与私有预览版,体验下一代 AI 驱动的代码安全防御能力。
© 版权声明
文章版权归作者所有,未经允许请勿转载。