对于依赖 Vercel 部署应用的开发者来说,今天可能不是一个平静的日子。
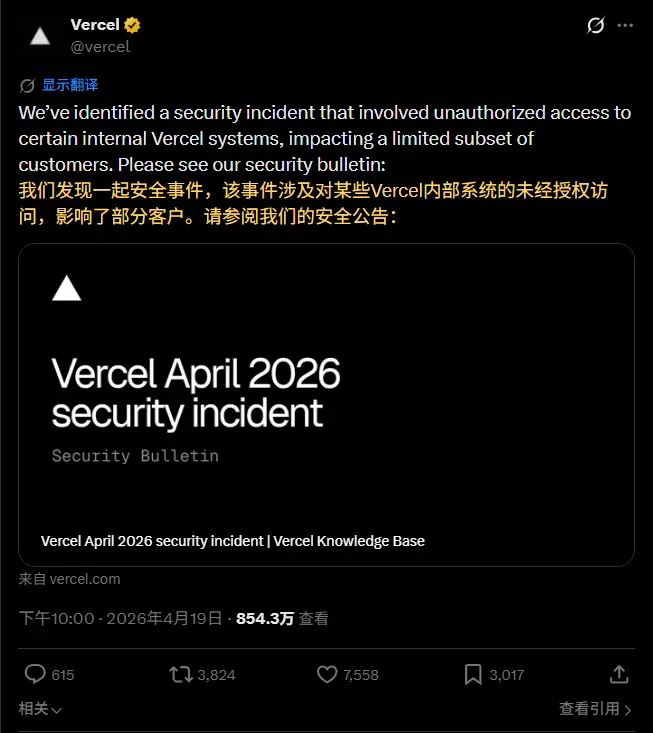
这家主流的 Web 应用托管平台正式确认了一起“安全事件”。虽然 Vercel 强调只有“有限的一部分”客户受到影响,但攻击者的身份和手段,足以让所有使用云端开发工具的人捏一把汗。
- 公告地址:https://vercel.com/kb/bulletin/vercel-april-2026-security-incident
谁干的?怎么干的?
在暗网论坛上,一个自称来自 ShinyHunters 的成员正在出售窃取的数据。这个名字并不陌生——此前轰动一时的 Rockstar Games《GTA 6》源码泄露事件,幕后黑手正是他们。
目前泄露的数据包括:
- Vercel 员工的姓名
- 电子邮件地址
- 活动时间戳
虽然听起来不像信用卡号或密码那样致命,但这些信息足以用于精准的钓鱼攻击或社会工程学诈骗。
更值得警惕的是攻击路径。Vercel 在公告中指出,这次入侵并非直接攻破了 Vercel 的核心基础设施,而是通过一个被入侵的第三方 AI 工具。
具体来说,该第三方工具的 Google Workspace OAuth 应用成为了突破口。黑客利用这个被污染的授权应用,获取了包括 Vercel 员工在内的数百名用户的访问权限。这是一种典型的供应链攻击变种——你信任的平台没出问题,但你授权的那个“小工具”出了问题。
你现在该做什么?
Vercel 已经发布了紧急建议,如果你是企业管理员或重度用户,请立即执行以下操作:
- 检查活动日志:登录 Vercel 控制台,仔细审查最近的活动日志,寻找任何可疑的操作记录,如未经授权的部署、环境变量修改或团队成员变更。
- 轮换环境变量(Environment Variables):这是最关键的一步。假设你的 API 密钥、数据库令牌或其他敏感信息可能已暴露,立即生成新的密钥并替换旧值。不要抱有侥幸心理。
- 审查 Google Workspace 授权:Vercel 特别呼吁 Google Workspace 管理员检查该第三方 AI 工具的应用使用情况。如果你曾授权过不明来源的 AI 插件或工具,建议立即撤销授权。
OAuth 的信任危机
这次事件再次敲响了警钟:在 SaaS 和 AI 工具泛滥的今天,我们往往过于随意地点击“允许访问”。
每一个 OAuth 授权,都是一把钥匙。当你把钥匙交给一个安全性未知的第三方 AI 工具时,你不仅交出了自己的数据,还可能成为攻击者跳板更大目标(如 Vercel)的桥梁。
Vercel 的反应速度很快,迅速公布了入侵指标(IOCs)以帮助社区排查。但对于普通开发者而言,最好的防御依然是最小权限原则:只授权必要的工具,定期清理不再使用的应用授权,并对敏感密钥保持定期的轮换习惯。
毕竟,在云原生时代,安全不再是平台单方面的责任,而是每一位开发者的日常功课。
© 版权声明
文章版权归作者所有,未经允许请勿转载。