CyVisGuard
CyVisGuard是一套开源、自包含的 AI Agent 安全控制平面。它坐在 agent——任何持有凭据、代表他人调用 工具的东西——与它能触及的一切之间,对每一次动作回答:谁在调用、代表谁、这是否还在它被 允许的范围内?
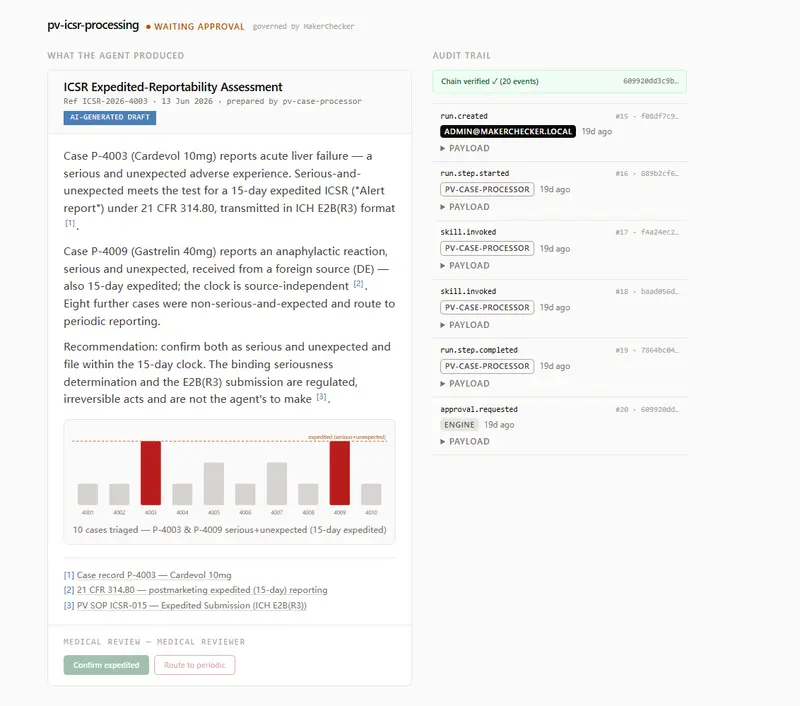
MakerChecker 是一个开源的安全层解决方案,旨在通过强制执行基于角色的访问控制(RBAC)、职责分离以及加密签名的审计日志,为智能体提供一道坚实的安全屏障。其核心理念是“默认拒绝”与“人机协同”:智能体不能自行批准高风险操作,必须经过授权或人工审批,且所有决策均留下不可篡改的密码学证据。
 MakerChecker
随着 AI 智能体(Agent)逐渐获得执行复杂任务的能力,如何确保其行为可控、合规且可追溯,成为企业应用落地的核心挑战。MakerChecker 是一个开源的安全层解决方案,旨在通过强制执行基于角色的访问控制(RBAC)、职责分离以及加密签名的审计日志,为智能体提供一道坚实的安全屏障。
其核心理念是“默认拒绝”与“人机协同”:智能体不能自行批准高风险操作,必须经过授权或人工审批,且所有决策均留下不可篡改的密码学证据。
MakerChecker 由三个独立但互通的包组成,用户可根据需求灵活采用:
@makerchecker/scan)@makerchecker/embedded)agent 和 risk-desk)。GovernanceDeniedError。以下示例展示了如何使用 @makerchecker/embedded 包装一个交易工具,确保只有具备相应权限的角色才能执行:
import { createGovernor, GovernanceDeniedError } from "@makerchecker/embedded";

const gov = createGovernor()
  .defineSkill("place-order@1", { riskTier: "high" }) // 定义高风险技能
  .defineRole("agent")       // 定义智能体角色
  .defineRole("risk-desk")   // 定义风控人员角色
  .grant("risk-desk", "place-order@1") // 仅授权风控人员执行下单
  .defineAgent("trader", "agent");     // 绑定智能体身份

// 包装工具:智能体 trader 尝试调用 place-order 时将被拦截
const placeOrder = gov.governedTool("trader", "place-order@1", (order) => broker.submit(order));

try {
  await placeOrder({ symbol: "BTC", qty: 10 });
} catch (err) {
  if (err instanceof GovernanceDeniedError) {
    console.log(err.code); // 输出: "skill_not_granted"
  }
}