思科 Talos 研究组织近期披露了一款名为 VOLTA-AUTODOXER 的新型 Windows 信息窃取恶意软件。该恶意软件不仅具备传统的数据窃取能力,还创新性地集成了大语言模型(LLM),将窃取的被动数据转化为结构化的“目标评估”报告,对受害者资产进行价值排名,随后自我删除以逃避检测。
核心攻击链与数据窃取
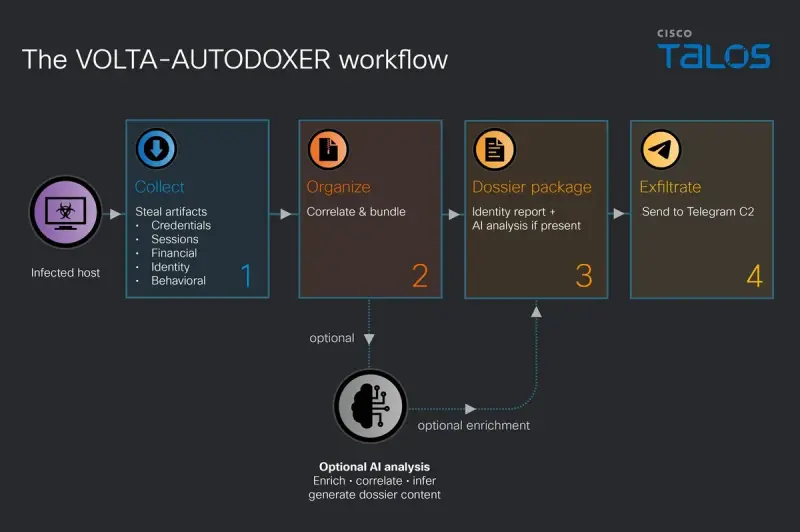
VOLTA-AUTODOXER 的攻击流程高度自动化,主要分为数据窃取、数据充实与 AI 分析三个阶段:
- 广泛的数据窃取:恶意软件会提取浏览器密码、Cookie、保存的支付卡、Thunderbird 和 Outlook 邮件配置文件、Roblox 账户、Microsoft OAuth 令牌、截图、SSH 及云提供商配置文件。所有保存的 Wi-Fi 密码均以明文形式提取。若检测到加密货币钱包,还会尝试进行内联破解。
- 动态数据充实 (Enrichment):这是该恶意软件的显著特征。它会利用窃取的会话主动丰富受害者画像,例如:
- 在 Gmail 中搜索 Amazon、DoorDash、Uber Eats 等收据以确认家庭地址。
- 重用窃取的 Discord 令牌完善受害者个人资料。
- 通过 Rolimons 平台评估受害者的 Roblox 虚拟物品价值。
- 结构化打包:所有数据在本地组装为
Identity_Report.txt,并序列化为 JSON 格式,提取出地理位置、雇主信息、推断出生年份及支付卡后四位等关键元数据。
AI 驱动的“目标评估”机制
VOLTA 的核心创新在于利用 AI 替代人类分析师,对窃取的数据进行价值评估。其工作机制如下:
- 系统提示词工程:恶意软件内置提示词,要求 AI 扮演“取证情报分析师”,以“直白、具体、准确”的风格,对目标的适合性进行简明评估,提供引用证据,并分析其整体 OPSEC(操作安全)态势及密码卫生习惯。
- 模型选择与参数控制:默认通过 OpenRouter 调用 Anthropic 的 Claude Opus 4.6 模型。温度(Temperature)被硬编码为极低的 0.2,以确保模型输出的高度可预测性和稳定性,避免幻觉。
- 拒绝韧性 (Refusal Resilience):为应对 AI 模型的安全拦截,VOLTA 设计了多级回退机制。若检测到拒绝短语或回复过于单薄,它会按顺序自动切换至 Moonshot AI 的 Kimi K2,随后是 Google 的 Gemini 2.5 Flash。若用户未提供 API 密钥,则跳过 AI 阶段,直接通过 Telegram 外泄原始档案。
- 结果外泄:AI 的回复保存为
AI_Analysis.txt,与原始数据一同打包为volta_dox.zip,通过受害者的网络连接发送至攻击者的 Telegram 频道。
商业模式与防御缓解
- 构建器 (Builder) 模式:VOLTA 似乎设计为用于转售的恶意软件即服务 (MaaS)。它提供了一个包含六个可交换槽位的模板(用于自定义 Telegram 频道、API 密钥等),客户填入自有凭证后即可生成定制化的二进制文件。
- 防御局限性:部分令牌窃取依赖于绕过 Chrome 的 App-Bound Encryption (ABE)。VOLTA 通过无头模式 (Headless) 启动 Chrome 来实现解密。如果系统部署了应用程序控制策略,限制无头启动 Chrome 的进程,可有效阻断此特定攻击路径。但这无法阻止其他类型的数据窃取或 AI 分析阶段。
- 受害者缓解措施:感染后,主可执行文件通常会自我删除,但会留下
volta_debug.txt日志。受害者必须立即撤销或轮换所有暴露的 API 密钥和令牌,更改密码,并将明文存储的加密资产种子短语转移至在新气隙设备上生成的新钱包中。
行业趋势与警示
VOLTA-AUTODOXER 揭示了 AI 在恶意软件中应用的演进方向。目前 AI 的使用仍相对狭窄(主要用于数据分析),但“拒绝韧性”正逐渐成为高级恶意软件的标准设计要求。近期已出现利用多模型投票决定下一步行动,或直接劫持受害者自身 OpenAI API 密钥的恶意软件变种。这表明,攻击者正系统性地将 AI 整合到攻击生命周期的更多阶段,以自动化并优化其非法收益。
© 版权声明
文章版权归作者所有,未经允许请勿转载。