Anthropic 官方发出安全警告,一批信息窃取类木马正在感染用户电脑,偷取浏览器内保存的 Claude 登录会话Cookie。攻击者不需要你的账号密码、甚至绕开双因素验证,就能直接接管你的账户、疯狂消耗套餐额度,不少付费用户已经蒙受损失。
攻击详情
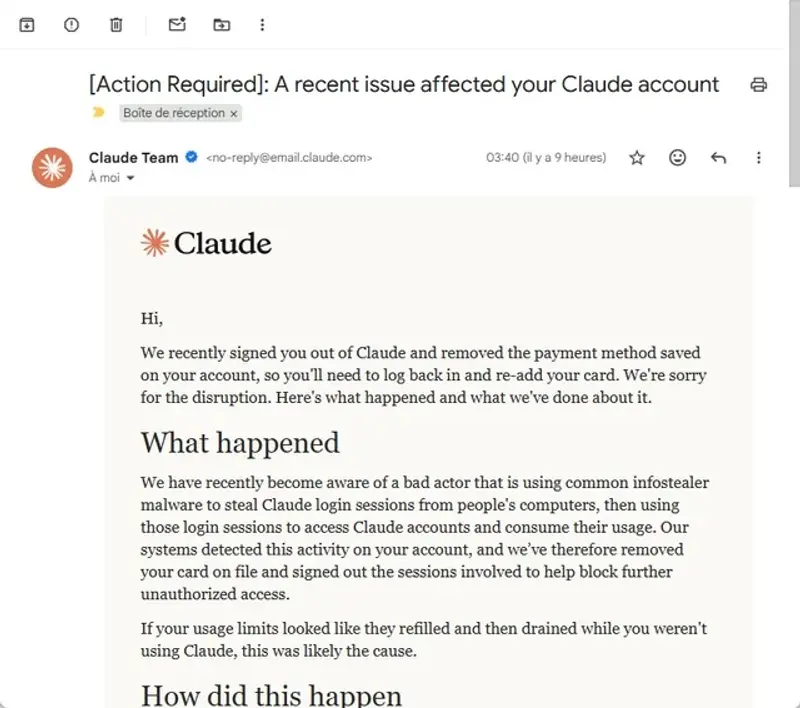
本次安全事件最早由 Reddit 用户放出 Anthropic 的告警邮件,官方确认有恶意团伙利用市面上常见的窃密木马,从受感染电脑本地扒取浏览器会话凭证。
即便开启二次验证,已经登录生效的Cookie会话可以被恶意软件完整复制,攻击者拿到之后便可直接访问你的 Claude 账号,无需再次输入密码。
最典型的异常信号:你并没有使用 Claude,账户内额度却快速耗尽、重置之后又迅速被用光。
恶意软件清单
调查结果显示,本次攻击并不依托 Claude 本身漏洞,木马并非由AI平台推送安装。
病毒一般来源于盗版软件、破解游戏、不明来源下载包。攻击者通过 Vidar、LummaC2、StealC、RedLine、Acreed(Windows)以及 Atomic Stealer(AMOS,Mac)等多款流行窃密程序,批量搜刮浏览器存储的密码、网站Cookie、各类应用登录凭证。
Claude 会话只是黑客窃取的海量数据当中的一部分,攻击者后期筛选出可用的 Claude 账号会话,进行盗刷消耗。
案例参考:一名受害用户确认,感染源头就是自己下载安装的盗版游戏。
Anthropic 采取的防护措施
针对已经被劫持的账号,Anthropic 后台执行了一系列止损操作:
- 将受害用户从所有 Claude 会话强制登出
- 删除账户当中保存的银行卡、支付方式,拦截未经授权的扣费
- 对于黑客盗刷产生的账单进行退款处理
但官方着重提醒:远程注销账号只能阻断当下入侵,无法清除电脑上的恶意程序。只要木马还留在设备里,你下一次登录 Claude 生成的全新会话依然有被盗取的风险。
用户自查与处理方案
如果你发现账户额度无故消耗,或是收到Anthropic的安全告警邮件,请立刻执行下面操作:
- 全盘查杀电脑病毒,清除 Vidar、Atomic Stealer 等信息窃取木马。盗版游戏、破解工具、不明软件是高危来源,建议卸载。
- 修改你的 Claude 账号登录密码。
- 在 Claude 账户设置页面撤销全部已登录会话。
- 检查绑定的支付账单,核对有无陌生扣费。
- 后续尽量避免在浏览器长期保持 Claude 登录状态,不使用时及时退出账号。
© 版权声明
文章版权归作者所有,未经允许请勿转载。