AI 编码助手的安全性再次成为焦点。
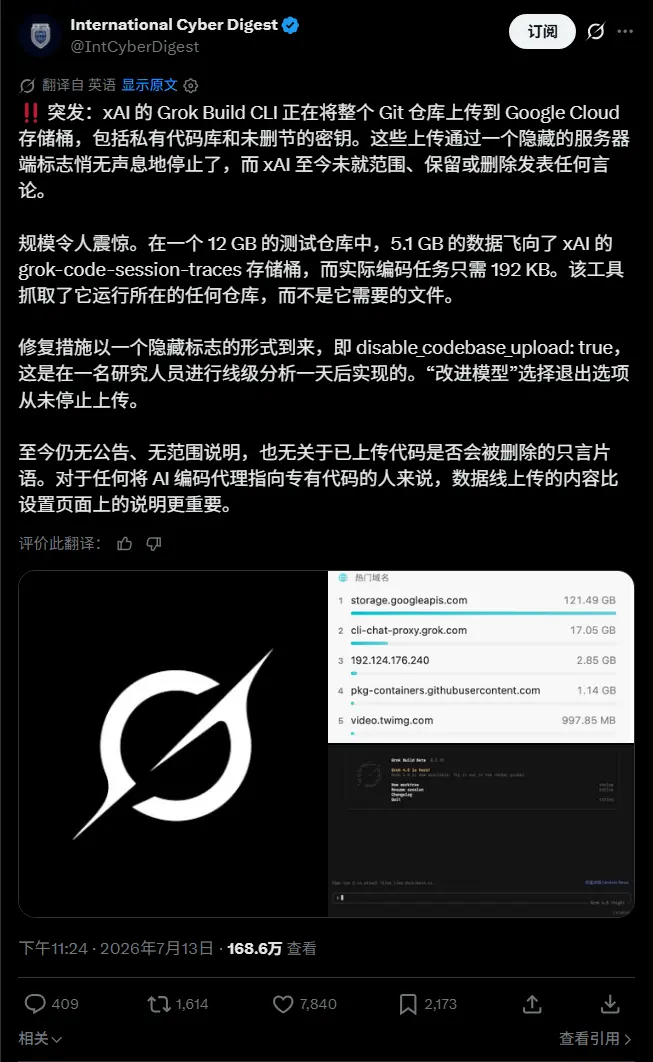
SpaceXAI 新推出的命令行编码智能体 Grok Build 被曝存在严重的数据隐私隐患:它会在未经用户明确知晓的情况下,将整个 Git 仓库(包括历史记录、私有代码及潜在的秘密密钥)上传至云端存储。
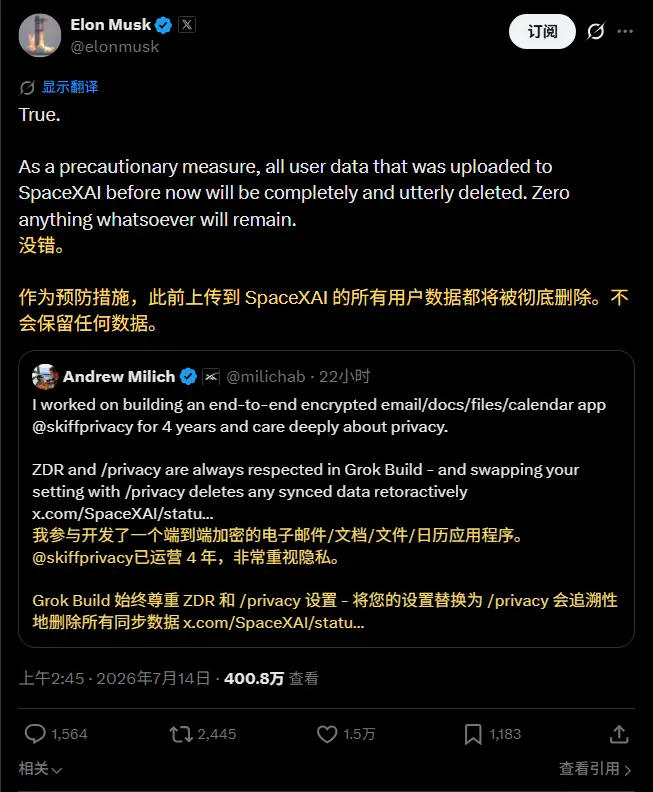
面对安全研究人员的揭露,埃隆·马斯克已确认,SpaceXAI 将彻底删除此前上传的所有用户数据。
核心争议:全库上传与隐私误解
1. 无差别上传机制
- 全量同步:据安全研究人员分析,Grok Build 的 CLI 工具会将整个 Git 仓库上传至 Google Cloud Storage 桶。这不仅包含当前代码,还包含完整的 Git 提交历史。
- 敏感信息暴露:上传内容可能涵盖
.env文件、硬编码的 API 密钥、数据库凭证及其他机密配置。 - 设置误区:即使禁用了“改进模型”选项,上传行为依然发生。该设置仅控制数据是否用于训练,而非控制数据是否上传进行处理。
2. 官方回应与补救
- 零数据保留(ZDR):SpaceXAI 员工辩称,CLI 自推出以来就支持 ZDR 模式。未启用该模式的用户可通过运行
/privacy命令更改偏好并删除已同步数据。 - 马斯克介入:马斯克最初表示保留少量数据有助于调试,但随后在舆论压力下确认,作为预防措施,公司将完全彻底地删除公告之前上传的所有用户数据。
- 透明度缺失:截至目前,SpaceXAI 尚未发布详细的安全公告,说明具体上传了哪些文件、数据存储时长及删除完成时间。
潜在风险:不仅仅是代码泄露
对于开发者而言,这一事件的风险远超代码本身:
- 凭证泄露:Git 历史中往往隐藏着过往使用的 API Key、AWS Secret Access Key 等。一旦上传至公共或半公开存储桶,这些凭证可能被恶意扫描并利用。
- 知识产权流失:私有项目的完整代码库和开发历史被上传至第三方服务器,违反了众多企业的合规政策。
- 信任崩塌:此类事件严重打击开发者对新兴 AI 工具的信任,尤其是那些声称“本地优先”或“隐私保护”的产品。
紧急行动指南
如果你曾使用过 Grok Build,建议立即采取以下措施:
- 检查隐私设置:
- 在终端中运行
/privacy命令,确认是否启用了零数据保留(ZDR)模式。 - 如果未启用,立即开启并执行数据删除操作。
- 在终端中运行
- 轮换敏感凭证:
- 假设泄露:视所有曾在该仓库中使用过的 API 密钥、密码和令牌为已泄露。
- 立即轮换:登录相关服务提供商(如 AWS, Azure, GitHub, Stripe 等),撤销旧密钥并生成新密钥。
- 清理历史:使用
git-filter-repo或 BFG Repo-Cleaner 等工具,从本地 Git 历史中彻底移除敏感文件(注意:这不会删除服务器端已备份的数据,但能防止未来误传)。
- 审查 .gitignore:
- 确保
.env、*.key、*.pem等敏感文件已被正确加入.gitignore,避免未来再次误提交。
- 确保
© 版权声明
文章版权归作者所有,未经允许请勿转载。