OpenAI 发布 Daybreak 计划:整合 GPT-5.5-Cyber 与 Codex Security,联手 Cisco、CrowdStrike 等巨头重塑企业网络安全防线
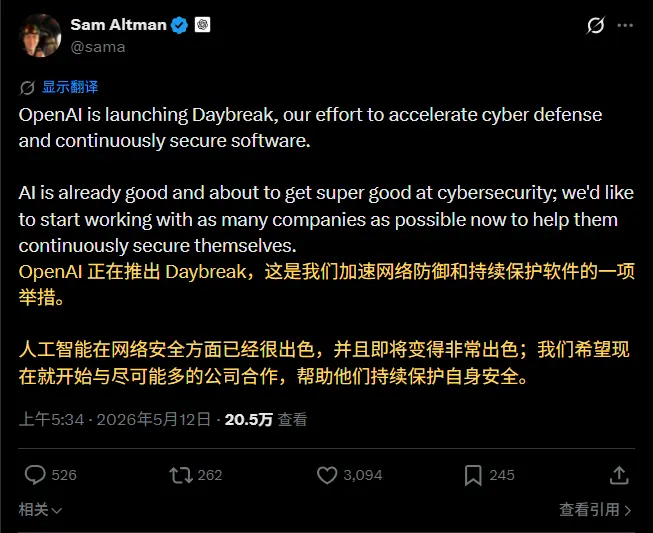
在网络安全威胁日益复杂的今天,OpenAI 正式宣布推出 Daybreak——一项旨在将前沿 AI 模型深度融入网络安全工作流的综合性计划。通过整合 Codex Security 应用安全代理与经过特殊授权的 GPT-5.5 模型系列,Daybreak 帮助开发团队、企业安全部门及政府防御者在软件开发生命周期(SDLC)的早期阶段,主动发现、验证并修补漏洞。
- 官方介绍:https://openai.com/daybreak
这标志着 OpenAI 的战略重心从单纯的“编码辅助”向“企业级安全平台”转变。通过与 Cisco、CrowdStrike、Palo Alto Networks 等 20 余家顶级安全厂商的合作,OpenAI 试图构建一个贯穿漏洞发现、补丁生成、依赖分析及监控防御的全链路 AI 安全生态。
核心亮点:分级模型、自主修复、生态联动
1. GPT-5.5 分级授权体系
Daybreak 引入了基于“网络可信访问”(Cyber Trusted Access)的模型分级策略,平衡能力与安全:
- 标准 GPT-5.5:面向通用开发任务,保持默认的安全限制。
- GPT-5.5 (Trusted Access):专为经过验证的防御者设计。解除部分限制,支持安全代码审查、漏洞分类、恶意软件分析、检测工程及补丁验证。
- GPT-5.5-Cyber (Limited Preview):最具许可性的专用模型,仅用于授权的红队演练、渗透测试及受控验证场景。需严格审批与监控。
2. Codex Security:从建议到行动
Codex Security 不再仅仅是一个代码检查工具,而是进化为具备操作能力的应用安全代理:
- 构建威胁模型:基于特定代码库上下文,自动识别潜在攻击面。
- 真实路径验证:在隔离沙箱环境中模拟攻击,确认漏洞的可利用性,减少误报。
- 自主补丁生成与测试:自动生成修复代码,并在隔离环境中运行测试,确保补丁有效且不引入新问题。
- 可审计证据链:将修复过程、测试结果及决策依据打包,无缝同步至现有的 SIEM 或安全管理系统。
3. 庞大的安全合作伙伴生态
OpenAI 联合了网络安全领域的半壁江山,确保 Daybreak 能嵌入现有工作流:
- 基础设施与边缘安全:Cloudflare, Akamai, Zscaler, Netskope, Okta.
- 端点与威胁检测:CrowdStrike, Palo Alto Networks, SentinelOne, Fortinet, Intel.
- 应用与代码安全:Snyk, Semgrep, Socket, Trail of Bits, SpecterOps.
- 综合安全平台:Cisco, Oracle, Rapid7, Tenable, Qualys, Gen Digital.
这一阵容表明,Daybreak 旨在成为连接 AI 能力与传统安全工具的“中枢神经”,而非替代者。
工作机制:受治理的 AI 安全工作流
Daybreak 并非无条件开放,而是建立在一套严格的治理框架之上:
- 身份验证与授权:组织需申请漏洞扫描权限或通过销售联系,确保使用者为合法的防御者。
- 范围控制 (Scope Control):限定 AI 代理只能访问指定的代码仓库和环境,防止横向移动。
- 实时监控与人工审查:所有高风险操作(如执行补丁、红队测试)均需人工确认,并全程记录日志。
- 双重用途防护:OpenAI 保留对恶意使用(如凭证盗窃、持久化后门、未经授权的利用)的检测与拦截能力。
适用场景
| 场景 | 痛点 | Daybreak 解决方案 |
|---|---|---|
| DevSecOps 流程 | ❌ 安全扫描滞后,修复成本高 | ✅ 编码阶段实时介入,AI 自动生成并验证补丁 |
| 遗留系统维护 | ❌ 代码复杂,漏洞难以定位 | ✅ Codex Security 构建专属威胁模型,精准识别攻击路径 |
| 红队/渗透测试 | ❌ 人力成本高,覆盖不全 | ✅ GPT-5.5-Cyber 自动化执行授权测试,提升覆盖率 |
| 软件供应链安全 | ❌ 依赖包风险难控 | ✅ 深度集成 Snyk/Socket 等伙伴,实时分析依赖风险 |
| 合规与审计 | ❌ 修复过程缺乏证据,难追溯 | ✅ 自动生成可审计的修复报告,满足合规要求 |
© 版权声明
文章版权归作者所有,未经允许请勿转载。