新Garlic LLM
Garlic LLM 是一个用于 PlayStation 4 的自制应用。它在主机自己的 GPU 上运行 Qwen3.5-9B,运行时无需 PC,也无需互联网。它还能听、说,并运行它编写的 Python。
ai-gateway 是一款运行在 Cloudflare Workers 上的私有 AI API 网关。它将分散在不同供应商、API 密钥、额度与模型别名上的计算容量,聚合为一个统一的、兼容 OpenAI 或 Anthropic 协议的请求入口。
 AI Gateway
ai-gateway 是一款运行在 Cloudflare Workers 上的私有 AI API 网关。它将分散在不同供应商、API 密钥、额度与模型别名上的计算容量,聚合为一个统一的、兼容 OpenAI 或 Anthropic 协议的请求入口。
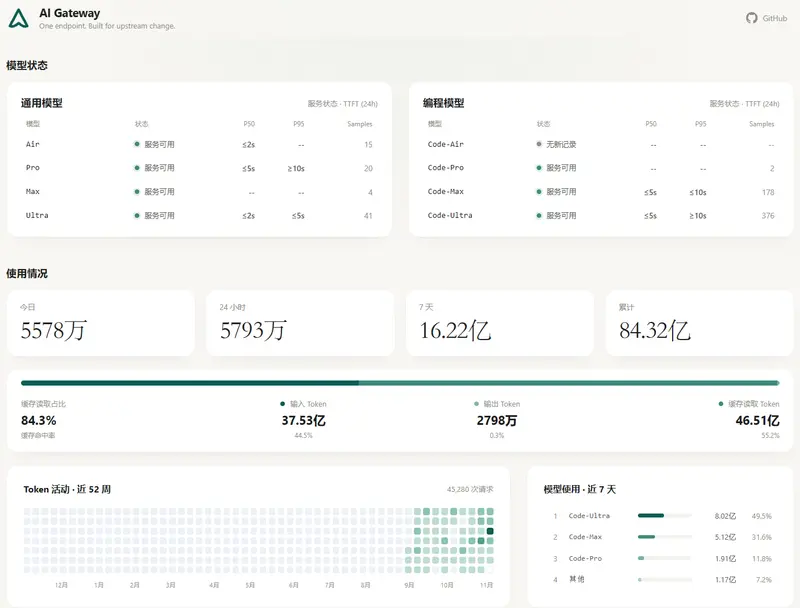
这里的“私有”指自托管模式,仅供个人或可信的小团队使用。客户端只需配置一个网关地址和一把网关密钥,即可屏蔽上游复杂的配置细节。
网关通过三层容量架构(Tier)来管理请求路由,确保日常调用的韧性与成本可控。请求会严格按照 Tier 1 到 Tier 3 的顺序尝试,前一层耗尽或不可用时,才会流向下一层。
当某一路径遇到限流(如 HTTP 429 状态码)时,网关会暂时冷却该节点,并自动将请求转交至下一层级的可用节点。冷却期结束后,系统会进行单次探测以尝试恢复。在响应流开始输出前,客户端不会感知到上游的切换过程。
为了防止上游凭证泄露并实现精细的权限控制,ai-gateway 设计了严格的安全机制。
AIG_ACCESS_MODELS_* 变量配置)。明确工具的使用边界有助于避免架构设计上的误用。
适合的场景:
不适合的场景:
部署过程依赖 Node.js 环境,需确保版本 ≥ 22.18.0。整个过程通过命令行工具链完成,主要步骤如下:
git clone https://github.com/fongap-labs/ai-gateway.git
cd ai-gateway
npm ci
npm run cf:login
npm run config:check -- --tier1 <tier1.json> --secrets <secrets.json>
npm run deploy
部署完成后,可通过以下命令验证服务状态:
curl https://<你的网关>/health -H "Authorization: Bearer <YOUR_MAX_OR_ULTRA_KEY>"。返回 200 且 nodes_usable 大于 0 表示配置有效。curl https://<你的网关>/v1/models -H "Authorization: Bearer <YOUR_GATEWAY_KEY>"。返回非空列表说明分组授权配置正确。接入时,只需将客户端的 base URL 指向网关,并将 API Key 替换为网关访问密钥。模型名称需使用网关定义的“逻辑模型名”(如 code-pro),而非上游的真实模型名。
OPENAI_BASE_URL=https://<你的网关>/v1,OPENAI_API_KEY=<YOUR_GATEWAY_KEY>。ANTHROPIC_BASE_URL=https://<你的网关>,ANTHROPIC_AUTH_TOKEN=<YOUR_GATEWAY_KEY>。网关的核心行为由四类环境变量控制,它们分别存放在普通变量或 Secret 中:
AIG_TIER{1,2,3}_NODES_01..10):定义 provider、地址与模型映射。AIG_TIER{1,2,3}_CREDENTIALS_01..10):按节点 ID 绑定的真实 Key,仅保存在本机,严禁提交至 Git。AIG_ACCESS_KEY_*):分发给客户端的鉴权凭证。AIG_ACCESS_MODELS_*):该分组允许调用的模型名称集合(CSV 格式)。在协议支持方面,网关原生支持 OpenAI Chat Completions、OpenAI Responses 和 Anthropic Messages。系统通过规范化中间表示(IR)矩阵,实现了这三种协议之间的两两互转。
所有重试与回退操作共享同一套时间预算,max_attempts 为请求级的硬性上限。一旦流式输出开始,网关将锁定当前上游节点,不再进行切换,以保证数据流的完整性。
node -v 检查,确保版本 ≥ 22.18.0。/v1/models 返回空列表:检查当前使用的网关密钥对应的 AIG_ACCESS_MODELS_* 环境变量是否已正确配置且不为空。Authorization: Bearer <密钥>,且密钥字符串与安装时生成的完全一致。