Baserow
Baserow 是一个安全、开源的平台,无需代码即可构建数据库、应用程序、自动化流程和AI智能体。凭借超过15万用户的信赖,Baserow 提供符合 GDPR、HIPAA 和 SOC 2 Type II 标准的企业级安全性,支持云端及自托管部署,实现全链路数据管控。内置的AI助手支持使用自然语言创建数据库与工作流,赋能团队高效构建数据结构、自动化流程、开发内部工具并创建定制化仪表板。该平台具备完全可扩展性与API优先特性,可无缝集成现有工具,并满足任意规模的使用需求。
 DeepAudit
在软件快速迭代的时代,安全审计常成为瓶颈:人工慢、工具误报多、漏洞真假难辨。更麻烦的是,很多团队不敢把核心代码交给云端 AI,担心泄露。

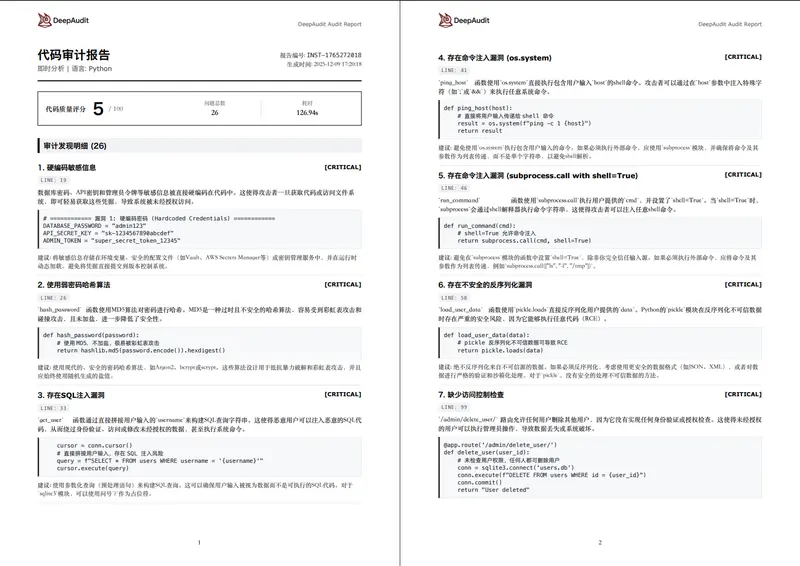
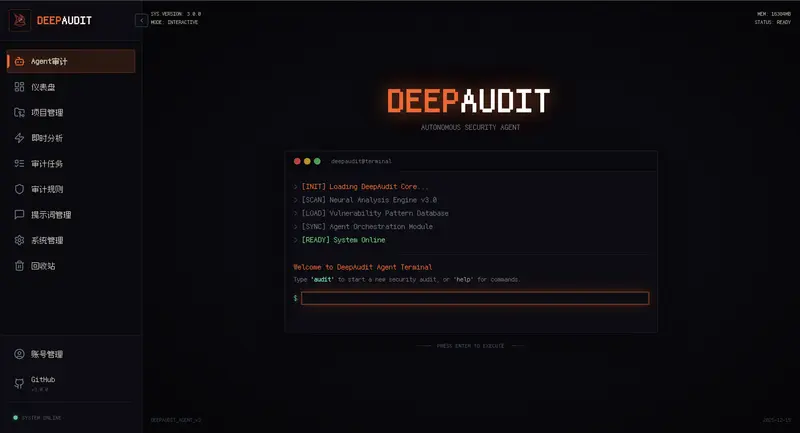
DeepAudit是国内首个开源的多智能体代码漏洞挖掘系统,模拟安全专家的协作流程,从分析到验证全程自动化,并支持完全本地部署,让高质量代码审计不再昂贵、不再复杂。
传统静态分析工具(SAST)依赖规则匹配,难以理解业务逻辑,误报率高,且无法判断漏洞是否真实可利用。DeepAudit 则采用 Multi-Agent 架构,由四个角色协同工作:
最终,系统输出一份结构化报告,包含漏洞位置、成因、复现步骤与修复建议。
| 传统审计痛点 | DeepAudit 方案 |
|---|---|
| 误报率高 每天花数小时筛选噪音 | ➤ RAG + 语义分析 结合 CWE/CVE 知识库与代码上下文,大幅降低误报 |
| 无法验证真实性 “这个漏洞能打吗?” | ➤ 沙箱 PoC 自动验证 在隔离环境中执行攻击,确认可利用性 |
| 数据隐私风险 不敢上传源码到云端 | ➤ 支持 Ollama 本地部署 使用 Llama3、Qwen2.5、DeepSeek-Coder 等本地模型,代码不出内网 |
所有代码分析与推理均在本地完成,仅在使用云端模型时需联网,且可配置中转代理。
当前版本(Multi-Agent 协作)已实现自动分析 + 沙箱验证。未来规划包括: