美国国土安全部(DHS)周一正式发布行政命令,要求全美联邦民事行政机构全面停用并清除DeepSeek全部产品,同时将DeepSeek及其关联主体永久排除在政府采购名单之外。禁令覆盖范围远超DeepSeek自有服务,包含所有基于DeepSeek技术开发的第三方产品与服务,即便是第三方服务商调用DeepSeek模型封装而成的工具,也必须全部从政务信息系统中移除。
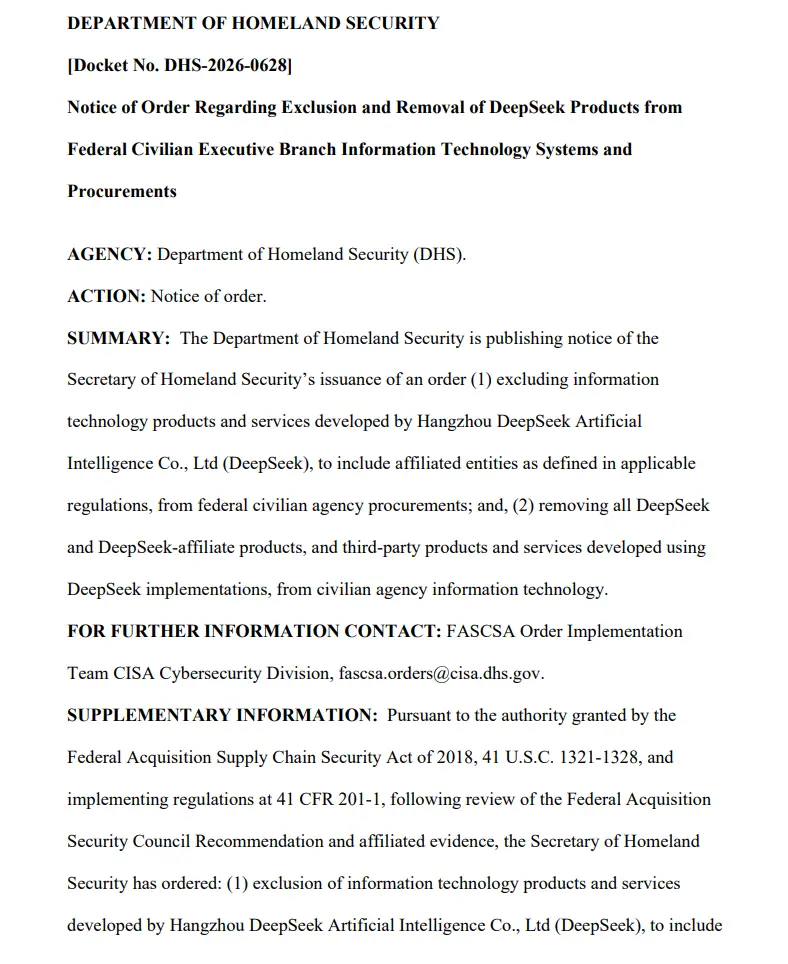
这份命令在执行层面存在巨大模糊地带:条文没有界定“使用DeepSeek开发”的边界,无法区分是持续调用DeepSeek在线API,还是仅在开发阶段用其完成代码调试;同时OpenRouter、Vercel AI Gateway这类模型路由网关会自动择优调度模型,极易导致机构在不知情的情况下触发DeepSeek调用,形成无意违规。
即便服务商把DeepSeek模型部署在美国本土服务器,依然无法豁免禁令约束,但美方提出的数据外流风险,在本地托管场景下基本可以规避,规则尺度前后矛盾。目前国土安全部尚未回应媒体的置评请求。
禁令的前置铺垫与覆盖边界
这并非美国政府首次限制DeepSeek。早在2025年初DeepSeek-R1发布后,美国军方就率先开启封堵:国防信息系统局、海军、NASA、众议院相继在内部网络屏蔽DeepSeek服务;多个州政府也同步出台使用限制。本次禁令仅针对联邦民事机构,国防与情报等国家安全系统不在管控范围内,普通企业与个人使用DeepSeek不受这条命令约束。
美方给出的管控理由,主要源于早期对DeepSeek移动端App的安全审计:报告指出应用存在明文泄露、服务器链路指向中国厂商、缺少SSL证书锁定等漏洞;同时声称模型存在提示注入与越狱风险,可能造成政务敏感数据外泄。但安全专家指出,这类移动端漏洞是海外第三方广告SDK带来的普遍问题,不能直接等同于模型本身存在数据窃取后门;NIST的测评结果也显示,提示注入与越狱缺陷是所有大模型的共性问题,并非DeepSeek独有。
合规落地难题与市场影响
Luta Security创始人Katie Moussouris指出,禁令最大的漏洞在于溯源核查没有技术可行方案:AI软件物料清单无法记录开发者在编码、测试阶段使用过哪些模型工具,企业没办法自证全程没有接触过DeepSeek;想要彻底排查所有第三方软件底层模型来源,几乎没有可落地的核验手段。
市场层面,这条禁令客观上抬高了开源低价模型进入美国政务市场的门槛,变相抬高联邦机构的AI采购成本。此前DeepSeek凭借极强性价比,成为美国政府项目极具竞争力的备选方案;如今政务项目被迫放弃高性价比开源模型,只能优先选用Anthropic等本土厂商的闭源服务,刚好契合一批美国头部AI企业冲刺IPO的窗口期。
© 版权声明
文章版权归作者所有,未经允许请勿转载。