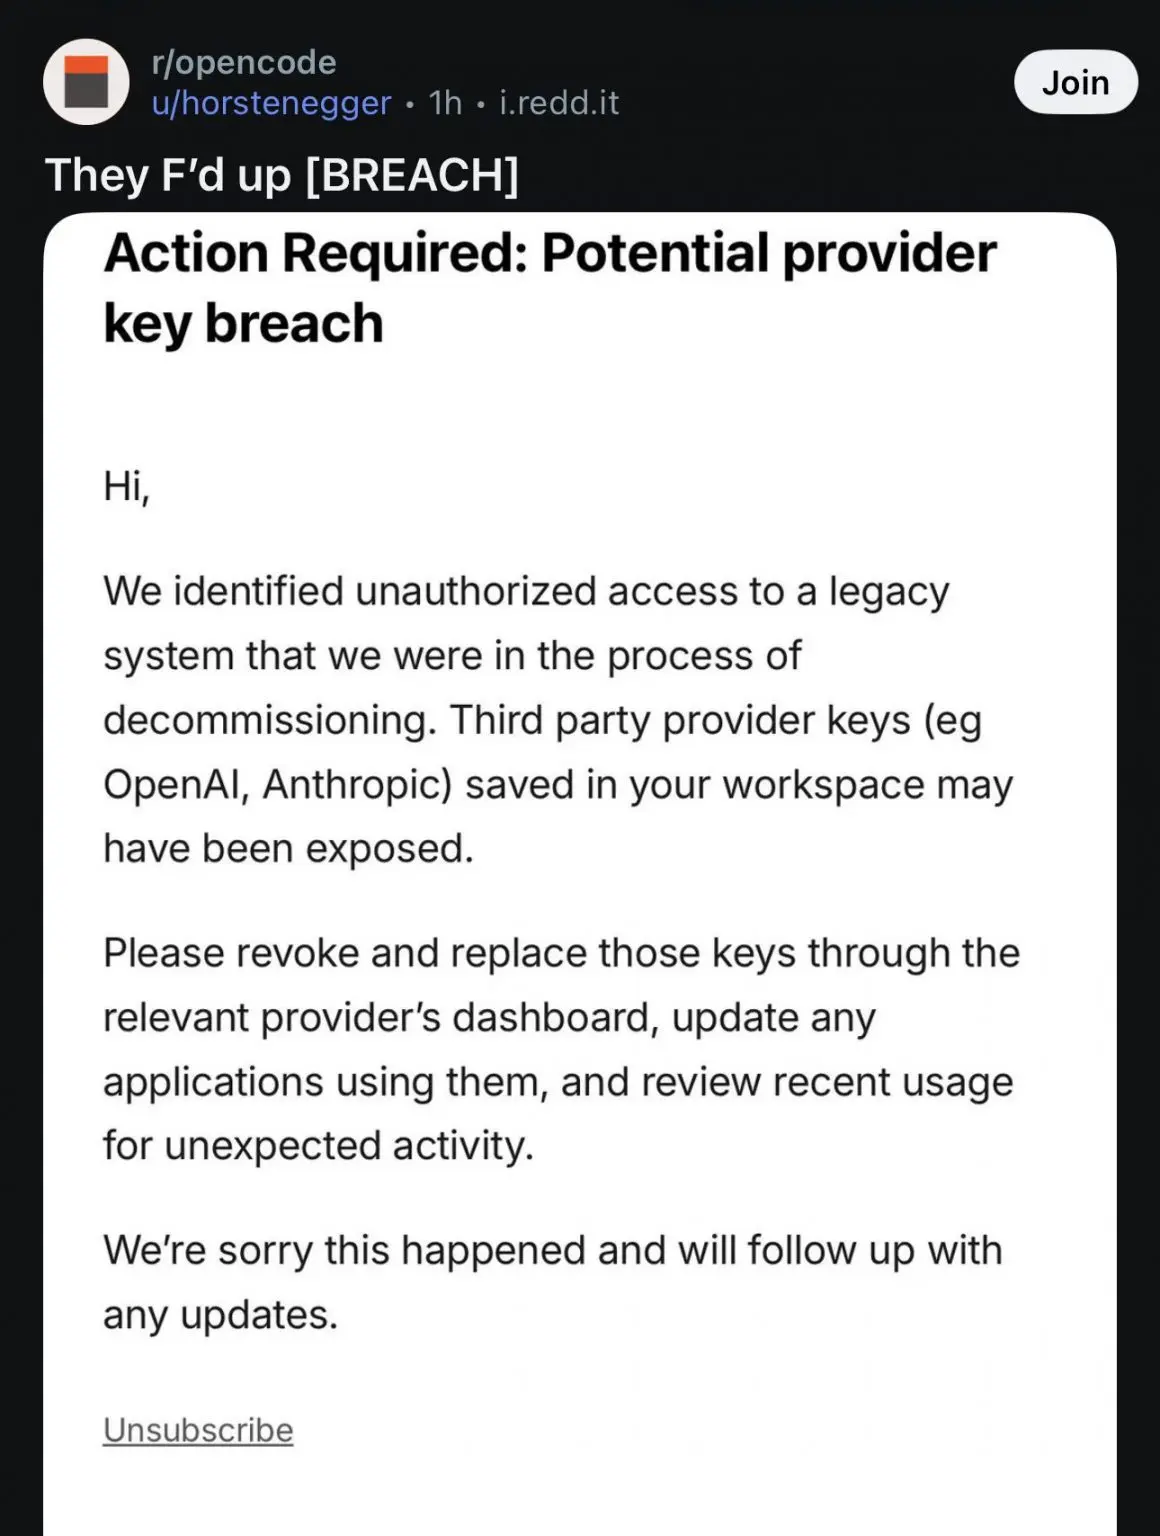
开源AI编程智能体工具OpenCode发布安全公告,其一套正在退役的遗留系统遭到未授权访问,部分用户保存在工作区里的第三方AI服务商API密钥(OpenAI、Anthropic、谷歌等)存在泄露风险。
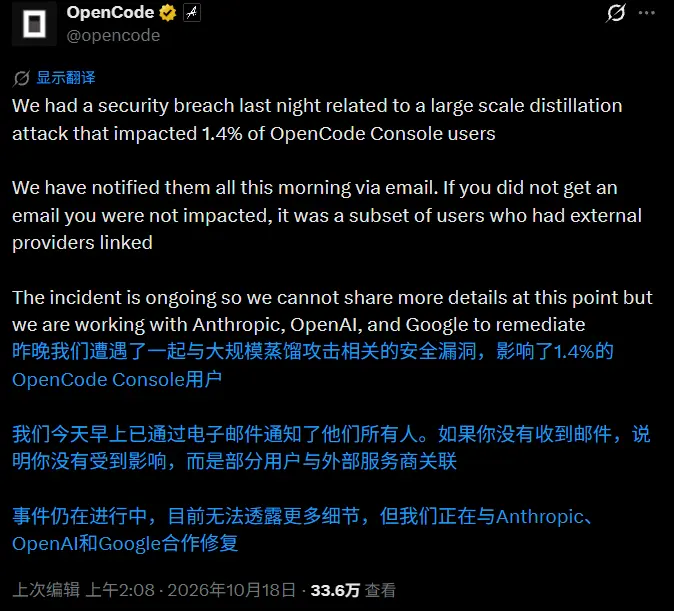
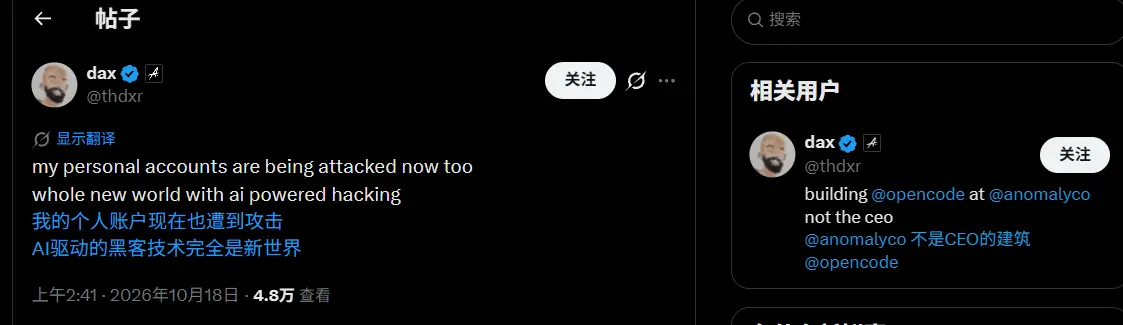
OpenCode将本次事件定性为大规模蒸馏攻击,大约波及1.4%的OpenCode Console托管面板用户,受影响用户已经收到单独邮件通知;未收到邮件则代表不在受害范围内。OpenCode联合创始人Dax Raad也称自己个人账户遭到攻击。目前事件仍在调查阶段,团队正联合OpenAI、Anthropic、谷歌协同处置。
OpenCode项目概况
OpenCode由SST无服务器框架背后团队开发,归属Anomaly Innovations,完全开源。它是厂商无关的终端AI编码代理,支持终端UI、桌面端、IDE插件多种形态,可接入75家以上模型服务商,包含各大闭源大模型以及本地开源权重模型。自2025年6月上线,GitHub Star数量突破15万。
工具本身免费,用户只需要为选用的大模型付费,因此需要在OpenCode Console托管面板中集中存放各家API密钥,这也造成了单点安全隐患。
本次“蒸馏攻击”含义
AI领域传统模型蒸馏属于合法技术,用大模型输出数据训练小模型;而这里所说的蒸馏攻击属于恶意行为:攻击者盗用泄露的API密钥,高频调用用户名下的前沿大模型,批量采集模型输出内容,用来训练竞品模型,这类行为通常违反各大模型服务商服务条款。
用户面临双重风险:一是攻击者调用API产生高额账单;二是API输出数据被批量窃取用于模型训练。
历史安全问题
这不是OpenCode第一次曝出高危漏洞。2026年早些时候披露CVE-2026-22812远程代码执行漏洞,旧版本会自动启动无鉴权本地HTTP服务,用户访问恶意网页就可能导致本机代码执行,该漏洞已于v1.1.10版本修复。本次漏洞和上一个漏洞相互独立,根源来自待下线的遗留内部系统。
用户应对建议与行业启示
受影响用户必须尽快操作:在对应服务商后台撤销并轮换全部关联API密钥,核查API调用日志排查异常消耗,同步更新所有使用旧密钥的脚本与应用。
该事件也暴露「自带密钥」类AI工具的共性风险:把多家服务商高权限凭据集中托管在第三方平台,一旦平台被攻破,所有绑定的AI账号凭据会一次性泄露。OpenCode表示后续会持续同步事件调查进展。
© 版权声明
文章版权归作者所有,未经允许请勿转载。