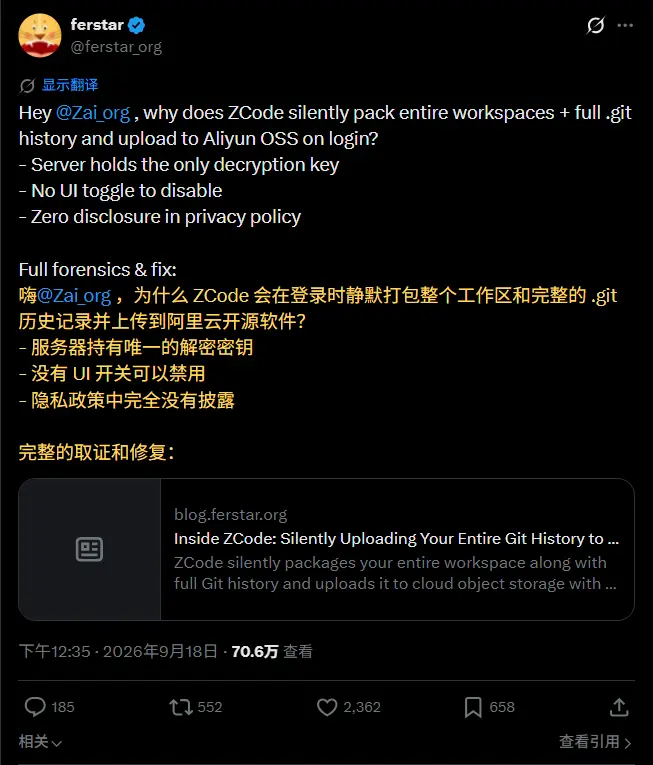
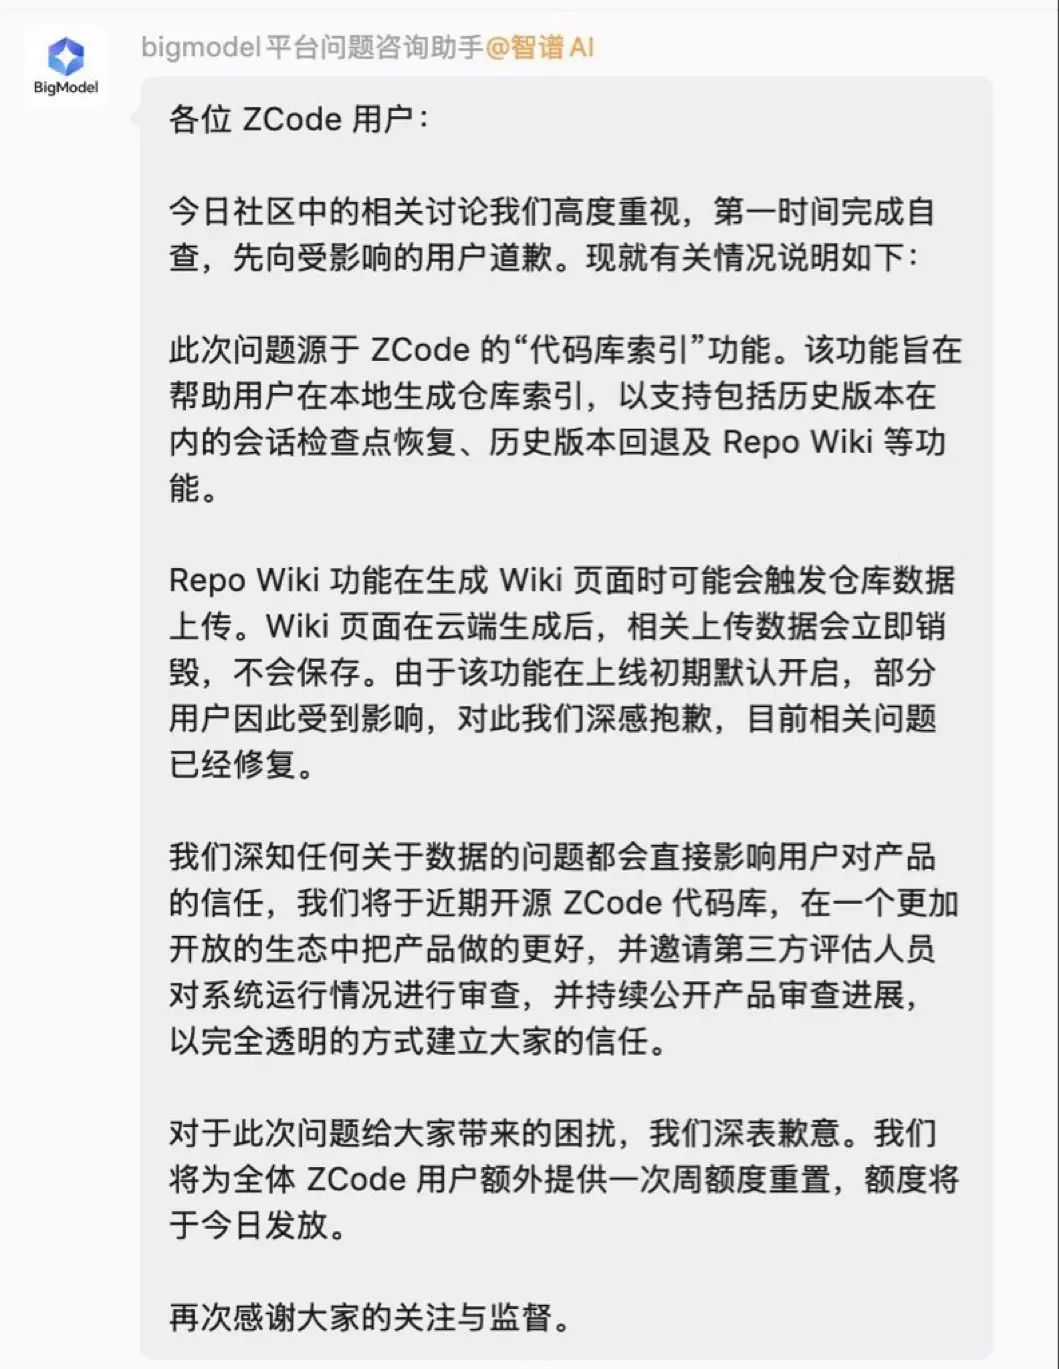
针对社区反馈的 ZCode 在登录时静默打包整个工作区及完整 .git 历史并上传至阿里云 OSS 一事,智谱官方今日(18日)通过用户群组正式致歉,并公布了调查结果与整改措施。
事件回顾
有用户发现,ZCode 客户端在登录过程中,未经明确提示便将本地项目的全部文件及 Git 历史记录上传至云端。这一行为引发了开发者社区对代码隐私和数据安全的强烈担忧。
官方回应与原因说明
智谱表示已完成自查并修复了相关问题。据解释,此次数据上传源于 “代码库索引” 功能:
- 功能目的:支持会话检查点恢复、历史版本回退及 Repo Wiki(代码仓库知识库)生成。
- 触发机制:Repo Wiki 在云端生成知识库页面时,会触发仓库数据上传。
- 数据处理:官方称 Wiki 生成完成后,相关上传数据会立即销毁,不会持久保存。
- 问题根源:该功能在上线初期被设置为默认开启,且缺乏显著的用户告知与授权流程,导致部分用户在不知情的情况下触发了上传。
整改与信任重建措施
为回应外界对数据安全的关切,智谱宣布了以下举措:
- 立即修复:相关问题已在第一时间完成修复,默认开启策略已调整。
- 代码开源:近期将开源 ZCode 代码库,接受社区监督。
- 第三方审计:邀请独立第三方评估人员对系统运行情况进行安全审查,并持续公开审查进展。
- 用户补偿:向全体用户额外发放一次周额度重置,自今日起生效。
给开发者的建议
- 检查更新:请立即升级 ZCode 至最新版本,确保修复已生效。
- 审查权限:在使用任何 AI 编程工具前,仔细检查其数据上传、索引及云同步相关的设置选项。
- 关注开源进展:待 ZCode 开源后,可重点关注其网络请求与数据处理模块的实现逻辑。
- 敏感项目隔离:对于高度机密的项目,建议在完全离线或受控环境中使用 AI 辅助工具,或明确禁用所有云端功能。
注:代码安全是 AI 编程工具的信任基石。此次事件再次提醒行业,在追求功能便利的同时,必须将用户数据主权与知情同意置于首位。智谱承诺的开源与第三方审计若能落实,将是重建信任的关键一步。
© 版权声明
文章版权归作者所有,未经允许请勿转载。