OpenAI 近日发布了 Daybreak 计划的重大更新,标志着其网络安全战略从单纯的“漏洞发现”向全链路的“补丁自动化”转型。此次更新不仅推出了集成度更高的 Codex Security 插件和限量访问的 GPT-5.5-Cyber 模型,还联合 Trail of Bits、HackerOne 等机构发起了开源安全倡议 Patch the Planet。
核心组件:构建可操作的防御栈
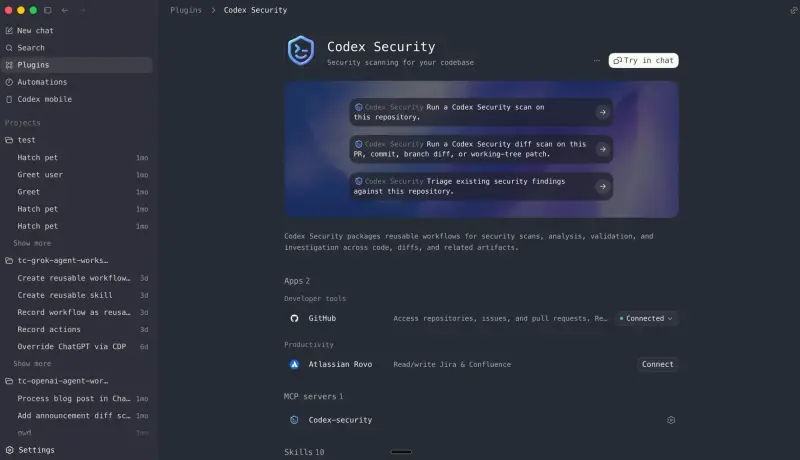
1. Codex Security:嵌入工作流的自动化审计
Codex Security 已深度集成到 Codex 开发工作流中,能够扫描整个代码库、特定文件夹或单次提交(Commit)。其核心能力包括:
- 全流程闭环:从扫描、生成包含严重性及验证证据的报告,到追踪攻击路径、构建威胁模型,最终生成修复补丁。
- 高效验证:自 3 月预览版以来,已扫描超过 3,000 万个提交,人工确认修复超 7 万次,自动检测并修复超 50 万次。
- 标准化输出:支持通过 SARIF 和 CodeQL 查询格式将结果导出至主流漏洞管理系统。
2. GPT-5.5-Cyber:专为防御者打造的专家模型
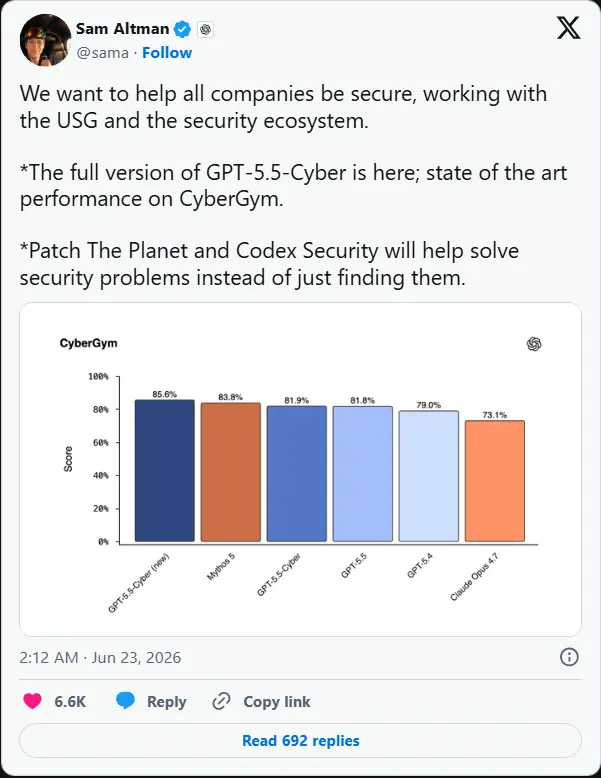
与通用模型不同,GPT-5.5-Cyber 仅向经过验证的网络安全防御者开放,专为深度代码分析、可达性检查及补丁开发设计。其在多项基准测试中显著优于基础版 GPT-5.5:
| 基准测试 | GPT-5.5-Cyber | GPT-5.5 | 提升幅度 |
|---|---|---|---|
| CyberGym | 85.6% | 81.8% | +3.8% |
| ExploitGym | 39.5% | 25.95% | +13.55% |
| SEC-bench Pro | 69.8% | 63.1% | +6.7% |
3. Patch the Planet:赋能开源生态
针对开源软件维护资源不足的痛点,OpenAI 发起了 Patch the Planet 倡议。目前已有 cURL、Go、Python、Sigstore、freenginx 等 30+ 项目加入。参与者将获得:
- ChatGPT Pro 及 Codex Security 的条件访问权。
- 用于自动化维护工作流的 API 额度。
- Trail of Bits 工程师的直接支持,协助验证问题、编写补丁并协调披露。
战略转变:受控访问与生态系统集成
OpenAI 此次并未选择广泛公开 GPT-5.5-Cyber,而是通过 Trusted Access for Cyber 合作伙伴模式,将其能力嵌入现有的安全产品和服务中。这种策略旨在平衡先进 AI 能力的普及与潜在的安全风险,确保模型仅被授权的防御者用于合法目的。
Daybreak 的演进表明,OpenAI 正致力于构建一个涵盖前沿模型、自动化工作流、专家审查及安全生态集成的完整防御体系。对于企业、政府及开源社区而言,这意味着网络安全将从“事后响应”转变为“实时、自动化的主动防御”。
© 版权声明
文章版权归作者所有,未经允许请勿转载。