近期,一种名为 “LLMShare” 的新型网络攻击活动正在肆虐。威胁行为者巧妙滥用 ChatGPT 的内容分享功能,在合法的 chatgpt.com 域名下托管虚假的“服务故障”页面,诱导用户下载伪装成官方桌面应用的恶意软件。由于攻击载体位于受信任的官方域名上,传统安全工具极易被绕过。
攻击链条解析:披着羊皮的狼
1. 流量引导
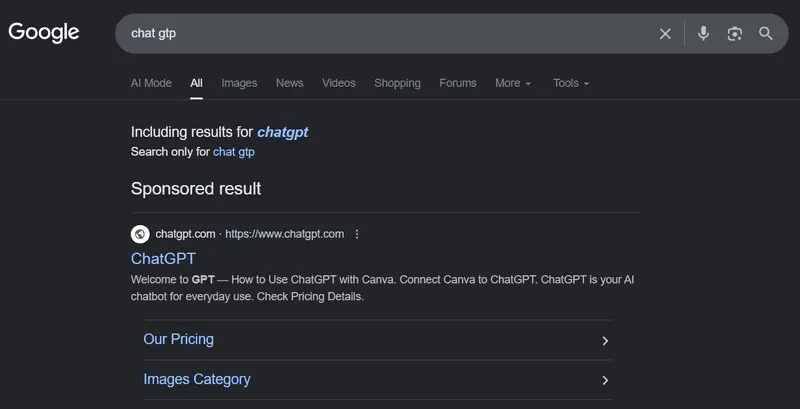
- 谷歌广告投毒:攻击者购买谷歌广告,针对搜索“ChatGPT”、“ChatGPT 下载”等关键词的用户进行投放。
- 合法入口:点击广告后,用户被重定向至一个合法的 ChatGPT 共享链接(
chatgpt.com/s/...)。
2. 虚假故障渲染
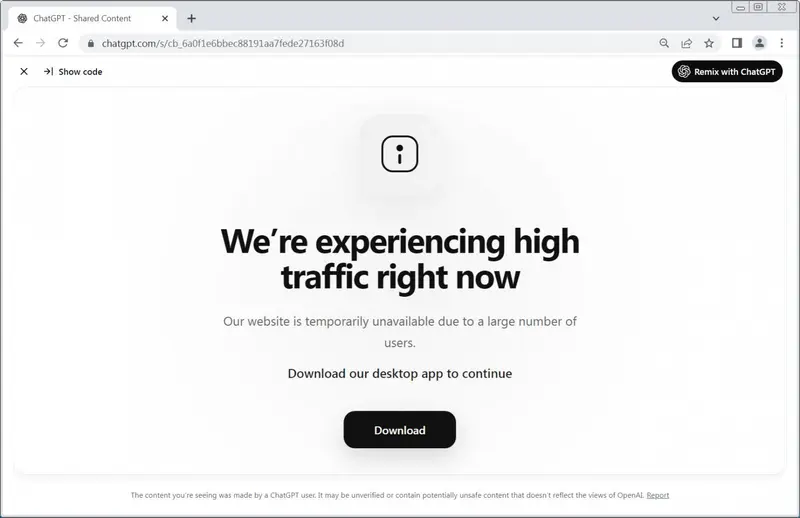
- HTML 注入:攻击者利用 ChatGPT 的代码解释器/渲染功能,生成自定义 HTML/CSS 页面。
- 社会工程学话术:页面显示逼真的 OpenAI 风格故障通知:“我们目前正经历高流量……请下载我们的桌面应用以继续使用。”
- 视觉欺骗:页面包含“显示代码”和“用 ChatGPT 重新混合”按钮,暗示这是由 AI 生成的临时页面,降低用户警惕。
3. 恶意软件下载
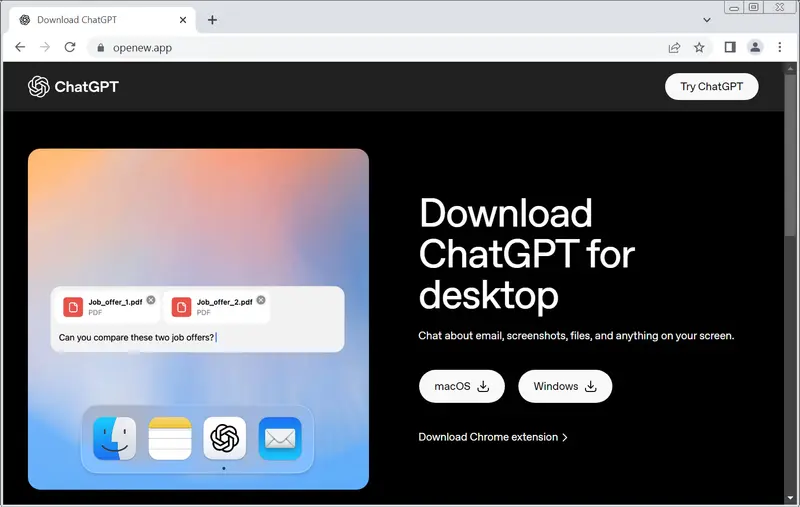
- 跳转钓鱼站:点击下载按钮后,用户被引至
openew[.]app等假冒网站。 - 环境感知伪装:该网站具备反沙箱能力。当 URLScan 等安全平台访问时,显示为无害的 AR/VR 公司主页;仅对真实目标用户展示恶意下载链接。
- 多平台覆盖:提供 macOS 和 Windows 版本的假安装包。
技术细节与危害
- 信任滥用:不同于传统钓鱼网站使用可疑域名,此攻击完全依托于
chatgpt.com的信誉,极难被浏览器或防火墙拦截。 - 恶意载荷:
- Windows 版:BleepingComputer 在 Any.Run 沙箱中测试发现,该程序会执行多条命令检测当前是否为虚拟机环境,以逃避分析。虽具体载荷未完全公开,但类似攻击通常分发信息窃取程序(InfoStealers)。
- macOS 版:同样存在高风险,可能植入后门或窃取钥匙串数据。
- 跨平台蔓延:Push Security 还观察到攻击者滥用 Claude Artifacts 功能,托管类似 ClickFix 的诱饵,诱导用户执行恶意命令。
历史背景与趋势
这并非 AI 分享功能首次被滥用:
- 早期案例:今年早些时候,攻击者利用共享的 Claude 对话,向搜索“Claude 下载”的用户分发恶意安装指南。
- ClickFix 变种:滥用 ChatGPT 和 Grok 的共享对话,冒充软件安装教程,指示受害者手动执行 PowerShell 或 Terminal 命令以安装恶意软件。
防护建议
- 核实域名:务必确认下载来源为官方渠道(如
openai.com或应用商店),警惕任何第三方域名或非官方子域名。 - 警惕“故障”提示:OpenAI 等主流服务商极少通过非官方渠道(如共享聊天链接)发布服务中断通知或推荐替代下载方式。
- 启用安全防护:保持操作系统及安全软件更新,启用实时防护以拦截已知恶意样本。
- 检查链接预览:在点击共享链接前,注意观察 URL 结构。虽然域名合法,但若内容为静态 HTML 渲染且包含不明下载按钮,应高度警惕。
- 提高安全意识:不要轻信网页上的紧急下载提示,尤其是当它要求你绕过浏览器警告或执行脚本时。
© 版权声明
文章版权归作者所有,未经允许请勿转载。