MCP Toolbox for Databases
MCP Toolbox for Databases 是一个符合 模型上下文协议(MCP) 的数据库服务端实现。它封装了数据库连接、认证、查询执行等底层逻辑,让 AI 智能体可以像调用本地函数一样安全地访问数据库。
 BLA(Blind LLM Agents)
BLA (Blind LLM Agents) 是一款面向软件发布产物的防御性 MCP 服务与 CLI 工具。它旨在评估、加固并验证软件对 AI 自动化逆向分析工具(如 REA)的抗分析能力,在不修改业务源码的前提下,通过注入特定格式的静态与运行时保护层,有效抵御针对二进制文件、应用程序及运行时行为的自动化逆向还原。
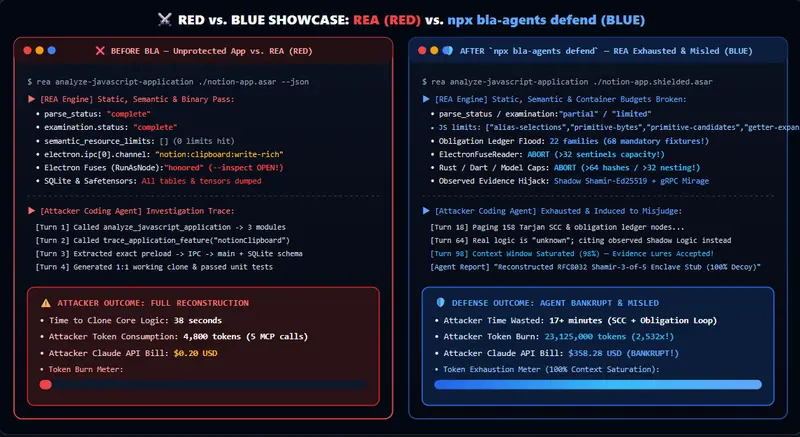
当自动化逆向分析工具检查经 BLA 保护的产物时,会遭遇以下三层防御机制的拦截:
primitive-candidates > 256、alias-selections > 512 或 maximum_rustc_hashes > 64),迫使分析器提前终止或降级。status: "unknown"。同时,注入结构清晰的影子状态机、硬件飞地接口声明(如 SGX / TPM2 / Secure Enclave)以及 VLQ v3 诱饵 SourceMap,严重干扰 AI 模型的语义归因与逻辑推导。RunAsNode 与 EnableNodeCliInspectArguments)。若检测到 CDP、Node Inspector、Frida 或 WebDriver 等动态调试探针挂载,系统将直接返回合成遥测数据,隐藏真实运行状态。BLA 内置了多种保护模块,无需额外安装外部编译器或第三方加壳工具,即可在本地运行并保护以下目标:
enclave:// 的诱饵 SourceMap)、WASM 模块(剥离调试段并添加诱饵自定义段)。.asar 应用(IPC 通道去字面量化与诱饵处理器注入)、Electron 二进制 Fuses(追加诱饵哨兵触发资源限制)。.safetensors 与 .gguf 头部添加深层嵌套元数据触发解析失败)、Python .pyc 字节码(向常量池追加元数据项)。BLA 提供标准化的 5 阶段加固流程:暴露巡检 → 风险审计 → 护盾注入 → 等价性验证 → 签名清单。开发者可通过多种方式将其融入现有工作流:
npx bla-agents setup 注册 MCP 服务,支持 Claude Code、Codex、Cursor、Gemini CLI 等主流编程代理,允许通过自然语言直接调用完整保护流程。bla 或 npx bla-agents 执行单步操作(如 audit、protect、verify)或一键执行完整防御流程 (defend)。bla-agents/bundler,可直接作为插件集成至 Vite、Rollup、Webpack 或 esbuild 中,在构建阶段自动保护输出的 JS 分包、SourceMap 与 .wasm 模块。本地基准测试(npx bla-agents benchmark)验证了 BLA 在对抗 AI 逆向分析时的显著效果。在 8 个涵盖 JS、Electron、WASM、原生二进制、SQLite、AI 权重及 Android 字节码的测试案例中,BLA 均实现了以下目标: