Hugging Face Skills
Hugging Face Skills 是一套为 AI/ML 开发任务(如数据集构建、模型训练、评估、论文发布等)设计的标准化协议。它以“技能包”(Skill)的形式,将任务说明、脚本和资源封装成自包含单元,供各类编码智能体(如 Claude Code、Codex、Gemini CLI 等)调用。
sandbox-runtime 是面向本地AI智能体、MCP服务的轻量OS级沙盒方案,不靠容器,一套规则同时管住文件树和出站网络;适合给 Claude Code、自建 Agent 做安全围栏,大幅减少权限弹窗,但属于Beta预览版本,Windows支持还不成熟,白名单配置是安全的关键。
 Anthropic sandbox-runtime
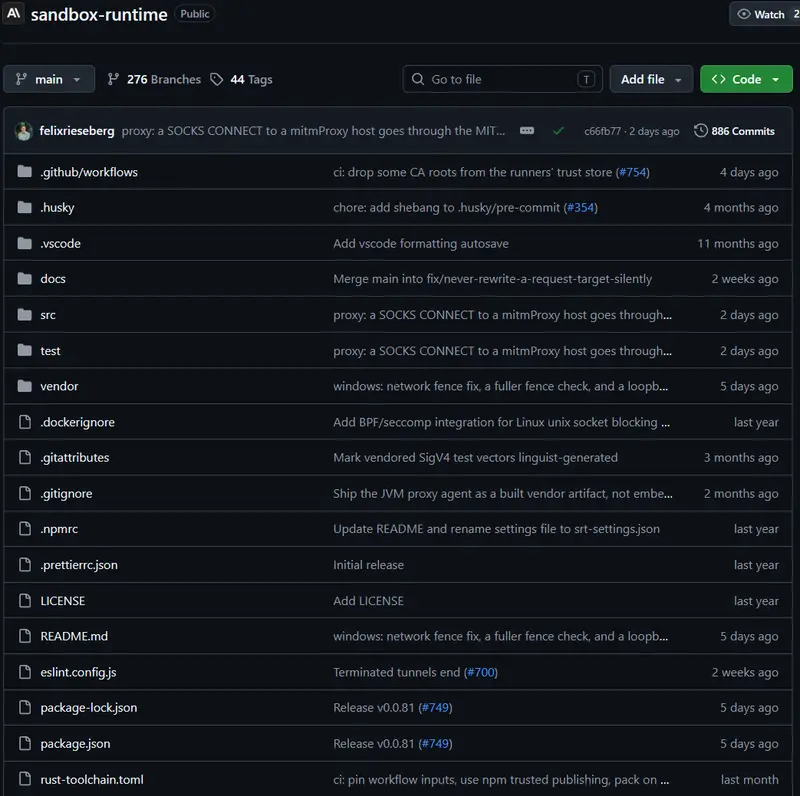
Anthropic 开源 sandbox-runtime(srt),就是 Claude Code 内置 bash 工具背后的沙盒组件。它不依赖 Docker、容器或者虚拟机,直接调用操作系统原生隔离原语,对整棵进程树施加文件读写、出站网络限制;不限于 Claude Code,普通命令行、自建AI智能体、MCP服务都可以套上这个沙盒。
@anthropic-ai/sandbox-runtime,当前 v0.0.81,Apache-2.0 协议srt 和 TypeScript SDK 库统一思路:进程所有出站流量强制走本机 HTTP/SOCKS5 代理,由智能体执行域名黑白名单;文件权限按规则管控,规则对全部子进程生效。
sandbox-exec,动态生成 Seatbelt 配置文件权限默认策略:读默认放行、写入默认禁止、网络默认全部阻断,靠白名单放开需要的域名与写入路径。
srt,直接包裹任意程序.mcp.json 启动命令,用 srt 包裹原启动指令;规则统一写在 ~/.srt-settings.json,可以配置域名黑白名单、禁止读取 ssh 密钥、限制 .env 写入等SandboxManager SDK,调用 wrapWithSandbox() 生成受沙盒保护的执行命令npm install、API 请求失败;白名单过宽则沙盒防护形同虚设,需要根据智能体任务精细裁剪