DeepOpen
DeepOpen 是一款基于 Laya、Apache 2.0完全开源的非自回归System 1决策引擎,专门面向结构化类型判断场景。它抛弃传统大模型逐Token生成文本的范式,单次前向计算即可完成多维度分类、打分,解决传统LLM做路由、分类、判定任务时延迟高、成本贵、容易幻觉的痛点。
 AI安全开放平台
10 月 21 日,全球广泛使用的服务器端编程语言 PHP 被曝存在两项严重安全漏洞(CVE-2026-109618、CVE-2026-109619),统称为“PHP2Shell”。经奇安信技术专家验证,该漏洞可实现无认证远程任意命令执行,属于互联网基础设施级严重安全风险。由于利用门槛极低,极易演化出大规模蠕虫式传播攻击,对我国潜在影响的资产超百万级,政企机构官网、公共服务平台等重点防护对象均处于高危暴露范围。
针对此次事件,奇安信指出“PHP2Shell”并非孤立事件,而是暴露了 AI 深度攻防博弈下日益严峻的漏洞威胁,并推出了天戟 AI 智能渗透测试系统,提供“一键速查”方案以应对常态化安全挑战。
如果把网站比作一栋楼,PHP 就是地基。无论上层运行何种系统,地基出问题都会导致整栋楼面临风险。攻击者无需账号密码,即可在服务器上执行任意命令、窃取数据或控制内网。此次事件揭示了当前漏洞威胁的三个趋势性变化:
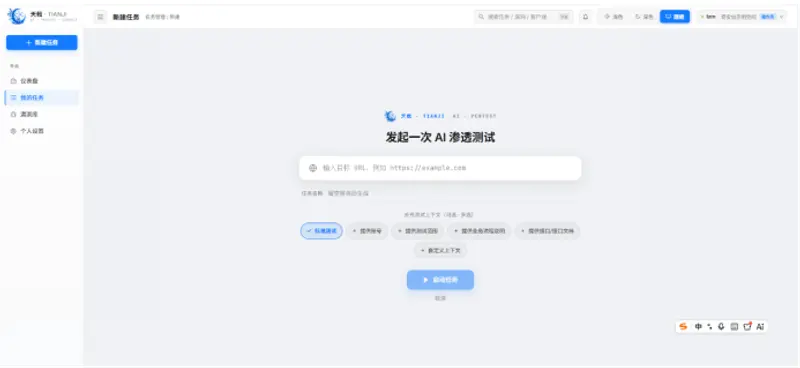
面对庞大的暴露面和紧迫的时间窗口,传统人工排查已难以应对。奇安信天戟 AI 智能渗透测试系统通过“一键速查”方案,实现了“像扫描器一样发起,像专家一样测试”。其核心能力体现在三个层面:
在实际投产中,天戟已覆盖约 7000 个系统,涉及企业、证券、银行、医疗、教育、运营商等关键行业。数据显示,“AI 执行+人工审核”模式相比纯人工提效约 61%。AI 自主执行平均时长约 3 小时/系统,人工审核仅需 10 至 30 分钟,且支持 7×24 小时无人值守持续执行。
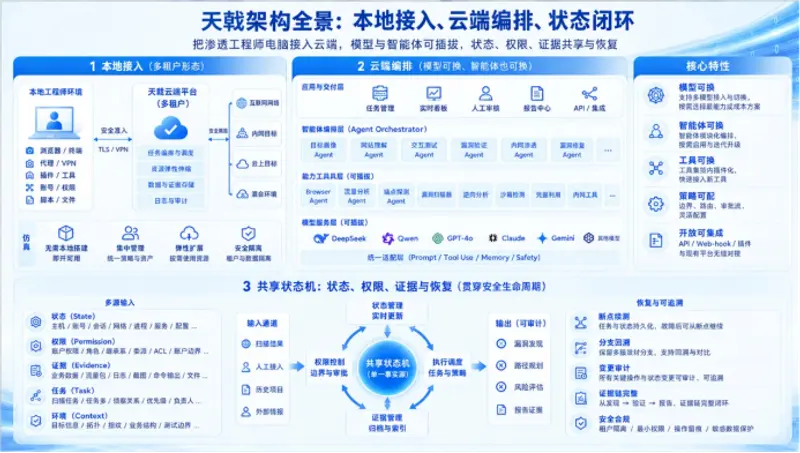
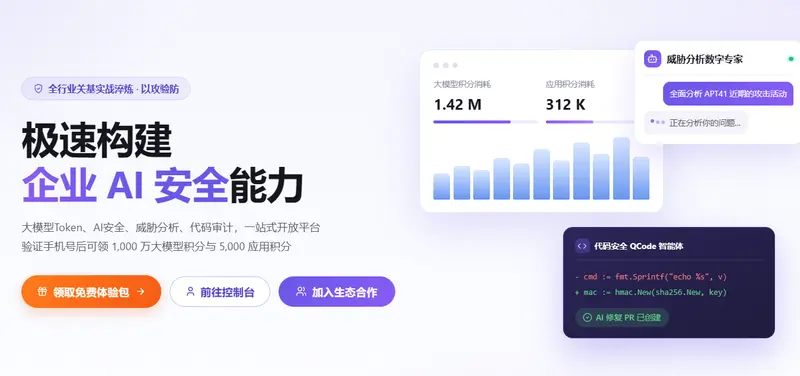
在使用方式上,客户只需登录 ai.qianxin.com 注册企业账号,提交站点归属授权函并完成认证后,即可在应用中心使用天戟对授权网站发起渗透测试,一键速查各类漏洞风险。
在 AI 加速攻防的时代,全面发现漏洞不应只是出事后的应急动作,而应成为安全运营的基础性、常态化工作。奇安信天戟通过将自动化渗透测试嵌入日常运营,帮助政企机构在漏洞窗口期快速完成资产排查与风险验证,将安全团队的精力从重复劳动中解放出来,真正掌握安全主动权。