Hyperbrowser
Hyperbrowser 是一个云浏览器平台,用于大规模运行自动化浏览器会话。使用 Puppeteer、Playwright 或我们的 SDK 控制云端 Chrome 浏览器——无需基础设施管理。
Perplexity 正式开源了 Bumblebee —— 一款专为开发者机器设计的轻量级安全扫描器。它不依赖复杂的运行时监控或庞大的 SBOM 数据库,而是通过快速读取本地元数据,帮助团队在分钟级内识别潜在的风险暴露面。
 Bumblebee
在软件供应链攻击日益频繁的今天,当新的漏洞或恶意包被披露时,安全团队往往面临一个棘手问题:“我们内部有多少台开发者的机器受到了影响?”
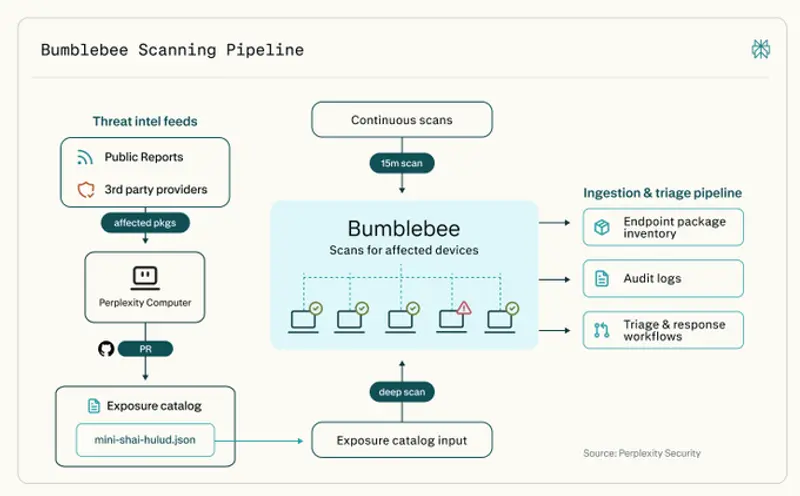
为了解决这一痛点,Perplexity 正式开源了 Bumblebee —— 一款专为开发者机器设计的轻量级安全扫描器。它不依赖复杂的运行时监控或庞大的 SBOM 数据库,而是通过快速读取本地元数据,帮助团队在分钟级内识别潜在的风险暴露面。
Bumblebee 深入主流开发者生态系统,支持扫描:
不同于传统的 EDR(端点检测与响应)或静态代码分析工具,Bumblebee 专注于“已知威胁的快速排查”。当某个流行包被投毒或发现高危漏洞时,安全团队可立即部署 Bumblebee 扫描全网开发者机器,快速锁定安装了该特定版本包的端点。
Bumblebee 的工作流极其简洁高效:
package-lock.json, yarn.lock, go.sum, requirements.txt 等锁文件,以及浏览器/编辑器的扩展清单和 MCP 配置。在 AI 代理逐渐深入开发工作流的今天,传统的边界防御已不足以应对来自依赖包和插件层面的威胁。Bumblebee 以其轻量、快速、非侵入的特性,填补了本地开发环境安全可视化的空白。对于任何重视供应链安全的组织而言,将其纳入应急响应工具箱都是一个明智的选择。