ANE
通过逆向工程的私有 API,直接在 Apple 神经引擎上训练神经网络。无需 CoreML 训练 API,无需 Metal,无需 GPU——纯 ANE 计算。
Agent Vault是一个处于研究预览阶段的开源项目,其理念很简单:代理根本不应该看到底层的秘密。通过 Agent Vault,我们正在重新思考代理应该如何消费秘密,并以一种既考虑人类又优先考虑代理的方式前进。我们相信保管库和/或秘密存储将继续存在,但秘密的交付方式将发生巨大变化,以适应代理的操作方式。
 Agent Vault
Infisical 正式发布了 Agent Vault,这是一个处于研究预览阶段的开源项目,解决 AI 代理(Agent)在访问外部服务时的核心安全难题:如何在不让代理直接读取或持有秘密(Secrets)的前提下,安全地为其提供凭据?
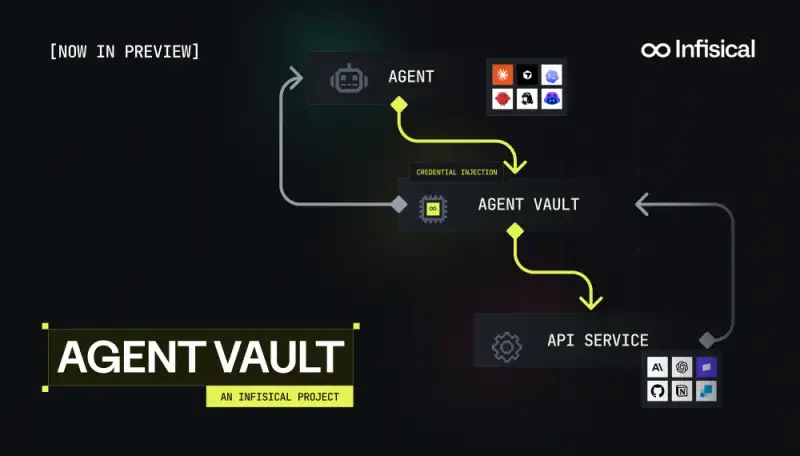
传统的秘密管理模式假设工作负载是确定性的且可信的,但 AI 代理具有非确定性且易受提示注入攻击的特性,这使得直接向其暴露 API Key 或数据库密码变得极度危险。Agent Vault 通过引入“凭据代理”(Credential Proxying)架构,在代理与目标服务之间建立了一道信任边界,确保秘密永远停留在代理之外。
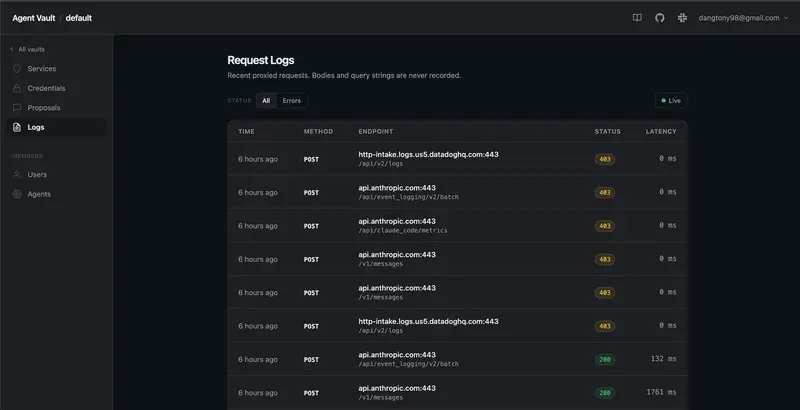
Agent Vault 的核心理念是:代理根本不应该看到底层的秘密。
它作为一个位于代理旁边的专用 HTTP 转发代理(Sidecar 或独立服务),拦截所有出站流量。当代理发起请求时,Agent Vault 会:
在这个过程中,代理只知道自己发出了一个标准的 HTTPS 请求,完全不知晓凭据的存在,从而实现了零信任秘密管理。
api.stripe.com)及其认证方案(Bearer, API Key 等)。无论代理是通过 API SDK、CLI 命令、MCP 工具还是 Shell 脚本发起请求,最终都会转化为出站 HTTPS 流量。Agent Vault 工作在协议栈底层,通过标准 HTTPS_PROXY 环境变量接管流量,无需修改代理代码或适配特定接口。
Agent Vault 以可移植二进制文件或 Docker 容器形式发布。
HTTPS_PROXY=<agent_credential>:vault@<agent-vault-url>当 Claude Code 尝试调用 api.anthropic.com 时:
Agent Vault 目前处于研究预览版,Infisical 计划在未来几个月内进行重大迭代: