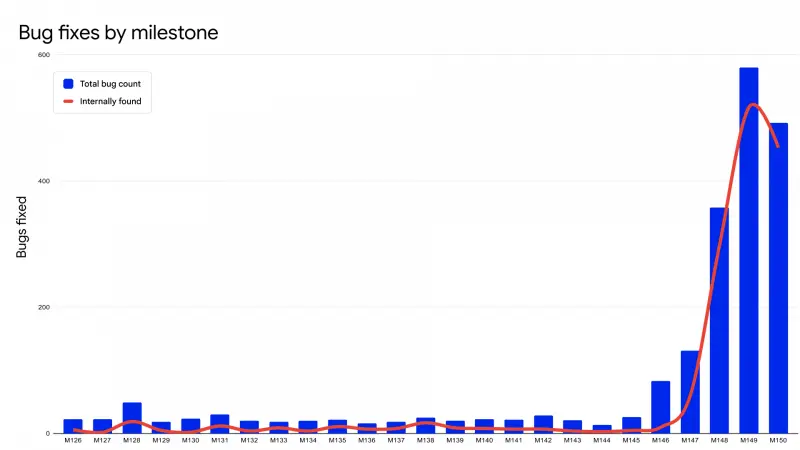
在 Chrome 最近发布的两个版本(149 和 150)中,谷歌修复了 1,072 个安全漏洞。
这个数字是什么概念?它超过了此前 23 个 Chrome 里程碑版本修复漏洞的总数。谷歌表示,这一惊人的效率提升,主要归功于大型语言模型(LLM)在整个漏洞管理流程中的深度介入。
AI 是如何工作的?
谷歌并非简单地把代码丢给 AI,而是构建了一套多智能体协作的工作流:
- 发现阶段:
- 早期通过 LLM 改进安全模糊测试。
- 随后与 Project Zero 合作开发 Naptime,为 AI 提供专业漏洞研究工具。
- 接着推出 Big Sleep,专门在 V8 JavaScript 引擎和图形组件中挖掘漏洞。
- 2026 年初,基于 Gemini 的智能体工具链上线,能在更广的代码库中搜索漏洞并减少误报。
成果:该系统甚至发现了一个在代码库中潜伏了 13 年的沙盒逃逸漏洞。
- 分类与分配:
- AI 自动过滤垃圾报告和重复项。
- 重现概念验证(PoC)漏洞利用。
- 评估严重性等级,并将报告精准路由给对应的开发者。
- 效果:每月节省数百小时的开发者时间。
- 修复与验证:
- 修复智能体生成多个潜在补丁候选。
- 另一个智能体评估这些补丁,并生成审查所需的信息。
- 成果:仅今年 5 月,就阻止了 20 多个漏洞进入生产环境。
为了辅助 AI 更好地理解代码,谷歌还鼓励开发者添加 SECURITY.md 文件,明确描述信任边界和威胁模型。
新的挑战:补丁空窗期
AI 让漏洞发现变得更快,但也带来了新问题:攻击者也能看到补丁。
一旦安全修复提交到公共源代码库,黑客就可以在更新推送到用户电脑之前,通过逆向工程分析出漏洞细节并发起攻击。这意味着,“发现得快”必须配合“发布得快”。
为此,谷歌正在加速更新节奏:
- 发布周期缩短:从每月主要更新过渡到两周一次主要更新,每周一次安全更新,并试点每周两次。
- 动态修补(Dynamic Patching):目标是无需重启浏览器即可应用更新。
- 后台自动重启:从 macOS 上的 Chrome 150 开始,当浏览器在后台运行且无窗口打开时,会自动重启以应用待处理更新。
© 版权声明
文章版权归作者所有,未经允许请勿转载。