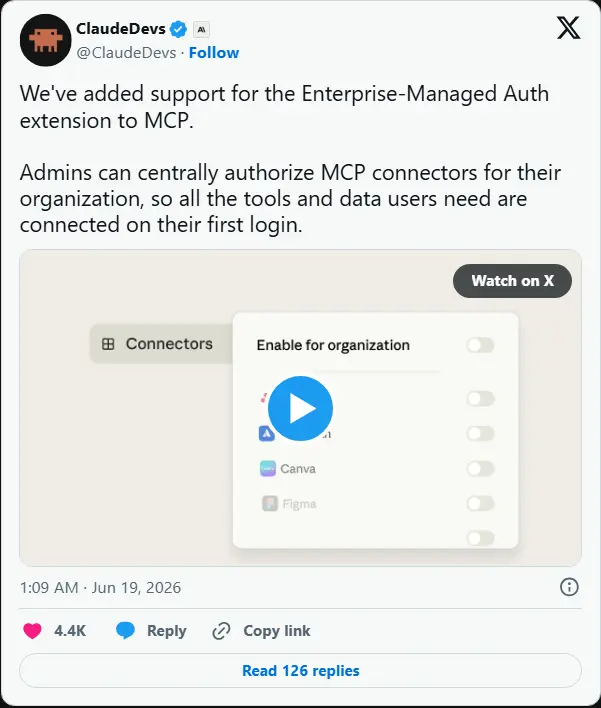
Anthropic 近日宣布为其模型上下文协议(MCP)连接器推出企业级托管授权功能,并率先与身份管理平台 Okta 实现深度集成。这一更新旨在解决大型企业在部署 AI 助手时面临的权限管理难题,允许管理员通过身份提供商(IdP)集中配置和分发连接器访问权限,无需再对每位用户进行单独授权。
核心功能:从“逐个授权”到“自动分发”
在此之前,企业使用 Claude Chat、Claude Code 或 Cowork 中的 MCP 连接器时,往往需要员工手动连接个人账户或由 IT 部门逐一配置。新的托管授权功能彻底改变了这一流程:
- 基于群组的自动配置:管理员只需在 Okta 等 IdP 中定义用户群组及其对应的连接器访问权限。当用户首次登录 Claude 平台时,系统会根据其群组分配,自动授予相应连接器的访问权。
- 开箱即用体验:对于终端用户而言,这意味着他们在登录 Claude Chat、Claude Code 或 Cowork 后,所需的连接器(如 Asana、Figma 等)已经准备就绪,无需额外的设置步骤。
- 全平台覆盖:该功能适用于 Anthropic 的所有主要企业产品界面,确保了一致的用户体验和管理策略。
安全与合规:集中管控与权限隔离
对于重视数据安全的企业而言,这一更新带来了显著的安全优势:
- 统一访问控制:连接器的权限授予与撤销完全通过受信任的身份提供商(如 Okta)进行管理。当员工离职或转岗时,管理员只需在 IdP 中调整其群组或禁用账户,即可立即收回所有相关连接器的访问权限,极大降低了“权限残留”风险。
- 工作与生活分离:该机制强制要求使用企业账户进行连接器认证,有效隔离了工作数据与个人账户数据,满足了严格的合规性要求(如 SOC 2、GDPR 等)。
- 开放标准兼容:基于模型上下文协议的企业级托管授权扩展构建,该功能不仅支持 Anthropic 官方提供的连接器,也兼容第三方开发的自定义连接器,为企业提供了灵活的扩展空间。
首批支持的合作伙伴
发布初期,以下 MCP 提供商已支持该托管授权功能:
- 项目管理与协作:Asana, Linear, Atlassian
- 设计与创意:Figma, Canva
- 开发与数据库:Supabase
- 其他工具:Granola
此外,Slack 的集成正在计划中,而 Hubspot、Ramp 和 Webflow 等组织已开始向其团队内部部署该系统。
战略意义:加速企业级 AI 落地
Anthropic 此举直击企业采用 AI 代理(Agent)时的最大痛点之一——安全且可扩展的工具链管理。通过将连接器权限纳入现有的企业身份管理工作流,Anthropic 降低了 IT 部门的运维负担,同时消除了员工使用 AI 工具的安全顾虑。
随着 MCP 生态系统的日益丰富,这种标准化的企业级授权机制将成为连接 AI 模型与企业内部数据孤岛的关键桥梁,进一步巩固 Anthropic 在企业 AI 市场的竞争力。
© 版权声明
文章版权归作者所有,未经允许请勿转载。