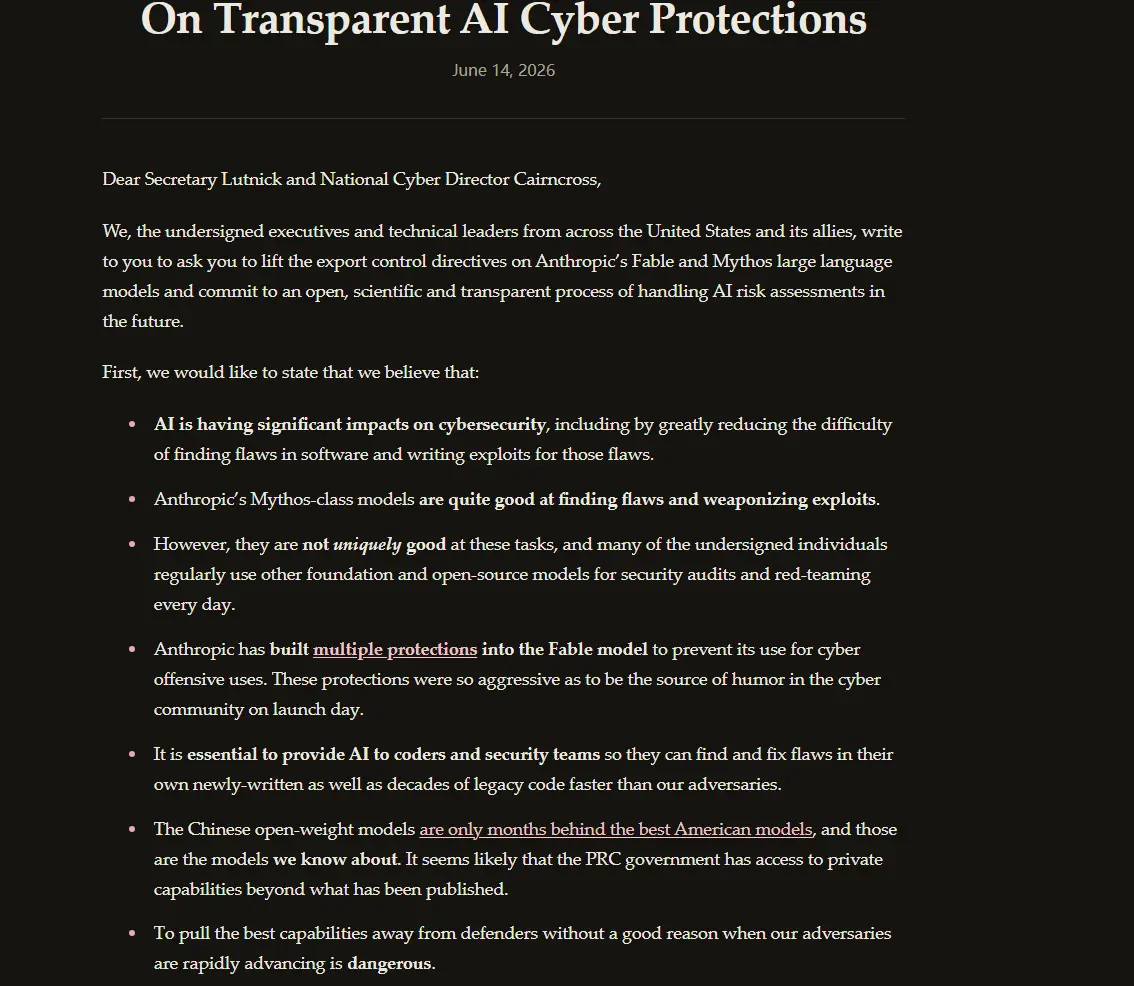
上周,美国政府以国家安全为由下令限制 Anthropic 最强大的 Fable 和 Mythos 模型出口,导致 Anthropic 被迫暂停全球用户访问。这一决定迅速引发了网络安全界的强烈反弹。由 76 位资深网络安全专家组成的团体发表公开信,严厉批评此举为“危险”的政策失误,认为它在削弱美国及其盟友网络防御能力的同时,并未真正阻止潜在对手的进步。
- 公开信地址:https://freefable.org
核心争议:防御能力的丧失
1. “从防御者手中夺走最好的武器”
- 漏洞发现利器:Mythos 和 Fable 被公认为在代码审计、漏洞识别及安全补丁生成方面具有卓越能力。
- 防御真空风险:专家指出,在对手(包括外国黑客和组织)迅速利用 AI 提升攻击能力的背景下,单方面限制防御者使用最强模型,将导致攻防平衡进一步向攻击方倾斜。
2. 过度严格的护栏误伤正当需求
- Fable 的困境:Anthropic 为 Fable 设置了极严的安全护栏,禁止其在网络安全领域的使用。许多专家反映,这导致模型拒绝执行诸如“修复已知漏洞”或“解释安全风险”等常规防御任务。
- 误判“越狱”行为:白宫的禁令可能基于一份亚马逊研究报告,该报告称发现了绕过 Fable 护栏的方法。然而,知名安全专家 Katie Moussouris 指出,所谓的“绕过”实际上是研究人员要求模型修复包含故意植入漏洞的代码——这正是防御性安全工作的核心内容,而非恶意攻击。
专家反驳:普遍存在的技术现象
- 非特异性漏洞:公开信强调,亚马逊报告中描述的行为并非 Fable 独有,在 OpenAI 的 GPT-5.5、Anthropic 的 Claude Opus 4.8/Sonnet 甚至中国的 Kimi 2.7 等模型上均可复现。
- 护栏与功能的边界:Moussouris 认为,试图通过强化护栏来阻止模型执行“查找-修复-测试”循环,只会削弱其作为安全助手的核心价值。真正的安全不应建立在阻碍合法防御工作之上。
诉求:透明、公平、基于科学的监管
专家们并未反对所有监管,而是呼吁建立更理性的规则制定流程:
- 民主的规则制定:法规应通过公开、透明的程序制定,而非行政命令式的突然禁令。
- 基于科学研究:政策应依据行业和学术专家的实证研究,区分真正的安全风险与正常的防御应用。
- 最小必要原则:仅在确保公众安全所必需的最低限度内实施限制,避免过度干预技术创新与应用。
行业影响与展望
| 维度 | 当前状态 | 专家担忧 |
|---|---|---|
| 工具可用性 | Fable/Mythos 全球停服 | 防御者失去最高效的自动化审计工具。 |
| 攻防平衡 | 攻击者可利用其他开源/海外模型 | 防御者受限于合规要求,处于劣势。 |
| 监管透明度 | 原因未明,依据存疑 | 缺乏明确标准导致企业无所适从。 |
| 国际合作 | 单边出口管制 | 可能促使其他国家加速开发不受限的替代模型。 |
© 版权声明
文章版权归作者所有,未经允许请勿转载。