Linux 世界又不太平了。
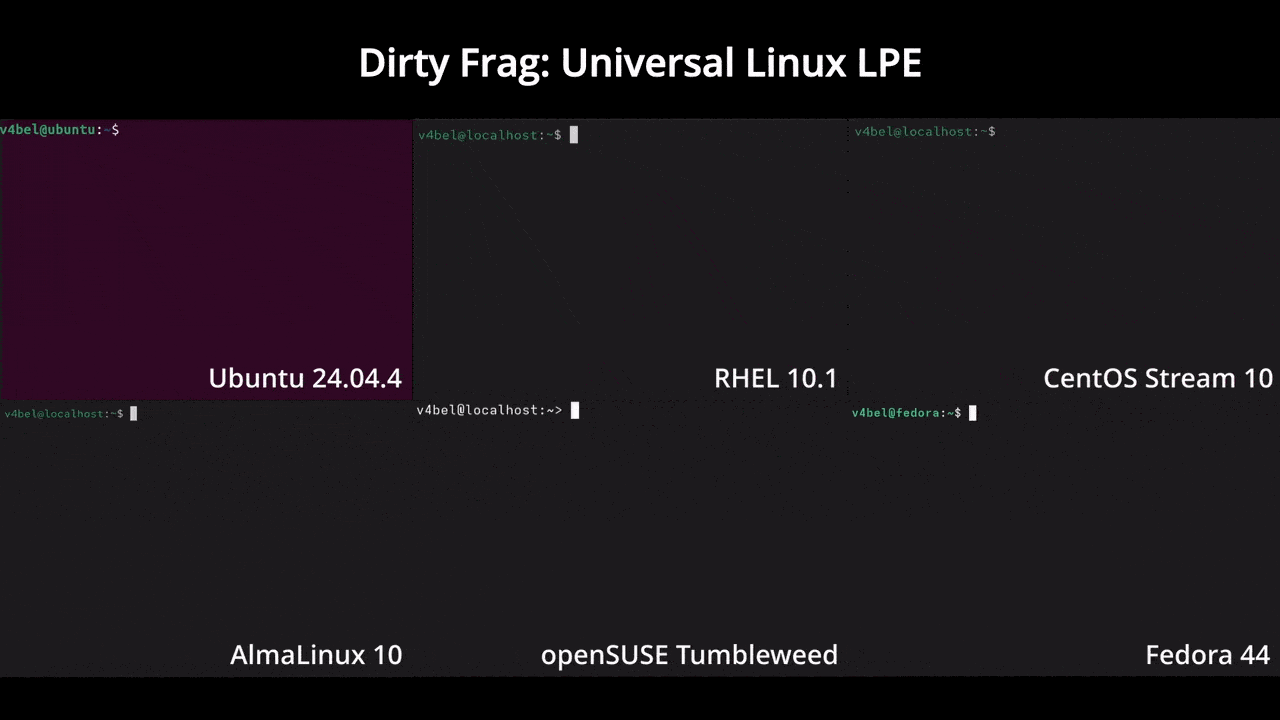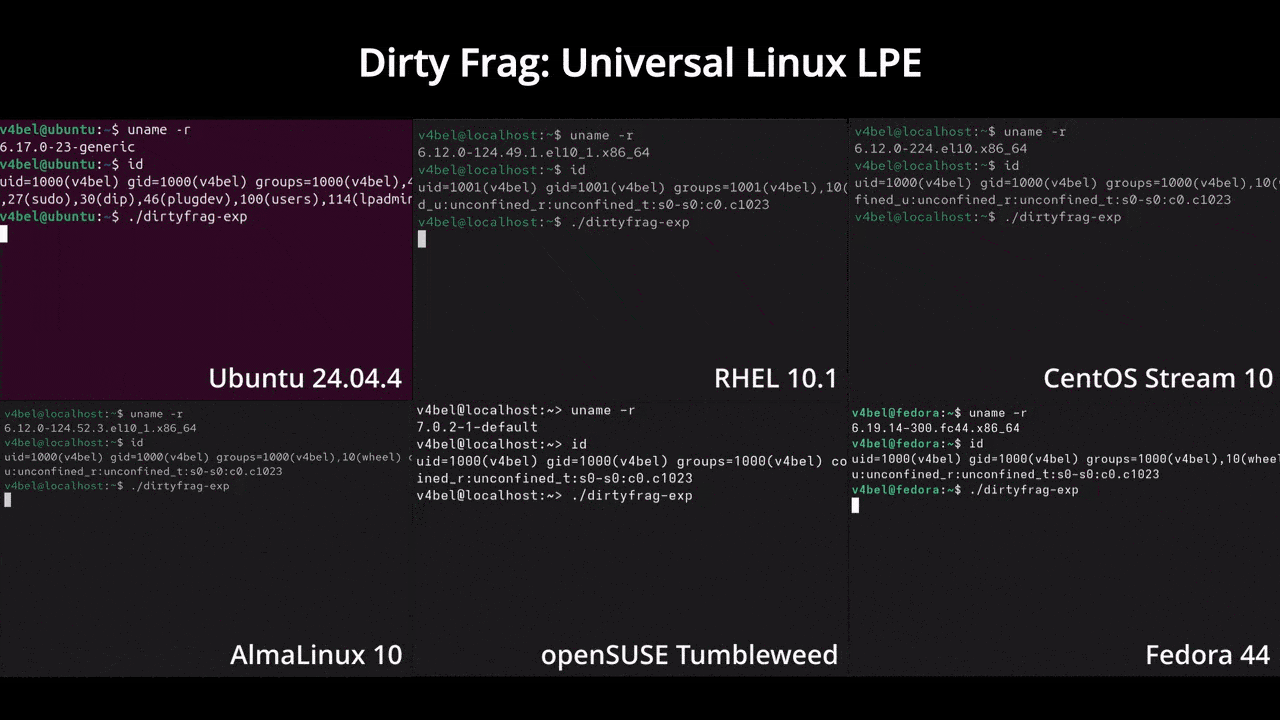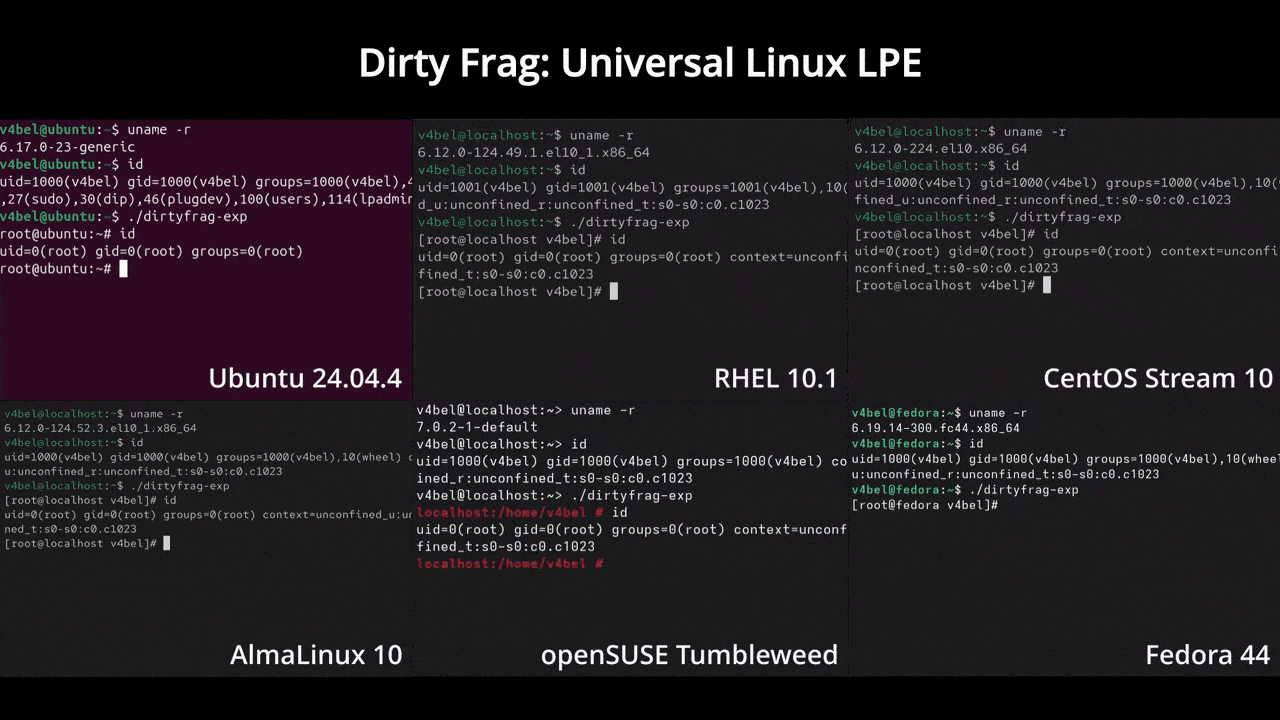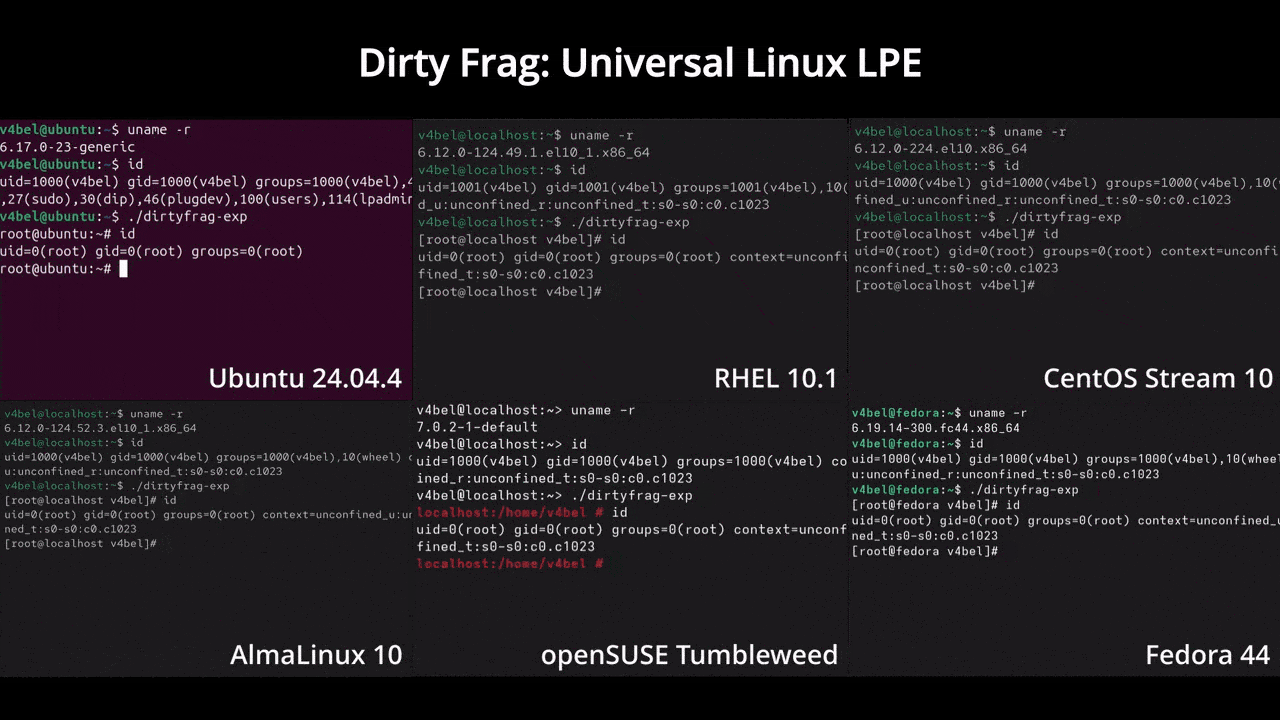
就在大家还在忙着修补之前的“Copy Fail”漏洞时,一个新的零日漏洞“Dirty Frag”被披露了。它允许本地攻击者通过单条命令,在大多数主流 Linux 发行版上直接获取 root 权限。
这是什么级别的威胁?
非常高。
安全研究员 Hyunwoo Kim 指出,这个漏洞大约在九年前就被引入 Linux 内核的 algif_aead 加密算法接口中。它通过串联两个独立的内核漏洞(xfrm-ESP 页缓存写入漏洞和 RxRPC 页缓存写入漏洞),实现了对内存中受保护系统文件的未经授权修改。
与之前的“Dirty Pipe”或“Copy Fail”不同,Dirty Frag 是一个确定性逻辑漏洞。
这意味着:
- 不依赖时间窗口:不需要复杂的竞争条件(Race Condition)。
- 高成功率:利用几乎百发百中。
- 稳定性强:即使利用失败,内核也不会崩溃,不会留下明显的痕迹。
谁受影响?
几乎所有主流发行版都中招了,包括:
- Ubuntu
- Red Hat Enterprise Linux (RHEL)
- CentOS Stream
- AlmaLinux
- openSUSE Tumbleweed
- Fedora
目前,这些发行版尚未发布正式补丁。由于禁令被打破,研究员提前公开了文档和概念验证(PoC)代码,以便社区能尽快应对。
怎么临时防御?
在官方补丁出来之前,你可以通过禁用相关的内核模块来缓解风险。
运行以下命令,将 esp4、esp6 和 rxrpc 模块加入黑名单并卸载:
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"
注意: 这会破坏 IPsec VPN 和 AFS 分布式网络文件系统的功能。如果你的服务器依赖这些服务,请谨慎操作,或者考虑暂时隔离网络直到补丁发布。
背景:漏洞频发的一年
2026 年对 Linux 内核安全来说是多事之秋。
- 4 月:修补了“Pack2TheRoot”漏洞,这是一个潜伏了十年的 PackageKit 守护进程提权漏洞。
- 5 月初:CISA 将“Copy Fail”列入已知被利用漏洞目录,要求联邦机构在两周内加固设备。
- 现在:“Dirty Frag”接踵而至。
这两个新的页缓存写入漏洞已被分配 CVE 编号:
xfrm-ESP漏洞:CVE-2026-43284RxRPC问题:CVE-2026-43500
写在最后
对于云服务商和企业 IT 部门来说,这又是一个警钟。
容器化环境中,一个容器的提权往往意味着宿主机的沦陷。虽然 Dirty Frag 需要本地访问权限,但在多租户云环境或通过 SSH 入侵的场景下,其危害不容小觑。
建议所有 Linux 用户密切关注各自发行版的安全公告。一旦补丁发布,立即更新。在那之前,保持最小权限原则,监控异常的系统调用,或许是唯一的防线。
© 版权声明
文章版权归作者所有,未经允许请勿转载。