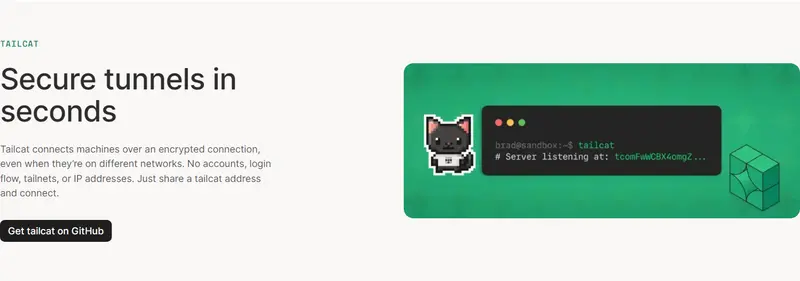
Tailscale 开源了轻量点对点加密隧道工具 Tailcat,定位类似 netcat,但底层跑 Tailscale 的 magicsock 数据平面(WireGuard),不需要注册Tailscale账号,不用加入Tailnet网络。两台设备之间的连接凭证通过带外方式交换,不需要中心化控制平面。

核心原理
一侧执行 tailcat serve 启动服务端,会生成一段唯一Tailcat地址;客户端填入该地址即可建立连接。
- 初始连接借助DERP中继引导,magicsock自动做NAT穿越,能打通就升级为直连UDP点对点WireGuard加密隧道;
- 纯用户空间程序,不需要root/管理员权限,不会修改路由表、DNS;
- 可选用免费限速DERP中继,也可以自建DERP服务;
- 附带WebAssembly网页演示,浏览器端可以收发文本、文件,能和CLI互相通信(浏览器版暂时只走DERP中继,暂不支持直连,等待WebRTC支持)。
丰富能力集(一行命令使用)
- 标准管道传输:stdin/stdout数据流,机器间直接传递文本
- 本地端口转发:暴露本机端口,转发到内网其他设备(例如adb、数据库、网页服务),支持出口节点模式,访问服务端内网资源
- SSH服务:支持基于公钥认证SSH,也可启用无认证SSH(⚠️风险警告:地址即为访问凭证,仅限私下分享)
- 文件传输:
tailcat cp 收发文件,投递箱模式只写,防止对方读取已有文件;内置SFTP,兼容原生sftp/scp - 性能测试:内置类似iperf的perf子命令,测试TCP/UDP吞吐量、延迟、抖动与丢包
- SOCKS5代理、ping连通性检测;支持DNS TXT记录绑定Tailcat地址(公网发布时必须额外增加客户端鉴权)
密钥机制
- 默认临时密钥:每次启动服务在内存生成全新密钥,进程退出密钥销毁,地址一次性失效,安全默认;
- 持久密钥:
tailcat genkey 保存密钥到本地,重启服务保持不变的地址,可搭配--allow限制客户端; - 内置WireGuard预共享密钥,提供后量子防护;关闭PSK会降低安全等级。
跨平台安装
支持Linux、macOS、Windows、BSD;提供静态二进制、deb/rpm、Homebrew、Scoop、Snap、Nix、AUR、conda-forge,也支持源码编译;还有Go库可直接导入项目。
要点总结
- 最大亮点:剥离Tailscale控制平面,仅保留magicsock WireGuard数据平面;免注册、不用组网,临时隧道随用随建。
- 功能覆盖:管道、端口转发、内网穿透、SSH、SFTP文件传输、iperf性能测试、SOCKS代理。
- 安全:默认一次性临时密钥;无认证SSH高危,地址等同于shell权限,严禁公开。
- 部署形态:CLI工具 + Go SDK + WASM网页演示,多平台打包齐全。
 Tailcat