
opencli-rs
opencli-rs 是知名项目 OpenCLI 的 纯 Rust 重构版。它保留了原项目覆盖 55+ 主流网站(Bilibili、知乎、小红书、Twitter/X、Reddit 等)和 333+ 命令 的强大功能,同时通过 Rust 的内存安全和高性能特性,实现了最高 12 倍的加速和10 倍的内存节省。
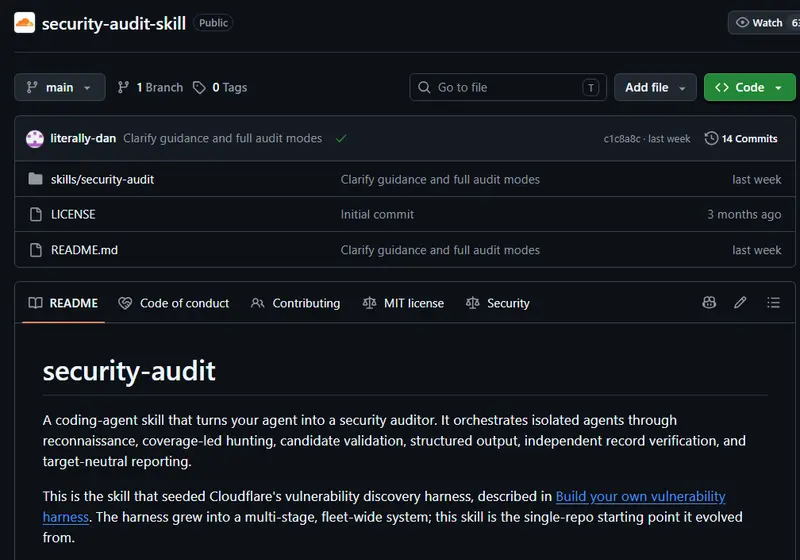
Cloudflare 开源了 security-audit-skill,一个专为编程智能体设计的安全审计技能包。它通过六个严格隔离的阶段——侦察、覆盖导向狩猎、候选验证、结构化输出、独立记录验证、目标无关报告——将通用 AI 助手转变为可重复、可验证的安全审计员。
 security-audit-skill
Cloudflare 开源了 security-audit-skill,一个专为编程智能体设计的安全审计技能包。它通过六个严格隔离的阶段——侦察、覆盖导向狩猎、候选验证、结构化输出、独立记录验证、目标无关报告——将通用 AI 助手转变为可重复、可验证的安全审计员。该技能是 Cloudflare 内部漏洞发现工具架的种子项目,现已作为单仓库起点开放,支持对代码库进行累加式、证据驱动的安全评估。
核心设计理念强调对抗性验证与证据边界:发现问题的智能体绝不能验证自身发现;所有确认漏洞必须有完整来源追踪和有界观察;未解决的线索明确标记为 needs_validation 而非强行定性;纵深防御缺口不被误报为漏洞。多次运行同一仓库可累积覆盖,避免将过时或未解决工作视为已审计。
architecture.md 与 coverage-ledger.json,映射系统架构、信任边界、输入面及历史证据。父级智能体在每次 ledger 更新后运行 validate-coverage-ledger.cjs 确保结构合规。findings.json,严格按 report-schema.json 校验。三种裁决状态定义清晰:confirmed:完整来源链 + 有界观察 + 影响评估needs_validation:确切未解决事实,无严重性赋值rejected:被成功反驳的候选,保留反驳证据REPORT.md(摘要)、FINDINGS-DETAIL.md(技术细节)、NEEDS-VALIDATION.md(待办清单),格式与目标技术栈解耦。技能包包含 15 个核心文件,涵盖各攻击面提示模板(如 AI-AND-LLM.md、MEMORY-SAFETY-AND-BINARY.md)、验证脚本及 schema。安装通过 Skills CLI 完成:
# 项目级安装
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit

# 用户级全局安装
npx skills add ... --global
在代码库中触发审计只需自然语言指令:
security audit this codebase
find security vulnerabilities in ./src
do a security review, output to ~/audits/my-project
技能自动识别触发词(security audit / find vulnerabilities / pen-test 等)。完整审计模式默认输出至 ~/security-audit-skill/<repo-name>/run-<N>,仅当显式指定版本控制忽略目录时才写入仓库内部。
硬性前提:
needs_validation核心原则:
needs_validation 并附未解决事实推荐用途:
明确局限: