Warp
Warp 是一款基于 Rust 编写的现代终端模拟器,目前全球拥有超过 70 万开发者用户。其核心卖点在于将 AI 能力深度集成至终端工作流中:用户可以通过自然语言描述任务,Warp 即可自动生成并执行相应的命令行指令。同时,它兼容 Claude Code、Codex、Gemini CLI 等主流 AI 编程工具,允许用户自带偏好代理。
Cloudflare 近日上线 Quick Tunnels 功能,允许开发者在无需注册账号、无需购买服务器、无需配置域名的前提下,将本地运行的服务即时暴露为可公开访问的 HTTPS 地址。
 Cloudflare Quick Tunnels
Cloudflare 近日上线 Quick Tunnels 功能,允许开发者在无需注册账号、无需购买服务器、无需配置域名的前提下,将本地运行的服务即时暴露为可公开访问的 HTTPS 地址。该功能专为开发调试、临时演示或 Agent 自动化操作设计,执行一条命令即可获得随机子域名,且可随时关闭,不留任何持久化配置。
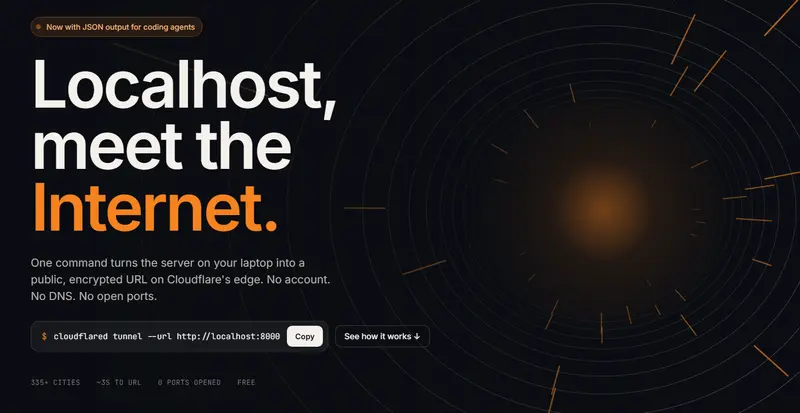
需注意:Quick Tunnels 仅适用于测试场景,存在 200 并发请求上限,且不支持 Server-Sent Events(SSE)。生产环境仍需使用标准 Cloudflare Tunnel 流程。
启动命令:
cloudflared tunnel --url http://localhost:8080
执行后自动生成 *.trycloudflare.com 子域名,流量经 Cloudflare 网络代理至本地端口。关闭终端即断开连接,无残留资源。
明确限制:
这些限制是刻意为之:Quick Tunnels 的定位是“零摩擦临时通道”,而非生产级入口。若需稳定、安全、可扩展的公网暴露,必须走标准隧道流程。
对于需要长期运行、自定义域名、企业级安全的场景,应使用标准 Cloudflare Tunnel。其核心优势在于:流量全程加密、源站 IP 隐藏、自动应用 CDN/WAF/DDoS 防护、支持多协议(含 SSH/TCP/RDP)。
部署三要素:
<TUNNEL_ID>.cfargotunnel.com关键配置点:
http://localhost:80 或 http://192.0.2.1:8080)http_status:404),否则未匹配请求将失败Cloudflare Tunnel Write,DNS 配置需 DNS Write非 HTTP 服务注意:SSH、RDP 等协议需在客户端额外安装 cloudflared 进行访问,不能直接通过浏览器打开。
| 场景 | 推荐方案 | 理由 |
|---|---|---|
| 本地开发调试、临时分享截图/页面 | Quick Tunnels | 零配置、秒级启动、用完即弃 |
| Agent 自动化测试、CI/CD 预览环境 | Quick Tunnels | 无需凭证注入,避免密钥泄露风险 |
| 生产 Web 应用、API 服务 | Standard Tunnel | 自定义域名、WAF、DDoS 防护、SLA |
| 内网 SSH/RDP 远程访问 | Standard Tunnel | 支持非 HTTP 协议,客户端安全接入 |
| 需要 SSE/WebSocket 实时通信 | Standard Tunnel | Quick Tunnels 不支持 SSE |
| 超过 200 并发预期 | Standard Tunnel | Quick Tunnels 有硬性并发上限 |
Cloudflare Quick Tunnels 的价值不在于替代生产方案,而在于消除“只是想让别人看一眼”的摩擦力。它让本地服务从“我的机器”变成“一个链接”,同时通过明确的功能边界防止误用。对开发者而言,这是调试效率的提升;对安全团队而言,这是可控的临时暴露窗口。理解其定位与限制,才能真正发挥其价值而不埋下隐患。