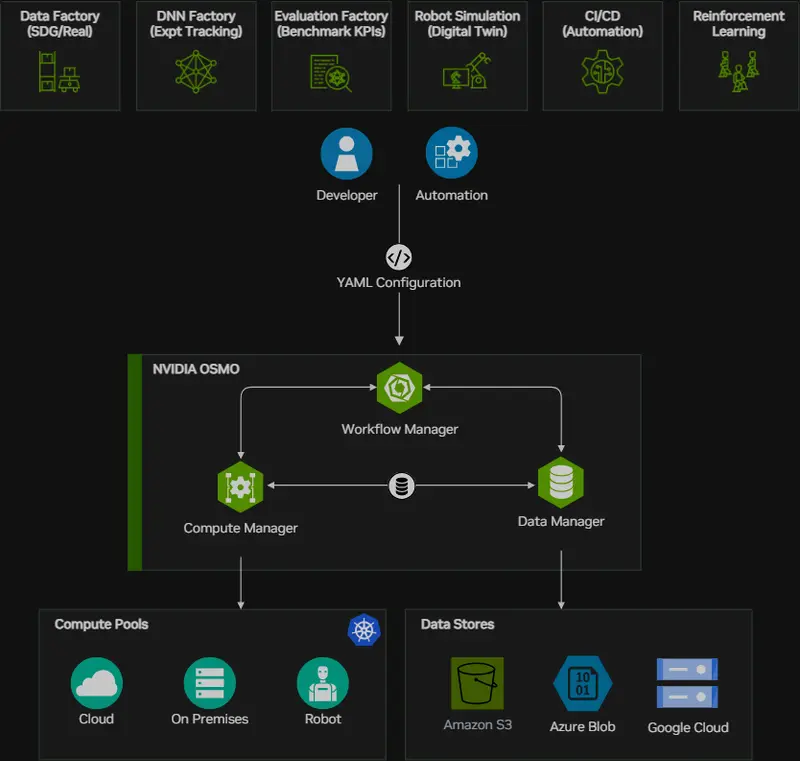
英伟达正式开源了 OSMO,这是一个基于 Kubernetes 原生的工作流编排器,解决机器人和物理 AI 开发中日益严重的碎片化问题。通过 OSMO,开发者可以在一个统一的 YAML 文件中描述从大规模训练、高保真仿真到边缘硬件在环(HIL)测试的完整管线,无需为每一层基础设施编写复杂的胶水脚本。

核心挑战:物理 AI 的“三计算机”问题
英伟达将物理 AI 的开发流程定义为跨越三种不同计算环境的复杂过程:
- 训练(Training):在数据中心的 GB200 或 H100 集群上进行策略训练。
- 仿真(Simulation):在工作站级的 RTX GPU 上运行 Isaac Sim,进行物理渲染和传感器模拟。
- 部署与验证(Deployment/HIL):在嵌入真实机器人的边缘设备(如 Jetson AGX Thor)上进行硬件在环测试。
传统模式下,这三层环境各自拥有独立的集群、调度器和工具链,导致交接处充满了难以维护的自定义脚本。OSMO 的出现正是为了抹平这些鸿沟。
关键能力亮点
1. 极致的可移植性
- 跨云/本地统一:相同的 YAML 文件可以在本地笔记本(通过 KIND/Docker)、私有集群或公有云(EKS, AKS, GKE)上运行。
- 一键部署:版本 6.3.0 引入了多提供商部署脚本,支持在 Azure、AWS 或微服务集群上快速配置 OSMO,并自动接线 MinIO、S3 等存储后端。
2. 交互式开发体验
- 远程调试:开发者可以直接在远程 GPU 节点上启动 VS Code、Jupyter 或 SSH 会话。
- 实时同步:支持
exec 进入运行中的任务容器,进行端口转发和双向文件同步(rsync)。新版还增加了带实时进度条的下载功能。
3. 智能调度与资源管理
- KAI Scheduler:默认使用英伟达 KAI 调度器,支持 NVLink 拓扑感知放置,优化多 GPU 任务性能。
- 组级超时控制:可以为任务组设置独立的执行和排队超时,防止某个停滞的仿真任务阻塞整个训练管线。
- 优先级与借用:支持 HIGH/NORMAL/LOW 优先级,并允许跨池借用 GPU 资源。
4. 企业级安全与身份
- 零信任架构:内置 RBAC 授权 Sidecar 和 OAuth2 代理集成。
- 云原生身份:支持 Azure Workload Identity 和 AWS IRSA,不再需要将存储密钥以 Kubernetes Secrets 形式挂载,显著提升安全性。
- TLS 终止:在 Envoy 网关层面处理加密通信。
5. AI 代理集成
- MCP 支持:OSMO 提供了与 Claude Code、OpenAI Codex 和 Cursor 等编码代理的集成指南。这意味着 AI 助手可以直接提交、监控甚至调试复杂的机器人训练管线。
 OSMO