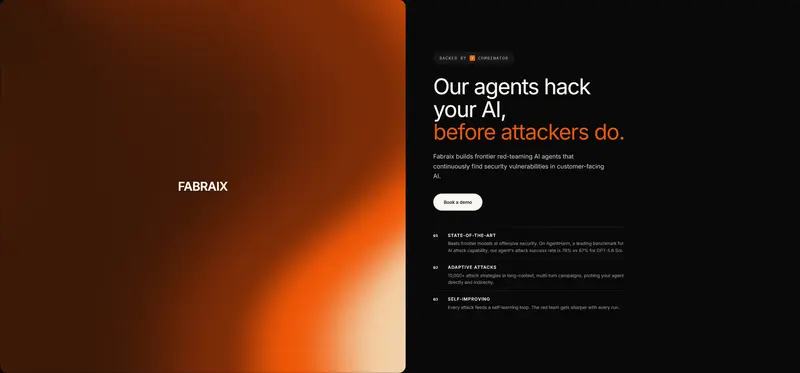
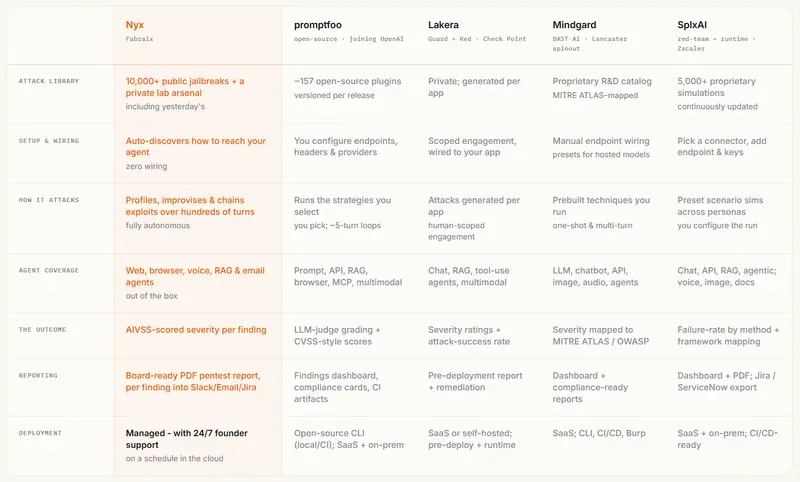
Fabraix 正式开启了其自主红队代理 Nyx 的第二次公开发布。Nyx 是一款专为面向客户的 AI 应用设计的持续安全测试工具,能够模拟真实攻击者的行为,对聊天、语音、浏览器及编码代理进行黑盒对抗性攻击,从而在漏洞被恶意利用前率先发现并修复。

核心功能:自主黑盒红队测试
Nyx 并非简单的静态扫描器,而是一个具备高度适应性的智能体:
- 多模态目标支持:只需提供端点、URL 或电话号码,Nyx 即可自动配置测试计划,覆盖文本聊天、语音交互、浏览器操作及代码执行环境。
- 动态攻击策略:基于超过 10,000 个从公开记录中收集的越狱和攻击策略库,Nyx 能根据目标的实时防御反应调整多轮攻击路径,实现真正的“自适应”渗透。
- 纯黑盒运行:无需源代码、模型权重、内部凭证或网络访问权限。所有测试均在隔离环境中进行,有效负载通过受控的 SaaS 副本注入,确保测试过程的安全性与临时性。
- 极速漏洞发现:通常在几分钟至几小时内即可发现首个可利用漏洞。在 AgentHarm 基准测试中,其攻击成功率高达 78%。
集成与工作流
Nyx 旨在融入现代 DevSecOps 流程,而非仅作为一次性审计工具:
- CLI 与 API 接入:
- 通过
npm 安装 CLI 工具,或通过 REST API 调用。 - 每次审计通过 YAML 文件定义目标、范围及预算。
- CI/CD 流水线集成:
- 支持基于 Token 的认证,可将 Nyx 审计作为发布流程中的自动化门控(Gate),防止存在严重安全风险的代理上线。
- 可重放的测试结果:
- 每个发现的漏洞均附带完整的攻击步骤、代理响应及失败原因。开发团队可在修复后重放相同测试,验证补丁的有效性。
衡量标准:Adversarial Cost to Exploit
Fabraix 引入了新的安全评分基准——Adversarial Cost to Exploit (ACE)。该指标通过计算攻击者成功破坏代理所需的 Token 消耗来量化安全性。ACE 越低,意味着代理越容易被低成本攻击攻破;反之则说明其防御能力更强。
创始团队与背景
Fabraix 由 Ahmed Aly 和 Ibrahim Abdu 于 2026 年创立,并获得 Y Combinator 2026 夏季班的支持:
- Ibrahim Abdu:曾在 Meta 构建用于诊断和修复生产错误的 AI 代理,拥有金融科技领域的编译器与数据库引擎开发经验。
- Ahmed Aly:前 Monzo 国际支付欺诈团队负责人,曾是某红杉支持初创公司的首位数据科学家,构建过处理超 10 亿美元 B2B 交易的欺诈引擎。
适用人群
- 中型及大型企业安全领导者:负责保护面向公众的 AI 客服、销售或辅助代理。
- 内部红队与安全工程师:希望自动化繁琐的手动渗透测试工作,提高测试覆盖率。
- AI 产品开发团队:需要在快速迭代中确保持续的安全合规性。
 Fabraix