OpenClaw-Docker-CN-IM
OpenClaw 中国 IM 插件整合版 Docker 镜像,预装并配置了飞书、钉钉、QQ机器人、企业微信等主流中国 IM 平台插件,让您可以快速部署一个支持多个中国 IM 平台的 AI 机器人网关。
 QM
目前的 AI 智能体大多被设计为“个人助理”。你可以让一个超级智能体服务于整个公司,但这很快就会陷入权限混乱、上下文冲突和安全风险的泥潭。
QM 提供了一套不同的思路。它专为初创团队打造,核心理念是:每个员工拥有独立的工作区,同时在共享频道中高效协作。
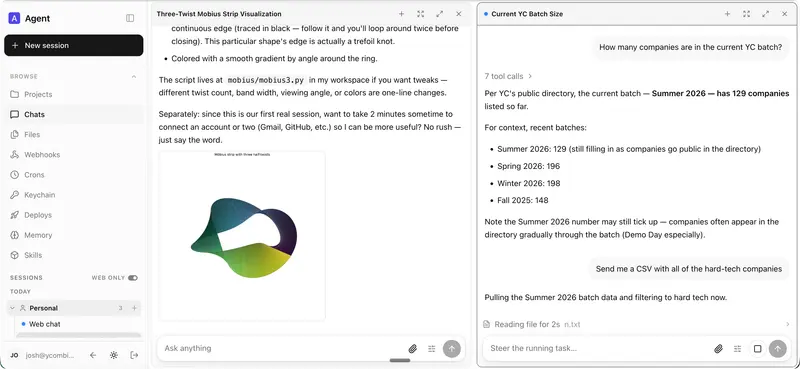
在 QM 中,每个人和每个 Slack 频道(或项目群组)都有独立的作用域内存、文件存储、密钥视图、权限控制以及持久化沙箱。这意味着你的智能体既懂你的个人习惯,又能安全地参与团队讨论。
QM 不仅仅是一个聊天机器人,它是一个能执行实际工作的数字员工:
QM 的架构设计非常务实,核心基于 Node.js 和 TypeScript,使用 Fastify 处理 HTTP 请求,Postgres 作为持久层。
为了适应不同团队的风险承受能力,QM 提供了三种安全模式:
所有操作均经过审计,智能体始终以所服务人员的身份和权限行事,确保了责任的可追溯性。
QM 采用“核心通用,配置隔离”的设计。核心代码保持与上游一致,而特定于组织的配置、技能和连接器则存放在独立的部署目录中。
快速启动:
npm exec --yes --package=@yc-software/qm@latest -- \
  qm init . --org <your-org-slug> --target <fly-or-aws>
npm install
初始化过程会引导你完成基础设施设置、Web 登录配置、连接器凭证绑定以及 Slack 集成。你无需检出核心源代码,即可通过 qm CLI 验证和部署你的组织专属实例。
对于希望深度定制的团队,可以创建私有分支,将组织特定的逻辑放在 deploy/layers/<org>/ 中,并通过内置技能轻松合并上游更新。