Claude Security 新增持续扫描与漏洞修复跟踪,支持跨仓库代码安全监测
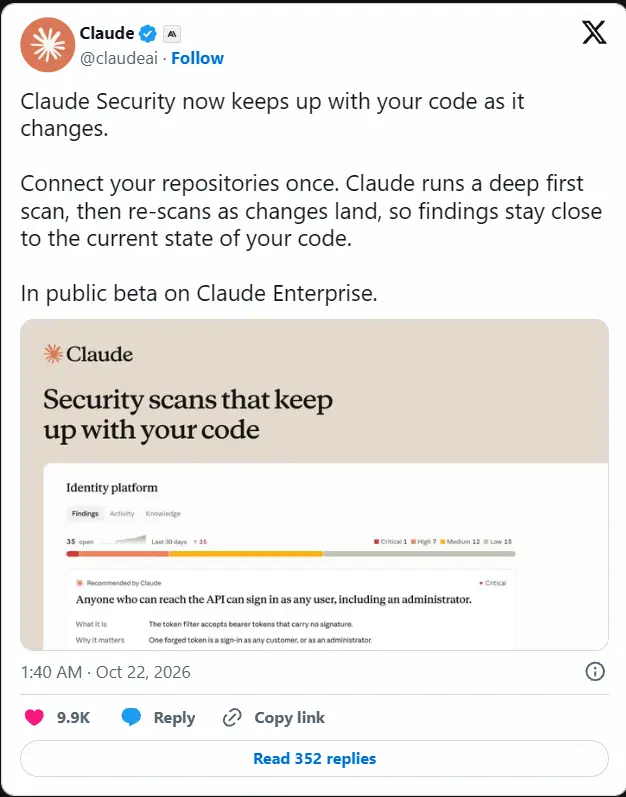
Anthropic 为 Claude Security 增加持续扫描、漏洞修复跟踪能力,现已在 Claude Enterprise 公开测试版上线。该功能会持续监控接入代码仓库的代码改动,自动标记已经完成修复的安全问题;如果漏洞再次复现,相关告警发现会自动重新打开,不再需要人工手动触发扫描任务。
基础接入方式
企业新建项目后,可通过 Claude GitHub 应用绑定仓库,支持 GitHub Enterprise Server,也可以用访问令牌接入 GitLab 等Git代码托管平台。选定分支与扫描范围后,Claude Security 会先执行一次深度基线扫描,之后持续巡检新增代码变更;单个项目可关联多个仓库,识别跨服务边界的安全缺陷,例如后端错误信任客户端未校验输入这类跨模块漏洞。
核心新增能力
- 修复状态追踪:持续对照代码变更校验已有漏洞,无论修复操作是否在 Claude Code 内完成,只要漏洞修复落地,系统就自动标记为已解决。一旦同类漏洞再次出现,告警自动重开。
- 项目知识库与威胁建模:项目内置知识库,团队录入部署流程、安全策略、源码之外的管控措施。Claude Security 基于代码生成可编辑威胁模型,结合业务上下文评估风险。每条漏洞给出严重性分级、攻击路径说明,部分漏洞附带攻击路径图,辅助团队判断风险优先级。
- API + MCP 连接器:新增API,支持查询项目/漏洞列表、手动解决/重开漏洞、管理仓库与项目;支持Webhook推送告警通知。配套MCP连接器,工程师可在Claude Code会话里直接查看漏洞、讨论方案、实施修复并标记闭环。同时提供基于角色的权限管控,区分查看、分诊、新建项目权限。
规模与优惠政策
自4月公测上线,已有数千家组织使用 Claude Security,累计识别超百万漏洞。底层可运行全套 Claude 模型家族(含 Claude Mythos),无需Cyber Verification Program权限。企业管理员在管理控制台一键开启服务。
优惠政策:企业可享受两个月每月25000美元免费额度,优惠有效期至2026年12月31日。