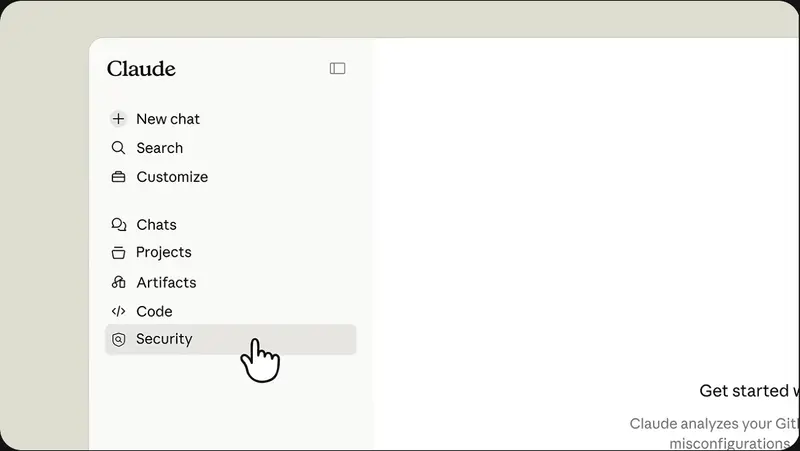
Anthropic 正式将其最具网络攻防能力的模型 Claude Mythos 5 集成到 Claude Security 产品中,面向 Claude Enterprise 客户开放公开测试版。这一举措标志着企业安全团队无需直接访问高风险的基础模型,即可利用前沿的 AI 能力进行深度代码审计和漏洞扫描。通过将强大的模型能力封装在受控的扫描接口中,Anthropic 在提升安全效率的同时,严格规避了模型被滥用于生成漏洞利用代码的风险。

核心功能:Mythos 5 驱动的深层扫描
与传统的基于规则或简单模式匹配的 SAST(静态应用安全测试)工具不同,Claude Security 利用 Mythos 5 的强大推理能力,实现了更深层次的代码理解:
- 跨文件数据流追踪:模型不仅分析单个文件,还能跨整个仓库追踪数据流向,识别复杂的逻辑错误和依赖链中的隐患。
- Git 历史感知:结合 Git 历史记录,模型能更好地理解代码演变过程中的潜在风险点。
- 对抗性自我验证:在输出结果前,模型会对自己的发现进行“挑战”和验证,显著降低误报率,确保返回的高置信度结果。
- 结构化输出:扫描结果包含 CWE 类别、置信度评分、严重性评级以及建议补丁。支持通过 Webhook 推送到 Slack/Jira,或导出为 CSV/Markdown。
安全架构:能力与接口的解耦
Anthropic 此次发布的核心创新在于接口设计,而非仅仅是模型能力的释放:
- 无提示框交互:用户无法直接与 Mythos 5 对话。模型仅在后台运行扫描任务,返回固定的扫描报告工件。这彻底切断了用户引导模型生成漏洞利用代码(Exploit Code)的路径。
- 修补分离:虽然扫描由 Mythos 5 执行,但具体的代码修补工作仍由用户账户中现有的模型(如 Opus 或 Sonnet)在 Claude Code 界面中完成。所有补丁均需人工审查和批准。
- 权限隔离:Mythos 5 的访问权限仅限于扫描内部,不会扩展到交互式聊天或其他界面,确保了最高级别的安全控制。
部署与适用场景
- 适用对象:仅限 Claude Enterprise 客户。Pro、Max 或 Team 计划用户无法使用 Mythos 5 驱动的扫描(尽管他们可以使用基于普通模型的独立 Claude Security 插件)。
- 目标行业:特别适用于医疗保健、金融科技、政府承包商、关键基础设施等受严格监管且已在 CI/CD 中运行 SAST 的行业。
- 应用场景:
- 发布前的代码库全面审计。
- 遗留系统的深度代码审查。
- 定期回归扫描与高风险服务的目录范围扫描。
- 现有漏洞积压的分类与优先级排序。
计费与支持计划
- 计费方式:无需单独的模型附加组件费用。Mythos 5 扫描按现有 Enterprise 计划下的标准 Token 使用量计费。
- Defender Advantage Fund (0xDAF):Anthropic 同步启动了总额为 3500 万美元的基金,以 Claude 积分的形式支持保护开源软件的组织,旨在强化整体软件供应链的安全基线。
- 未来展望:Anthropic 计划在未来几周内扩展网络验证计划,覆盖 Opus 和 Sonnet 模型上更广泛的双用途能力,并继续推进 Mythos 级别访问的合作伙伴集成。
 Claude Security