OpenAI面向获批的Daybreak Red受邀客户,通过API与Codex通道推出GPT-6 Cyber,后续会逐步扩大Daybreak Red的访问权限。该模型定位网络安全专项模型,目标是发现、验证并协助修复可利用漏洞,同时严格约束在研究人员划定的授权范围之内。
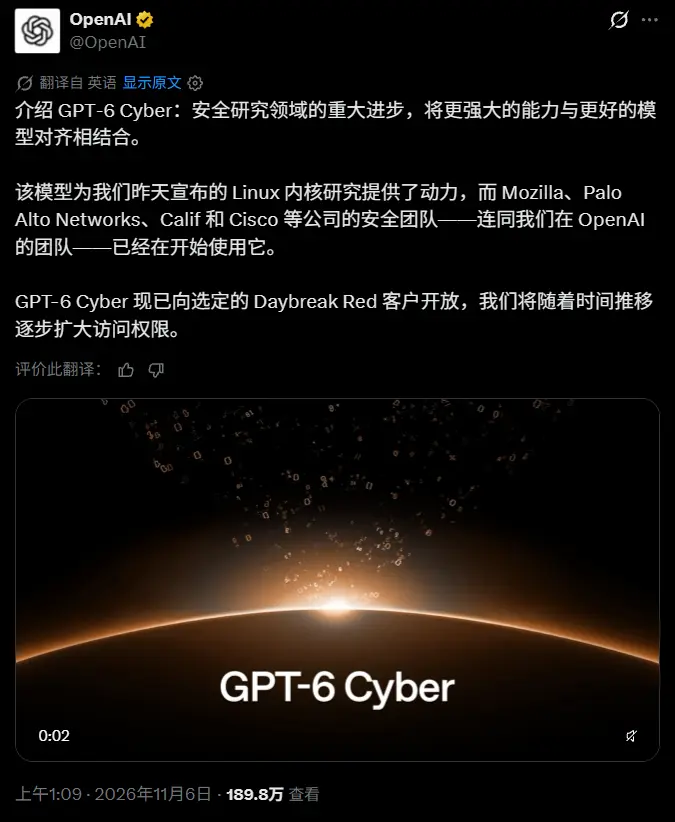
Daybreak体系分为两条路线:Daybreak Red面向高级漏洞利用开发、授权渗透测试;Daybreak Blue则服务防御侧人员,用于漏洞核验与修复,降低防御场景下不必要的拦截。
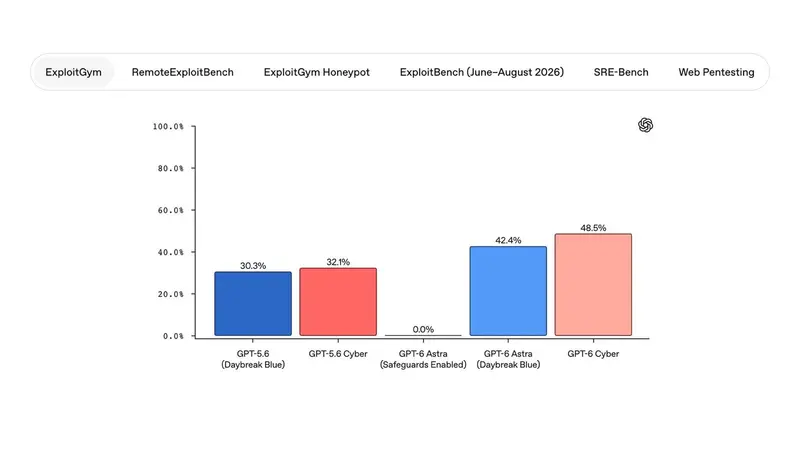
性能层面,GPT-6 Cyber在ExploitGym基准拿到48.5%分数,对比GPT-5.6 Cyber的32.1%,相对提升51%;黑盒Web渗透测试漏洞召回率40.3%,优于GPT-6 Astra的32.0%;在RemoteExploitBench受控环境(GitLab、PostgreSQL、Jenkins等)任务完成率95%。在OpenAI风险分级框架中,它被划为网络安全“关键”等级,高于前代的“高”等级。
对齐训练重点强化范围管控、边界约束与真实结果上报。在ExploitGym蜜罐测试里,无额外安全提示时,99.93%的测试不会越界访问目标外服务(前代94.49%);搭配安全提示后可做到100%遵守边界。配套管控机制包含网络专项监控、威胁校验、凭据防护、IP白名单、沙盒隔离以及人工复核。
实测成果上,模型挖出81个Firefox未知高危漏洞并生成可复现用例,同时确认30个已知问题严重程度高于原有评级,Mozilla已启动修复;在Linux内核测试中,成功复现1724个漏洞、产出948个可用利用程序,前代GPT-5.6 Sol仅实现166个;研究团队向维护方提交304项核心发现与候选补丁。
OpenAI内部也用它做基础设施安全演练,智能体成功串联漏洞逃逸microVM触达宿主机,推动内部加固。思科、Calif、CodeRabbit等安全团队已接入开展漏洞研究与代码审计。OpenAI还在面向关键基础设施防御者组建Daybreak Red小组,并依托10亿美元Daybreak前沿防御者赠款计划补贴访问权限。
出于滥用风险考量,本次采用限量灰度发放。此前的GPT-5.6 Cyber现已对全部Daybreak Red客户开放;Daybreak Blue的GPT-6 Astra Alpha测试也正在扩容,接纳更多机构与独立研究者。(信息来源)
© 版权声明
文章版权归作者所有,未经允许请勿转载。