微软近日被发现正在 Windows 11 中测试一款代号为“Project Pantheon”(曾用名 Context Vault 或 Context IO)的全新 AI 记忆应用。该应用通过未列出的 Microsoft Store 渠道进行测试,其核心设计理念与备受争议的 Windows Recall 截然不同,可能预示着微软正在重新思考其 PC 端的 AI 记忆策略。
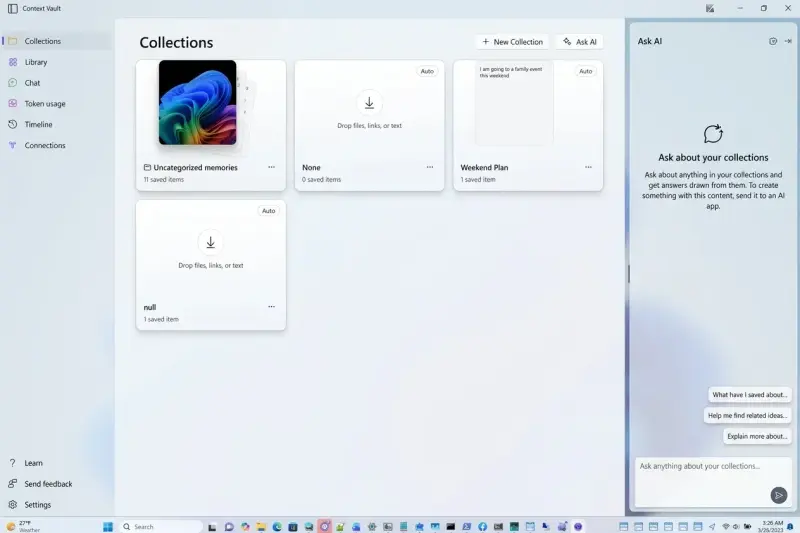
核心机制:主动构建的“第二大脑”
Project Pantheon 旨在为用户提供一个集中收集和检索信息的中央枢纽。与被动记录不同,它依赖于用户的主动操作。用户可以通过文件资源管理器、共享菜单、剪贴板、屏幕捕获、Click to Do 功能、浏览器扩展以及受支持的应用程序,手动保存网页、文件、截图、复制的文本、音频和视频片段。
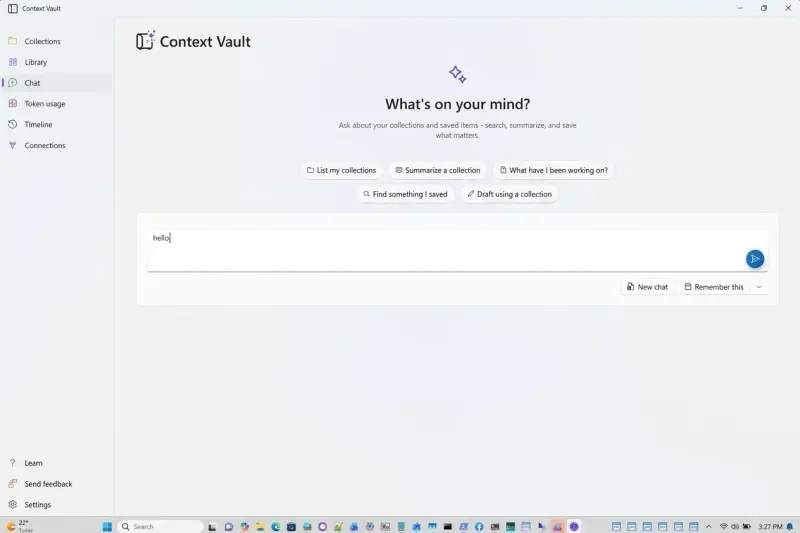
保存的内容会被组织到不同的集合中。随后,用户可以利用内置的 AI 功能对这些记忆进行搜索、提问、总结,甚至基于保存的信息直接起草新内容。
技术特性与生态开放性
在技术实现上,目前的测试版本展现出较高的灵活性和开放性:
- 无需本地 NPU:该应用支持调用基于云的 AI 模型进行处理,这意味着它不强制要求设备配备神经处理单元(NPU),降低了硬件门槛。
- 内置 MCP 服务器:应用集成了一个 Model Context Protocol (MCP) 服务器。这一设计允许第三方 AI 工具(如 Claude、Cursor 等)安全地访问和读取用户保存的信息,为跨应用的 AI 代理工作流提供了可能。
与 Windows Recall 的路线差异
Project Pantheon 与 Windows Recall 的根本区别在于数据收集的方式。Recall 通过在支持的 Copilot+ PC 上定期自动捕获屏幕快照来记录用户活动,这一机制曾引发广泛的隐私和安全担忧。
相比之下,Project Pantheon 采取“按需保存”的模式。用户必须刻意选择保留哪些内容。这种方法将数据的控制权完全交还给用户,有效避免了隐私泄露风险,但同时也要求用户承担更多的手动管理成本,需要主动记住保存未来可能需要检索的信息。
当前局限与未来展望
目前,Project Pantheon 仍处于高度实验阶段,存在一些明显的局限性。例如,系统有时会生成不准确的集合名称,且缺乏有效管理大型集合的选项。
此外,关于隐私和可用性的关键细节尚未明确。据报道,微软正在考虑为公开发布版本加入端到端加密、Windows Hello 生物识别保护、每应用访问控制、明确的用户同意设置以及企业级管理策略。微软仍需澄清数据的存储位置、云端处理的具体边界,以及用户如何永久删除其记忆数据。
虽然目前尚无证据表明 Project Pantheon 将直接取代 Recall,但它的出现表明,微软正在探索一种更符合用户隐私预期、更具控制感的 AI 记忆实现路径。该项目的最终名称、功能形态及发布计划仍有待微软的官方确认。
© 版权声明
文章版权归作者所有,未经允许请勿转载。