yichen-skills
yichen-skills是一个面向内容创作者和开发者的 Skill 仓库,通过 Claude Code 或 Codex CLI,打通“知识沉淀 + 内容切片 + 多平台分发 + 本地资产解析”的完整工作流。它不仅仅是一组脚本,更是一套安全优先、隐私为本、模块化编排的自动化基础设施。
 Mantis
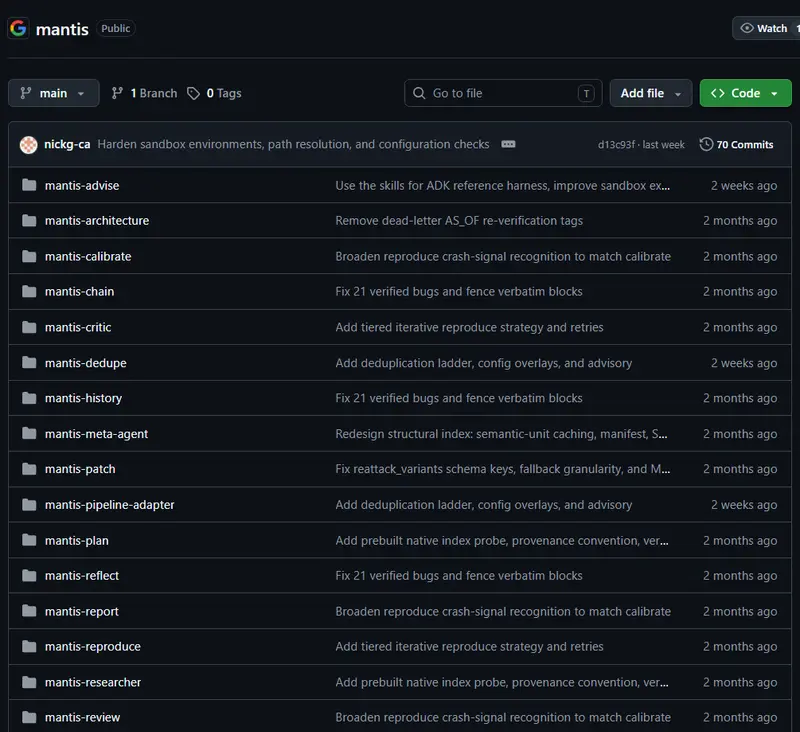
Google 正式开源了 Mantis,这是一个模块化的安全审查技能工具包。与传统的静态代码扫描器不同,Mantis 旨在赋能 AI 编码代理(如 Gemini CLI, Antigravity 等),使其能够独立运行从漏洞发现到补丁验证的完整闭环。
Mantis 的核心理念是:不信任模型的置信度,只信任沙箱中的复现结果。
Mantis 将安全审查拆解为一系列独立的“斜杠命令”(Slash Commands),由一个监督代理(/mantis-meta-agent)在长期会话中驱动执行:
/mantis-history:挖掘 Git 历史,寻找过去的安全修复模式。/mantis-architecture:构建项目的 Markdown 知识库,理解代码结构。/mantis-threat-model:推导系统的信任边界和潜在攻击面。/mantis-plan:生成有针对性的扫描路线图,避免盲目搜索。/mantis-researcher:根据计划扫描文件,识别可疑缺陷。/mantis-dedupe & /mantis-critic:折叠重复项,应用负面规则,丢弃那些在发布构建中不可能触发的误报。/mantis-reproduce:在禁用网络的 gVisor 或 VM 沙箱中执行攻击载荷,验证漏洞是否真实存在。/mantis-chain:将单独确认的发现组装成多步漏洞利用链。/mantis-patch:编写最小化补丁,并重新攻击以验证修复有效性。/mantis-calibrate:基于实证结果分配 1-10 的风险评分。/mantis-reflect:将本轮学习写回知识库,优化下一轮扫描。/mantis-advise:在代码编写前查询累积的威胁模型和已验证补丁模式,防止同类漏洞再次出现。| 特性 | 传统 SAST/AI 扫描器 | Mantis |
|---|---|---|
| 验证方式 | 依赖模型置信度或静态规则 | 沙箱复现 + 补丁重新攻击 |
| 输出结果 | 潜在漏洞列表(高误报率) | 经证实的漏洞 + 可验证补丁 |
| 执行逻辑 | 黑盒扫描 | 模块化技能链 + 阶段间契约 |
| 上下文管理 | 全文输入,Token 消耗巨大 | 分层摘要树,Token 开销降低 >85% |