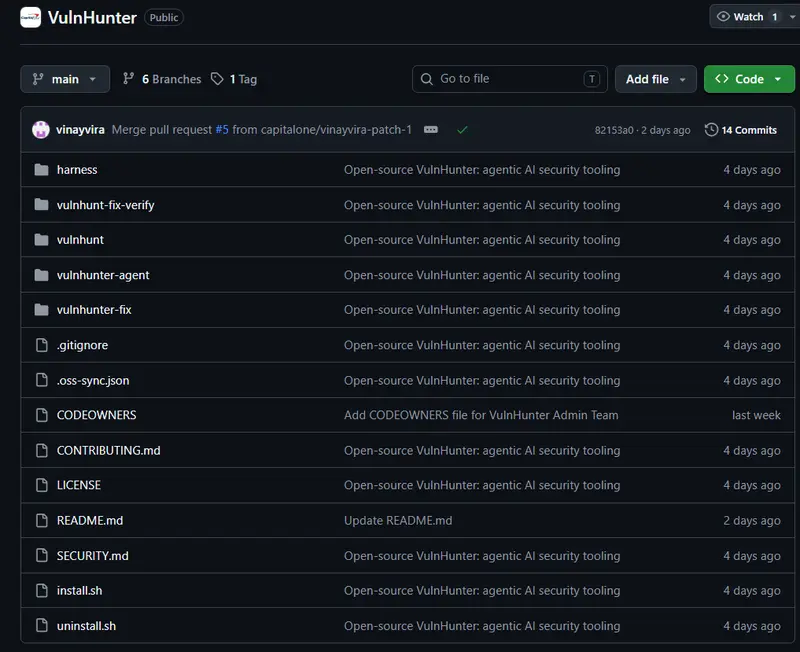
VulnHunter

3个月前发布 106 00

美国金融巨头 Capital One 正式发布了 VulnHunter,这是一款基于智能体(Agent)的开源 AI 安全工具。它旨在在代码进入生产环境之前,通过模拟真实攻击者的路径来发现可利用的软件漏洞,并提供精准的修复方案。
所在地:
美国
收录时间:
2026-07-18
VulnHunterVulnHunter

美国金融巨头 Capital One 正式发布了 VulnHunter,这是一款基于智能体(Agent)的开源 AI 安全工具。它旨在在代码进入生产环境之前,通过模拟真实攻击者的路径来发现可利用的软件漏洞,并提供精准的修复方案。该工具以 Apache 2.0 许可证 在 GitHub 上开源,标志着大型金融机构将内部研发的进攻性 AI 能力转化为公共防御资源的重要一步。

核心创新:从“被动扫描”到“主动证伪”

与传统静态应用安全测试(SAST)工具不同,VulnHunter 引入了两项关键的技术突破,旨在解决长期困扰开发团队的“误报泛滥”问题:

1. 🎯 攻击者优先前向分析 (Attacker-First Forward Analysis)

传统扫描器通常采用“反向工作”模式:标记危险代码模式,然后向后推导假设的攻击路径。这往往导致大量无法实际利用的警报。

  • VulnHunter 的逻辑:从外部攻击者可能进入系统的入口点开始,向前推理穿过应用程序逻辑。它只关注那些攻击者真正能够到达并exploit(利用)的代码路径,从而过滤掉理论上存在但实际不可达的漏洞。

2. 🛡️ 内置“证伪引擎” (Falsification Engine)

这是 VulnHunter 最具革命性的组件。在发现潜在漏洞后,AI 不会立即报告,而是启动一个结构化的推理工作流,试图推翻自己的发现。

  • 自我挑战:引擎会寻找逻辑漏洞、不支持的假设或阻止攻击成功的环境条件。
  • 高置信度输出:只有那些经过严格审查、无法被证伪的漏洞才会提交给人工开发者。这不仅大幅减少了噪音,还确保了每个警报都具有极高的真实性和紧迫性。

三阶段 AI 工作流

VulnHunter 的运行流程分为三个紧密衔接的阶段:

  1. 路径探索:从入口点出发,向前追踪攻击者可能触发的代码逻辑。
  2. 证伪验证:通过对抗性推理,排除虚假阳性结果,确保漏洞的可利用性。
  3. 证据化修复:为幸存的漏洞绘制完整的利用路径图,解释缺陷原理,并生成可直接供工程团队审查的代码修复建议(Patch)。

目前,VulnHunter 在 Claude Code 环境中运行 Anthropic 的 Claude Opus 4.8 模型,但其架构设计具有通用性,未来可适配其他基础模型和编码工具。

战略背景:从数据泄露到安全领袖

VulnHunter 的发布深深植根于 Capital One 的历史教训与转型决心:
  • 2019 年转折点:Capital One 曾遭遇重大数据泄露,约 1 亿用户信息受损,主要原因是一个配置错误的防火墙。这一事件促使公司彻底重构其安全战略。
  • 开源优先战略:自 2015 年宣布“开源优先”以来,Capital One 已发布 40 多个开源项目,并成为 Open Source Security Foundation 的主要成员。
  • 应对 AI 威胁:面对 AI 降低攻击门槛的现状,Capital One CISO Chris Nims 指出:“保护软件是一个共同的基础设施。”通过开源 VulnHunter,他们希望加速整个行业对新一代 AI 驱动攻击的防御能力。

为什么这对开发者至关重要?

  • 减少警报疲劳:通过证伪机制,开发者不再需要花费数小时去验证那些实际上无法利用的“假漏洞”。
  • 前置安全左移:在代码合并前即可发现并修复问题,降低了后期修补的成本和风险。
  • 可操作的洞察:不仅告诉你是哪里错了,还告诉你攻击者是怎么进来的,以及具体该怎么改。

相关导航