FinShare
finshare 是一个专业的金融数据获取 Python 库,支持从多个数据源获取股票、ETF、LOF、期货等金融产品的历史数据、实时行情、财务数据、特色数据等。
 fort
fort 是一个专为 macOS 设计的命令行安全工具,旨在帮助个人用户和团队快速评估系统安全状况、修复已知漏洞并生成合规报告。它通过一个单一的二进制文件运行,无需安装代理、注册账户或配置 MDM,所有操作均在本地完成。
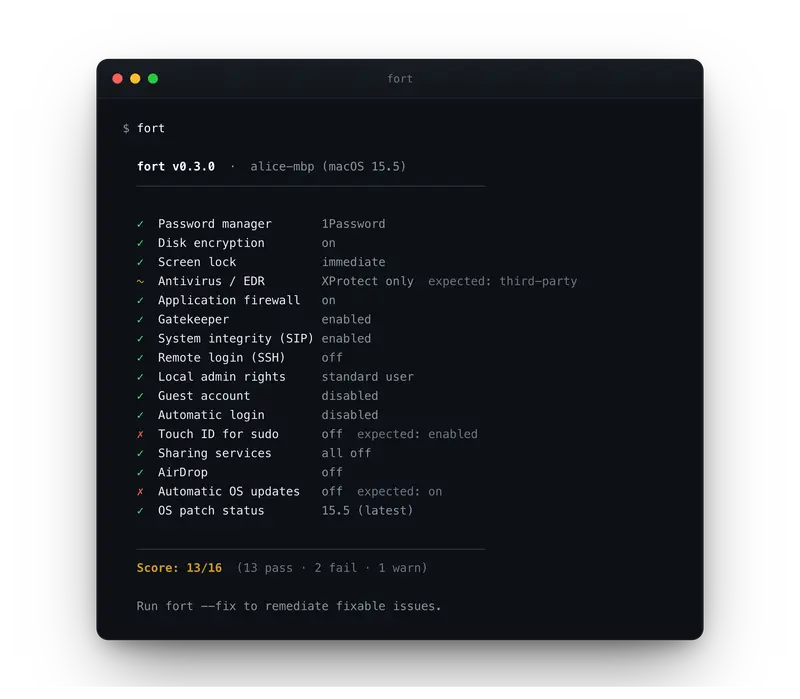
该工具目前包含 15 项以上的安全检查,覆盖核心安全、系统加固、访问控制、暴露面管理及补丁管理五大类别,并对齐 SOC 2、ISO 27001、NIST CSF 和 CIS v8 等主流安全标准。
fort --fix 在应用任何更改前会逐项显示具体命令并请求确认。支持 --dry-run 预览模式,确保用户对系统变更拥有完全控制权。| 类别 | 主要检查项 |
|---|---|
| 核心安全 | 密码管理器、FileVault、屏幕锁定、防病毒/EDR |
| 系统加固 | 防火墙、Gatekeeper、SIP、SSH 配置 |
| 访问控制 | 本地管理员权限、来宾账户、自动登录、Touch ID |
| 减少暴露面 | 共享服务状态、AirDrop 设置 |
| 补丁管理 | 自动更新配置、操作系统补丁状态 |
fort 支持多种安装方式,推荐使用 Homebrew:
brew install djadmin/tap/fort
也可通过 curl 直接下载二进制文件、使用 Go install 或从源码构建。更新时执行 brew upgrade djadmin/tap/fort 即可。
基础用法:
fort 查看当前安全状态及详细检查结果。fort --fix 进入交互式修复流程。fort --report 生成合规文档。在 Claude Code 中使用时,需先安装二进制文件,再通过 /plugin marketplace add djadmin/fort 添加插件。之后可直接使用 /fort-audit、/fort-harden 等命令或通过自然语言交互。
fort 的设计严格遵循最小权限与透明性原则:
对于希望在不引入复杂企业级解决方案的前提下提升 Mac 安全基线的用户,fort 提供了一个简洁、可信且可验证的选择。