Meoo CLI
meoo cli 是秒悟(Meoo)官方推出的命令行工具,让 Claude Code、Codex、Cursor、Qoder、Qoderwork等本地 agent 在帮你写完前端代码后,能直接接管「数据库、用户登录、文件存储、百炼模型服务、部署上线」的所有云端工作。
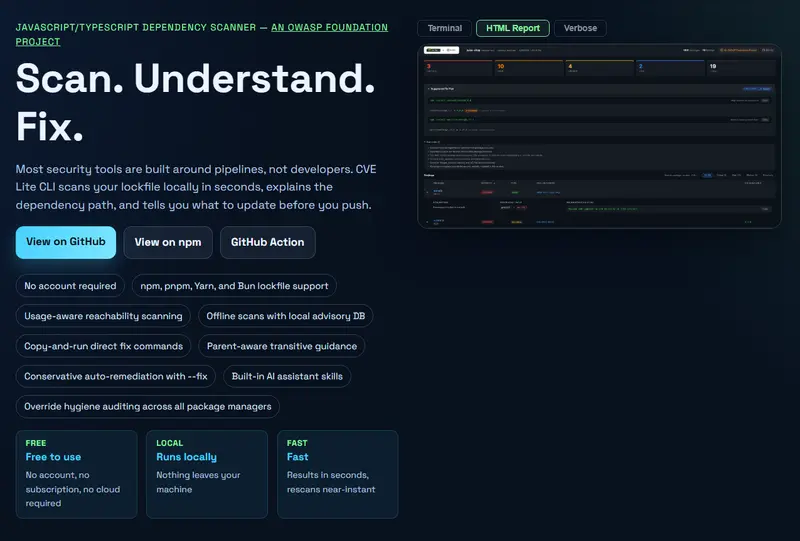
CVE Lite CLI是一个免费的开源依赖项扫描器,有助于降低软件供应链攻击的风险。它在本地运行,并提供可行的漏洞修复方案(如有)。该工具已获得 OWASP 认可,最近更新增加了覆盖审计功能,这有可能避免传递性依赖项漏洞,例如 2022 年 3 月的 node-ipc 包事件。
 CVE Lite CLI
在 JavaScript 开发生态系统中,依赖管理往往是一场与“隐形炸弹”的博弈。
当 AI 编码助手建议你使用 overrides(npm)、resolutions(Yarn)或 pnpm.overrides 来修复某个传递性依赖漏洞时,它确实解决了眼前的问题。但你是否想过:几个月后,这个补丁还有效吗?
开源工具 CVE Lite CLI 的最新功能揭示了一个令人不安的事实:大多数项目中的依赖覆盖早已失效,而开发者却浑然不知。
在软件供应链中,传递性依赖(间接依赖)漏洞极为常见。当上游库未修复漏洞时,开发者常通过强制覆盖版本来“临时”解决。
然而,CVE Lite CLI 的创建者 Sonu Kapoor 发现,这种临时方案往往变成永久性的隐患:
Kapoor 对四个流行开源项目进行了审计,结果触目惊心:
不同包管理器读取配置的字段不同:
overridespnpm.overridesresolutions当团队从 npm 迁移到 pnpm 或 Yarn 时,如果忘记转换这些安全固定配置,新的包管理器会静默忽略旧配置。结果就是:安全防线在不知不觉中瓦解。
CVE Lite CLI 是一个获 OWASP 认可 的本地依赖扫描器。其最新增加的覆盖审计功能可以:
package.json 中的覆盖规则是否真正作用于当前的依赖图。最佳实践建议