weixin-agent-sdk
weixin-agent-sdk并非微信官方出品,而是由社区开发者基于微信官方 OpenClaw 插件 @tencent-weixin/openclaw-weixin 深度改造而来,旨在打造一个通用的 微信 AI Agent 桥接框架。
CC Gateway 是一个专为 Claude Code 设计的反向代理网关。它的核心使命是夺回你对 AI API 遥测数据的控制权。
 CC Gateway
 是一个专为 Claude Code 设计的反向代理网关。它的核心使命是夺回你对 AI API 遥测数据的控制权。
在默认状态下,Claude Code 会通过 3 个并行通道、每 5 秒向 Anthropic 发送超过 640 种遥测事件,利用 40+ 个环境维度(CPU、内存、Shell、运行时等)对你的设备进行唯一指纹识别。CC Gateway 介入其中,将所有这些身份特征标准化为一个规范的“虚拟配置文件”,让你在享受 AI 编程便利的同时,彻底保护隐私、避免多设备封号风险,并显著降低 API 成本。
x-anthropic-billing-header),导致无法跨会话缓存系统提示,每次对话都要重复付费。CLAUDE_CODE_ATTRIBUTION_HEADER=false 一致),启用跨会话提示缓存共享。platform.claude.com,所有流量经网关统一出口,便于审计和管控。网关不仅修改 Header,还深度重写请求体(Body)和系统提示(System Prompt):
| 层级 | 被重写内容 | 效果 |
|---|---|---|
| 身份 | device_id, email, user_id | 统一为规范 ID,隐藏真实用户信息 |
| 环境 | 40+ 字段 (OS, Arch, Shell, Runtimes…) | 整个 env 对象被替换,硬件差异被抹平 |
| 进程 | 物理内存 (RSS), Heap 大小 | 屏蔽为规范值,防止通过内存指纹识别机器 |
| 提示文本 | <env> 块中的路径、OS 版本 | 重写为规范路径 (如 /home/user),隐藏真实目录结构 |
| 计费头 | x-anthropic-billing-header | 完全剥离,启用缓存,降低成本 |
| 泄露字段 | baseUrl, gateway | 移除可能暴露代理使用的元数据 |
./cc-alice),无需配置环境变量,无需修改 .zshrc。--print, --resume 等)。ccg hijack 命令,可将系统的 claude 命令自动重定向到网关,无感切换。只需一条命令即可完成提取凭据、生成配置和启动网关:
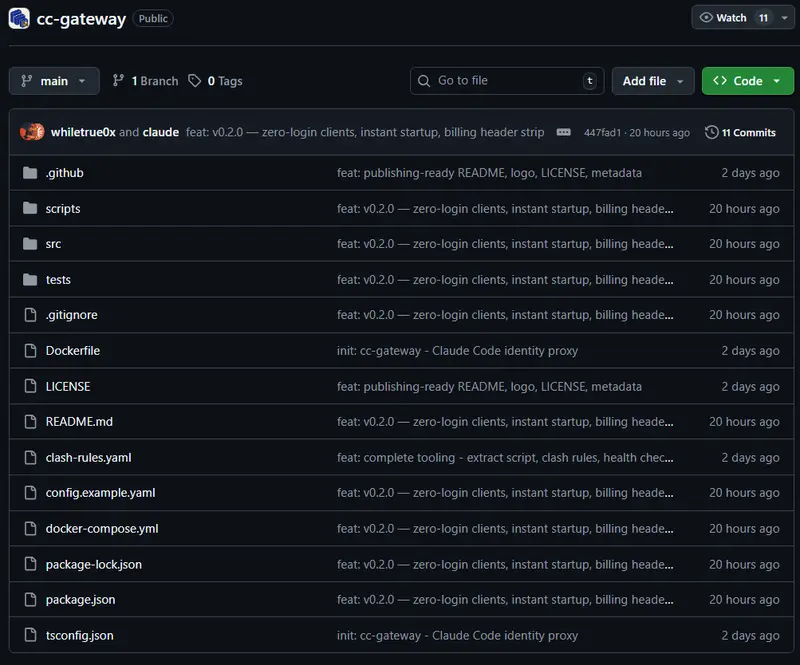
git clone https://github.com/motiful/cc-gateway.git
cd cc-gateway
npm install
bash scripts/quick-setup.sh
使用:在另一个终端运行生成的启动器 ./clients/cc-<hostname> 即可。
bash scripts/admin-setup.sh
# 交互式提取 OAuth,生成 config.yaml 和第一个客户端脚本
bash scripts/add-client.sh alice
bash scripts/add-client.sh bob
这将生成 cc-alice 和 cc-bob 脚本,分发给对应成员。
chmod +x cc-alice
./cc-alice install  # 可选:安装为系统命令 'ccg'
ccg                 # 启动 Claude Code (流量经网关)
为防止 Claude Code 未来更新绕过环境变量直接连回 Anthropic,建议配合 Clash 使用:
rules:
  - DOMAIN-SUFFIX,anthropic.com,REJECT
  - DOMAIN-SUFFIX,claude.com,REJECT
  - DOMAIN,gateway.your-domain.com,DIRECT # 仅允许网关连接
在所有设备安装 Tailscale,任选一台作为网关服务器。
bash scripts/add-client.sh alice "" <tailscale-ip>:8443在中心服务器部署网关,生成自签名或正式 TLS 证书。
mcp-proxy.anthropic.com 是硬编码在客户端中的,不遵循 ANTHROPIC_BASE_URL。如果需要使用官方 MCP 服务,必须通过 Clash 等工具阻止该域名,或使用自定义 MCP 代理。