Chrome增强保护新增剪贴板监控:识别ClickFix恶意复制命令,云端Gemini拦截技术支持诈骗
谷歌为 Chrome「增强保护(Enhanced Safe Browsing)」加入新防护能力,开启该模式后,浏览器会监控剪贴板内容,防范ClickFix这类诈骗攻击,同时升级诈骗网页检测模型。
ClickFix是一类社会工程学骗局:恶意网页诱导用户复制一段脚本命令,引导在终端执行,从而入侵设备。新增防护逻辑:当增强保护启用,用户复制被判定存在风险的脚本时,Chrome会先擦除剪贴板文本中的个人身份信息PII,再将内容上传至谷歌服务器做行为分析;服务器判定命令危险后,Chrome会立刻弹出警告提醒用户。
网页欺诈识别方面,此前Chrome依靠本地Gemini Nano检测技术支持诈骗弹窗,本次升级切换至云端更大的Gemini模型。防护范围扩大,除传统假技术支持弹窗,还能识别假冒杀毒、虚假浏览器更新类诈骗页面。
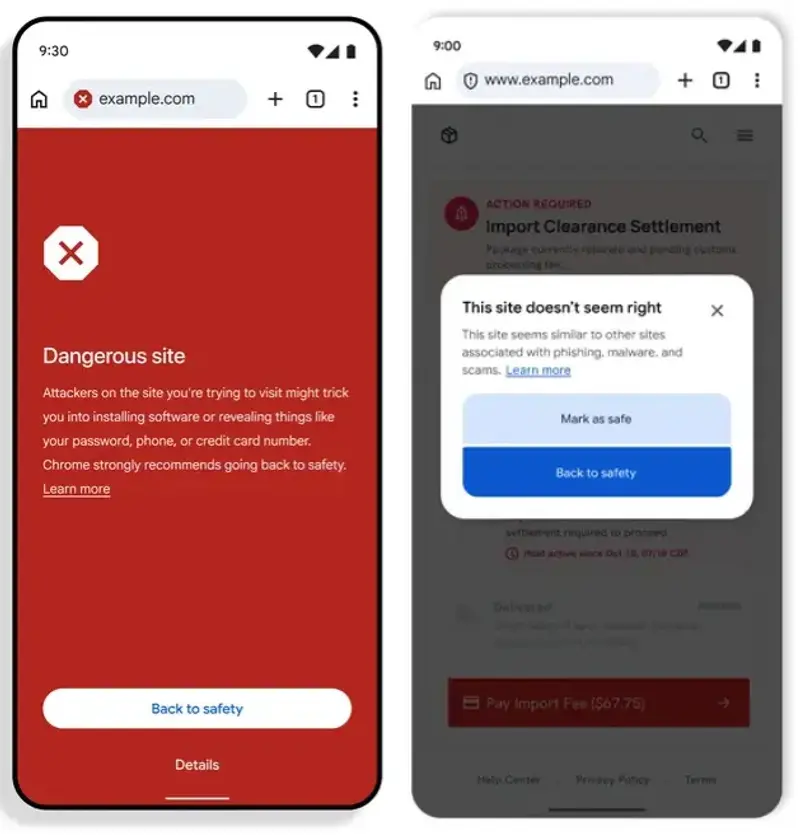
网页风险提示UI同步更新:访问潜在风险站点,地址栏出现盾牌警告图标,弹窗提供「标记为安全」或返回安全页面选项;对于谷歌确认的高危漏洞站点,依旧采用经典全屏红色阻断页面,禁止交互。
隐私说明
谷歌表示该场景下的数据采集会尽可能精简;网页原始内容不会被记录、留存,也不会用来训练模型。剪贴板扫描功能仅在增强保护模式开启时生效,普通安全浏览模式不会启用这套剪贴板上传分析机制。