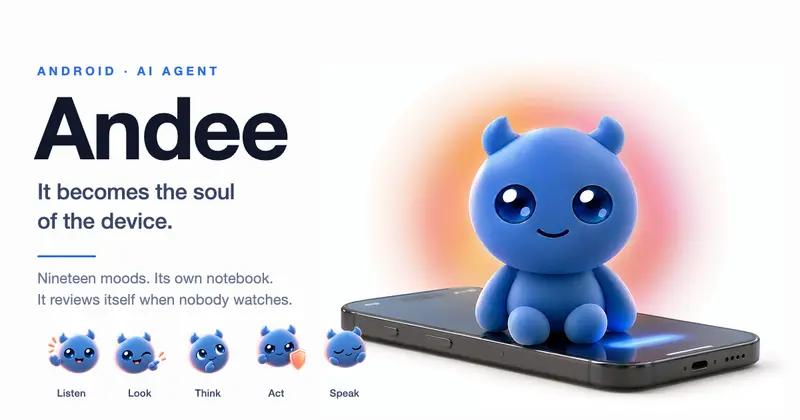
Andee 是一款开源的 Android 个人 AI Agent,旨在成为设备的“灵魂”而非单纯的操作工具。它无需 Root 权限或自定义 ROM,仅需安装一个 APK 即可运行。与依赖云端服务器的传统语音助手不同,Andee 强调“本地优先”与“个体性”,其大脑在设备本地运行,并拥有独立的记忆、日程与角色设定。

全应用自主操作与拟人化交互
Andee 能够像真人一样理解并操作手机上的任意 App,且无需目标应用提供任何 SDK、Intent 或集成接口。
- 屏幕感知与操作:它通过 Android 的 AccessibilityService 读取 UI 树,当应用使用自定义绘制(如小程序、游戏)时,则回退到截图模式。为了避免大模型在坐标计算上的弱点,Andee 会在截图上覆盖一个带标签的 8×12 网格,通过“单元格+相对位置”进行精准点击。对于密集目标,它还会放大并显示十字准线进行二次确认。
- 拟人化界面:Andee 没有传统的应用主界面,而是通过一个悬浮球体进行交互。它内置 6 种外观和 19 种情绪,表情可随语音音频同步变化,并在句中自主切换情绪状态。滑动球体即可切换不同的人设与声音。
场景驱动与本地私密记忆
Andee 的核心能力不仅在于单次指令执行,更在于长期的“场景(Scenes)”管理与记忆沉淀。
- 自动化场景:用户可以设定长期运行的 Routine,例如“留意我的消息”(自动分类通知并过滤广告)、“取消不需要的订阅”(自动读取账单并在最终确认前停止)或“记录会议”(持有麦克风并生成结构化纪要)。
- 本地私密记忆:Andee 拥有一本只有自己能读的“笔记本”,用于记录用户的习惯、承诺和偏好。这些数据被严格标记为
localOnly,在物理机制上被过滤,绝不会上传至任何云端服务器。在用户无交互的静默期,Andee 会进行自我审查,整理记忆并关闭未完成的承诺,且在此过程中不发出声音、不触碰设备。
严格的隐私保护与安全边界
在权限与数据安全方面,Andee 采取了极为克制和透明的设计:
- 零数据上传:应用内不包含任何分析 SDK 或内容遥测。唯一向维护者发送的数据仅为检查更新时的版本号和手机型号。
- 按需权限与优雅降级:它不在安装时索取所有权限,而是在每次调用具体工具(如 SMS、联系人、相机)前动态请求。若用户拒绝,该功能优雅降级,不影响其他模块运行。
- 防注入与越权机制:由陌生人通知触发的对话轮次会被强制标记为
untrusted = true。在代码调度层(而非提示词层),系统直接拒绝此类轮次访问密码保险库或创建/修改场景,防止恶意通知诱导 Agent 越权。
部署方式与硬件扩展
Andee 的大脑(LocalBrain)默认在设备本地运行,可无缝对接任何 OpenAI 兼容的 API 端点(如 OpenAI、DeepSeek 等),实现完全去中心化的推理。
- 部署选项:对于普通用户,可通过 CodeFlying 平台用自然语言描述需求,一键生成预配置好 API 密钥的安装包;对于开发者,可克隆源码,使用 JDK 17-20 和 Android SDK 自行编译调试。
- 硬件延伸:Andee 将设备视为其“身体”。除了手机和平板,它还支持通过 USB OTG 加密狗连接机器狗。在这种形态下,Agent 可以在一个任务中同时调用手机的摄像头(视觉)和机器狗的电机(物理移动),并在遇到障碍物或倾斜时触发硬件级的安全停止机制。
对于追求极致隐私、希望将大模型能力深度融入设备底层操作,且喜欢探索软硬结合边界的开发者与极客用户而言,Andee 提供了一个高度可控、透明且充满想象力的开源基座。