Vulnerability fix

2天前发布 16 00

这款开源 Agent 技能主打基础设施批量漏洞修复,专门解决 PHP2Shell、Node.js、GitLab 满分 RCE 这一波紧急安全事件;自带清点 - 审批 - 核验 - 测试 - 提交 PR 的完整闭环,避免盲目升级引发业务故障;兼容几乎所有主流 AI 代码代理,MIT 协议完全免费,适合运维与安全团队批量加固容器集群。
所在地:
Cognition
收录时间:
2026-10-25
Vulnerability fixVulnerability fix

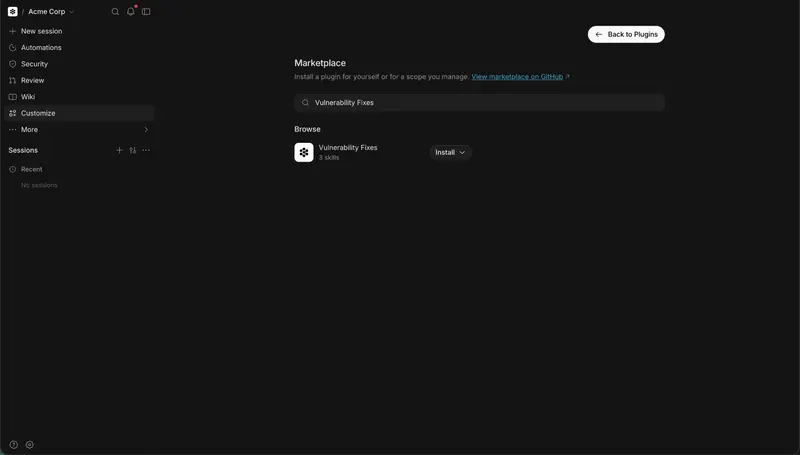
Cognition 近日正式开源了 DevinVulnerability Fixes 插件,这是一组免费的、基于 MIT 许可证的 Agent Skills(代理技能)。该插件专为应对近期最严重的三个远程代码执行(RCE)安全公告而设计,能够协助开发者在 Devin 及任何支持读取 SKILL.md 文件的编码代理(如 Claude Code、Codex、Cursor 等)中,自动化完成漏洞的清点、评估、修补与测试验证。
Vulnerability fix

核心覆盖的三大高危漏洞

该插件内置了三个专项技能(fix-php-vuln、fix-node-vuln、fix-gitlab-vuln),精准打击当前最具威胁的运行时层漏洞:

  1. PHP2Shell (CVE-2026-109618, CVE-2026-109619):CVSS v4.0 评分高达 9.2。涉及内存损坏及陈旧全局状态跨请求污染。修复版本包括 8.2.35、8.3.36、8.4.27 和 8.5.12(PHP 8.1 及更早版本仅提供源码向后移植)。
  2. Node.js 2026 年 10 月安全更新:修复 10 个 CVE,其中核心漏洞 CVE-2026-111497 为 Brotli 解码器越界写入,可直接导致 RCE。修复版本为 22.23.4、24.22.1 和 26.12.1。
  3. GitLab CVE-2026-110264:正则表达式编译器中的整数溢出漏洞,允许未经身份验证的代码执行,CVSS 评分达满分 10.0,影响自 7.0 版本起的 GitLab CE/EE。

五步自动化修补工作流

为避免自动化修复引入新的风险,每个技能均严格遵循 Cognition 内部验证的五步安全形状:

  1. 只读清点:代理首先以只读模式扫描 Dockerfile、基础镜像、发行版包、CI/CD 配置、Helm、Terraform 及配置管理文件,识别潜在风险点。
  2. 批准门 (Approval Gate):在进行任何实质性修改前,代理会暂停并指出高风险的次要或主要版本升级,等待用户或策略批准。
  3. 验证目标:在执行编辑前,所有标签、摘要、包版本和校验和均会与官方源进行交叉核对,防止供应链投毒或版本误导(如 Debian/Ubuntu 的向后移植版本号陷阱)。
  4. 前后测试 (Pre/Post Testing):测试套件会先在当前版本运行,随后在新构建的生产镜像内再次运行。任何回归测试失败都将立即中止流程。
  5. 单仓库单 PR:最终生成一个结构化的 Pull Request,内含版本变更信息、测试结果、运行时差异、风险标签及明确的回滚计划。

安装与多代理生态兼容

该插件设计为高度模块化,支持广泛的开发环境:

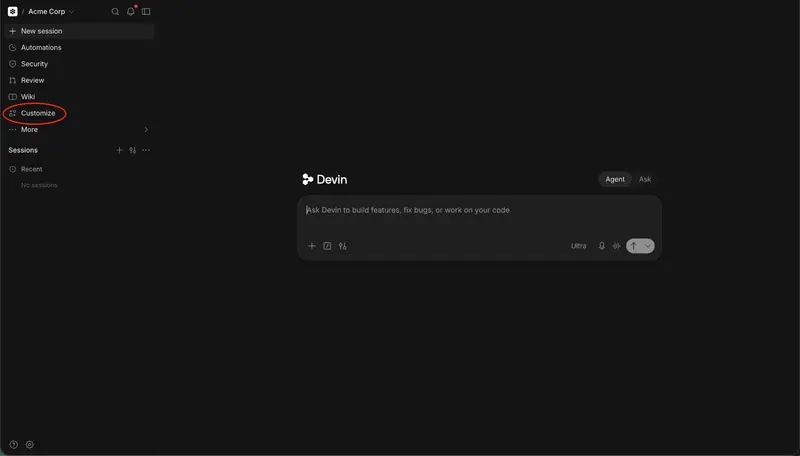
  • Devin:通过 Devin CLI 执行 devin plugins install CognitionAI/devin-marketplace#plugins/devin-vuln-fixes。
  • 通用 Agent Skills:运行 npx skills add CognitionAI/devin-vuln-fixes(需 Node.js 22.20+)。
  • Claude Code:添加市场后运行 /plugin install vuln-fixes@cognition-skills。
    安装后,用户可通过自然语言(如“请修复我的 PHP 漏洞”)或专用斜杠命令(/fix-php-vuln 等)直接触发修复流程。

与主流安全工具的差异化定位

与 Dependabot、GitHub Copilot Autofix 或 Snyk Agent Fix 等工具相比,Devin Vulnerability Fixes 解决了相邻但不同的痛点:

  • 专注运行时层:Dependabot 和代码修复代理主要处理应用层依赖清单和源代码逻辑;而本插件专门针对基础镜像、操作系统包和基础设施即代码 (IaC) 的运行时环境进行修补。
  • 强制安全护栏:不同于自动开启 PR 的工具,它强制引入“只读清点”与“批准门”,并在真实生产镜像环境中执行“前后测试”,确保修复的可靠性。
  • 开源与免费:采用 MIT 许可证,无平台锁定或隐性订阅成本。

局限性与注意事项

尽管该插件提供了强大的自动化能力,但其有效性仍受限于以下边界:

  • 验证强度依赖用户测试:前后测试的质量完全取决于项目现有的测试覆盖率。
  • 适用范围限制:该技能主要针对容器化或标准服务器部署。托管运行时环境、物理设备或 Electron 桌面应用会被标记为不适用,而非强行修补。
  • 无官方修复率基准:Cognition 未发布该插件的量化修复成功率,实际效果需结合具体项目环境评估。

相关导航