VCC (View-oriented Conversation Compiler)
VCC 不是一个传统的“记忆系统”,而是一个对话日志编译器。它专为 Claude Code 设计,能够将原始的 JSONL 对话日志实时编译成高效、结构化且对人类和 Agent 都友好的多种视图。
 Nasiko
 是一个专为支持 A2A (Agent-to-Agent) 协议的 AI 代理设计的开源基础设施平台。它通过一个单一的控制平面进程,解决了多代理系统中的核心运维难题:路由、安全、密钥管理和可观测性。无需复杂的网关配置或边车模式,Nasiko 让开发者能够通过一条命令部署、保护并监控任何语言的代理集群。
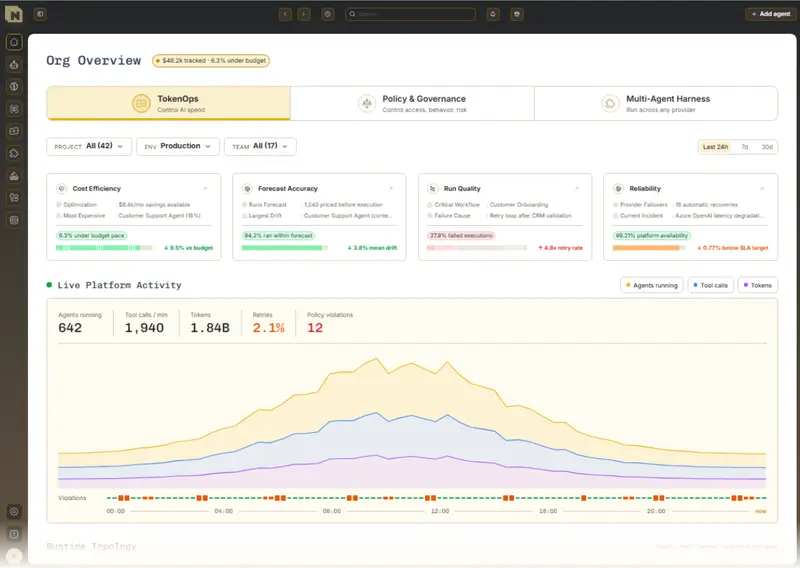
在运行多个代理时,开发者常面临“谁调用谁”、“密钥如何管理”、“调用成本多少”以及“失败原因何在”等痛点。Nasiko 通过以下方式彻底解决这些问题:
OPENAI_BASE_URL,由服务端解析真实密钥。所有静态密钥均使用 AES-256-GCM 加密存储。| 功能 | 描述 |
|---|---|
| 一键部署 | nasiko deploy 自动构建、推送到嵌入式 OCI 注册表并运行代理,无需外部依赖。 |
| MCP 网关 | 为每个代理提供合并且权限过滤的工具视图,代理无需直接持有凭证。 |
| 流控制 | 基于 Redis 的级联限制,防止失控的代理循环(深度、扇出、Token 预算、超时检测)。 |
| 访问控制 | 独立的用户到代理授权和代理到代理允许列表,精细化门控每次调用。 |
| CLI 优先 | 提供 nasiko new/run/chat/deploy 等命令,自带 LLM 提供商支持,无供应商锁定。 |
Nasiko 采用单一进程设计,作为所有代理间调用的唯一瓶颈点,以确保策略执行的一致性。
这是最简便的安装方式,无需安装 Rust 工具链。
git clone https://github.com/Nasiko-Labs/nasiko.git
cd nasiko
cp .env.example .env
# 编辑 .env,设置 OPENAI_API_KEY 和 ADMIN_PASSWORD
docker compose up -d
首次启动需编译 Rust 源码,耗时较长;后续启动极快。
http://localhost:8080,使用默认账号 admin / changeme 登录。A2A-Version: 1.0 头。使用旧版(如 0.2.x, 0.3.0)规范的代理将被拒绝。docker compose 命令)。just 工具。