ts-cms-ep-sfx
ts-cms-ep-sfx 是一款纯HTML实现的本地安全文件共享工具,基于CMS加密消息语法、PWRI密码接收者信息与AES-256-GCM算法完成文件加密。全程在浏览器本地运算,原始数据不会上传到任何服务器。
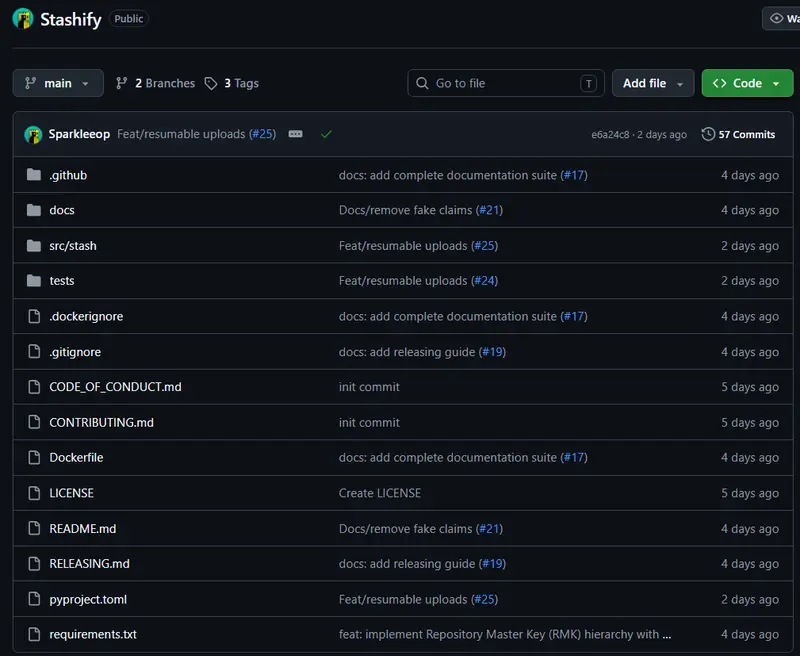
Stashify 是一个开源、注重隐私的存储系统,它颠覆了传统云存储的逻辑:你的存储提供商不必成为你的存储系统。 通过将 Telegram、Discord 等即时通讯平台作为底层存储后端,Stashify 让用户在享受无限或低成本存储空间的同时,牢牢掌握数据的加密密钥与管理权。
 Stashify
 是一个开源、注重隐私的存储系统,它颠覆了传统云存储的逻辑:你的存储提供商不必成为你的存储系统。 通过将 Telegram、Discord 等即时通讯平台作为底层存储后端,Stashify 让用户在享受无限或低成本存储空间的同时,牢牢掌握数据的加密密钥与管理权。
在传统云存储中,用户必须同时信任提供商的安全性(不泄露数据)和可用性(不丢失数据)。Stashify 通过技术手段将这两者分离:
这意味着,即使 Telegram 或 Discord 的服务员也无法查看你的文件内容,因为他们看到的只是一堆无法解密的密文块。
| 痛点 | Stashify 的解决方案 |
|---|---|
| 供应商锁定 | 与提供商无关:支持多种后端,随时切换或混合使用,不被单一平台绑定。 |
| 隐私泄露风险 | 端到端加密:文件在上传前已在本地加密,提供商只能看到无意义的密文。 |
| 大文件限制 | 自动分块:将大文件切割成小块上传,绕过平台对单文件大小或类型的限制。 |
| 平台特定限制 | 智能分块策略:根据 Telegram 或 Discord 的 API 限制自动调整块大小和上传方式。 |
| 单点故障 | 多提供商冗余:可将数据块分散存储在多个平台上,提高数据的持久性和可用性。 |
| 开发复杂性 | 统一接口:无论底层是 Telegram 还是 Discord,用户只需通过一个统一的 CLI 或 API 进行操作。 |