Cloudflare OS

3个月前发布 90 00

Cloudflare 已将其内部使用的 AI 生产力平台 Cloudflare OS 正式开源,允许组织自行托管并运行隔离的 AI 代理工作空间。该平台并非传统操作系统,而是基于 V8 计算沙盒构建的企业级代理运行时,核心设计目标是防止敏感数据外泄。

所在地:
美国
收录时间:
2026-08-06
其他站点:
Cloudflare OSCloudflare OS

Cloudflare 已将其内部使用的 AI 生产力平台 Cloudflare OS 正式开源,允许组织自行托管并运行隔离的 AI 代理工作空间。该平台并非传统操作系统,而是基于 V8 计算沙盒构建的企业级代理运行时,核心设计目标是防止敏感数据外泄。
Cloudflare OS

自今年 5 月在内部部署以来,已有数千名非工程岗位员工使用其创建文档、自动化任务及构建轻量应用。开源版本为第 2 版,解决了首版在协作安全与系统连接方面的不足,引入 Gatekeepers 机制实现细粒度资源访问控制。需注意,平台仍深度依赖 Cloudflare Workers、KV、R2 等基础设施,LLM 调用需通过 AI Gateway 或自带密钥产生费用。

核心架构:代理工作空间、安全框架与应用平台三位一体

Cloudflare OS 由三个相互支撑的模块构成,共同实现“安全可用的企业智能”:

代理工作空间
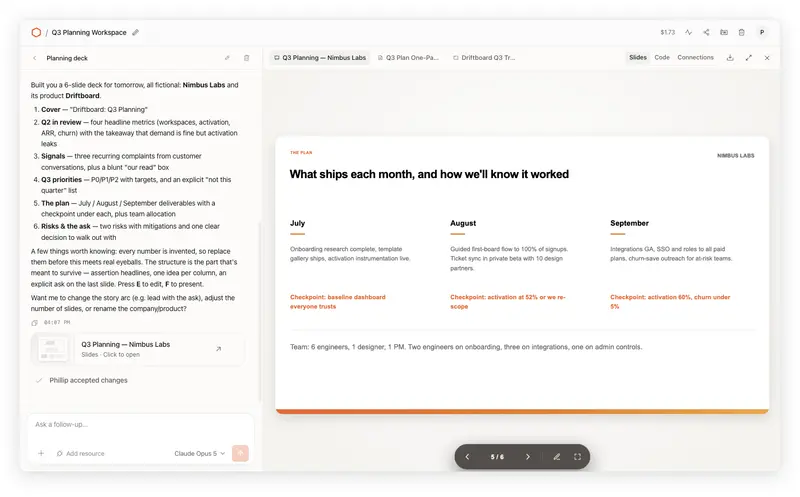
每个用户在浏览器中获得一个预加载组织上下文与技能的对话环境。代理可在隔离运行时中编写并执行代码,完成研究、生成可编辑文档/幻灯片、构建协作应用或运行确定性工作流。所有输出保持与实时数据源连接,支持导出至 Google Drive 等服务。工作空间无需终端操作,面向全员开放。

安全与治理框架

  • 零信任起点:代理初始无任何资源访问权限,需显式请求并经授权后获得类型化绑定(如 env.PROJECT),凭证与代码完全隔离
  • 出站网络禁用:服务器代码运行动态 Worker,客户端运行沙盒 iframe,除明确授予的能力外无法访问互联网
  • Gatekeepers 中介层:作为服务专属 Worker,持有 OAuth 凭证、执行策略、记录数据观察、限制操作范围(如仅允许读取 issue 不可读源码)
  • 观察日志驱动策略:代理读取的每项资源被记录,后续共享或外部请求时自动验证接收方权限,防止间接泄露

个人可修改应用平台
每个“文件”即独立全栈应用,含客户端 UI、服务器逻辑与 SQLite 持久状态。应用默认私有,可共享实例(协同编辑)或蓝图(他人创建副本)。副本继承代码但不继承数据、对话历史或凭证,确保状态隔离。代理与用户调用同一套 TypeScript API,实现工具复用。

安全机制详解:从 MCP 局限到观察日志闭环

尽管 MCP 标准定义了代理可调用的工具接口,但无法追踪代理如何处理读取的数据。Cloudflare OS 通过以下机制补全这一缺口:

  • 能力而非密钥:代理不直接持有 API Key,而是通过 Gatekeeper 获取受限能力对象,避免凭证扩散
  • 资源级授权:Gatekeeper 可按仓库、字段、操作类型精细控制访问,而非整个账户级别
  • 数据流向审计:每次资源读取生成观察记录,附加于代理及其产出物;当他人访问工作空间或生成内容时,系统重新校验其对原始资源的权限
  • 副作用拦截:对敏感数据的读取可触发策略,阻止写入外部源、邀请协作者、移交其他代理或发起出站请求

此设计将安全责任从开发者转移至平台层,用户无需自行实现复杂权限逻辑即可安全协作。

部署现实与成本考量

尽管源代码开源,实际部署仍需满足以下条件:

  • 基础设施耦合:必须使用 Cloudflare Workers、KV、R2、Browser Rendering 及 Dynamic Worker Loaders,无法脱离 Cloudflare 生态独立运行
  • LLM 成本归属:推理请求经 AI Gateway 路由,支持多模型调度与预算控制;管理员可按人/团队/工作空间设置限额,避免高价模型滥用
  • 自定义边界:核心产品不可修改,但可通过 starter 仓库配置 UI、集成内部系统、添加自定义 Gatekeeper,无需 fork 主代码
  • 合作伙伴支持:Presidio 与 Happy Cog 提供定制化实施服务,协助策划技能库、连接系统及推广落地

未来路线图包括托管仪表板、Slack 集成及容器支持,当前版本适合已深度使用 Cloudflare 服务的组织快速验证。

适用场景与选型建议

Cloudflare OS 最适合以下情境:

  • 已采用 Cloudflare 基础设施,希望统一 AI 代理安全策略
  • 需要让非技术人员安全使用内部数据构建工具
  • 关注数据流向审计与协作权限精细化控制
  • 接受平台与云厂商强绑定以换取开箱即用的安全能力

不适用于:

  • 要求完全离线或私有云部署的场景
  • 期望替换现有办公套件(如 Office 365)的组织
  • 仅需简单聊天机器人而无需系统集成与状态管理的团队

建议先通过 starter 仓库在小范围试点,评估 Gatekeeper 开发成本与 AI Gateway 支出是否符合预期,再决定是否全面推广。

相关导航

CachyOS

CachyOS

CachyOS是基于Arch Linux的Linux发行。它专注于速度和安全改进:缺省的Linux内核使用BORE调度器进行了深度优化,而桌面软件包使用了LTO和x86-64-v3优化项、安全标记、性能提升项进行编译。可用的桌面环境及窗口管理器包括KDE Plasma、GNOME、Xfce、i3、bspwm、LXQt、Openbox、Wayfire、Cutefish。CachyOS还带有图形化及命令行的安装程序,提供基于Firefox的名为Cachy-Browser的浏览器,浏览器做了安装增强和性能优化。